



Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Согласно новому исследованию, китайский техногигант Xiaomi практикует сбор конфиденциальной информации, которая впоследствии отправляется на серверы корпорации. Особенно это касается пользователей браузера Mi, работающего в связке со смартфонами Redmi и Mi.

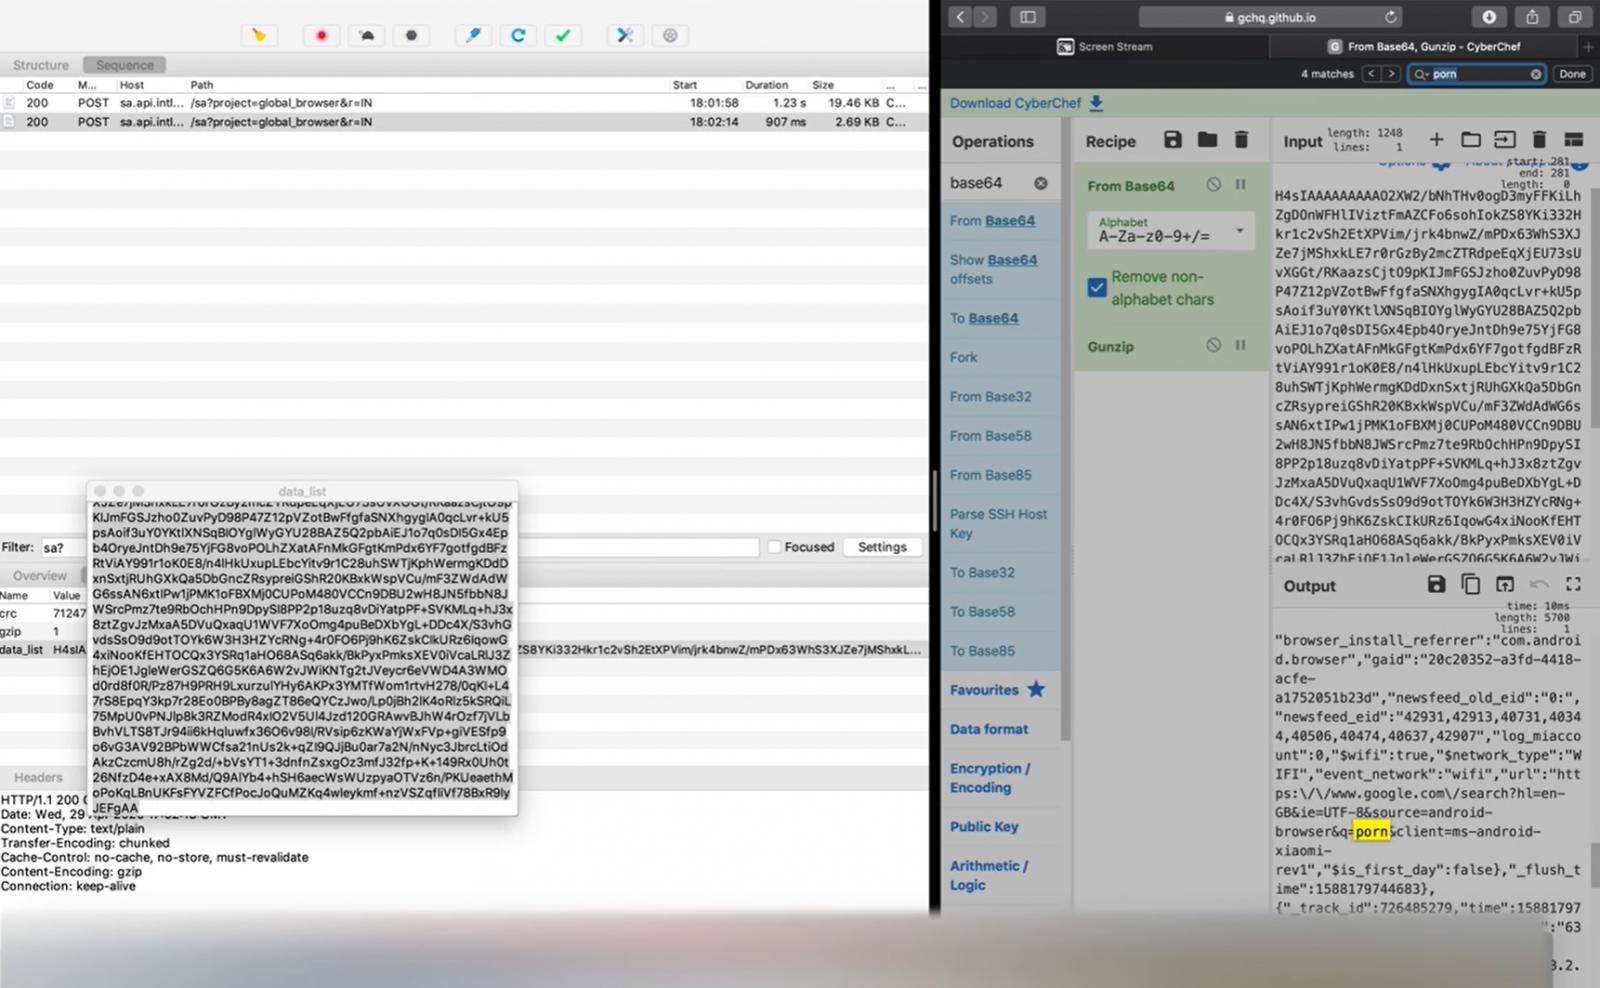
Исследователь в области кибербезопасности Габи Кирлиг утверждает, что разрабатываемый Xiaomi браузер Mi отправляет поисковые запросы (даже в режиме «инкогнито») на серверы компании, расположенные в Сингапуре и России.

Более того, что ещё хуже, — отправляемые данные можно легко связать с конкретными пользователями. Это значит, что при желании Xiaomi может выделить конкретных людей, за которыми необходимо вести слежку.

«Больше всего меня волнует тот факт, что попадающая на серверы Xiaomi информация может легко вывести на конкретных пользователей», — объясняет Кирлиг.

Несмотря на то, что вышеупомянутые серверы расположены в Сингапуре и России, сами домены зарегистрированы в Пекине. Кроме того, как подчеркнул исследователь, смартфоны Xiaomi логируют открываемые пользователем папки и установленные настройки.

Даже предустановленное приложение-плеер от Xiaomi также ведёт запись прослушанных песен. На скриншотах ниже можно увидеть записанные URL, которые в процессе никак не обфусцируются.

Согласно официальной статистике магазина Android-приложений Play Store, браузер от Xiaomi скачали более 15 миллионов человек.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru