



ФБР: Жертвы киберпреступлений потеряли $3,5 млрд в 2019 году

ФБР: Жертвы киберпреступлений потеряли $3,5 млрд в 2019 году

ФБР: Жертвы киберпреступлений потеряли $3,5 млрд в 2019 году

Центр рассмотрения жалоб на киберпреступления (IC3), входящий в состав ФБР, опубликовал отчёт «2019 Internet Crime Report», в котором приводятся интересные данные относительно потерь от преступлений в цифровом пространстве.

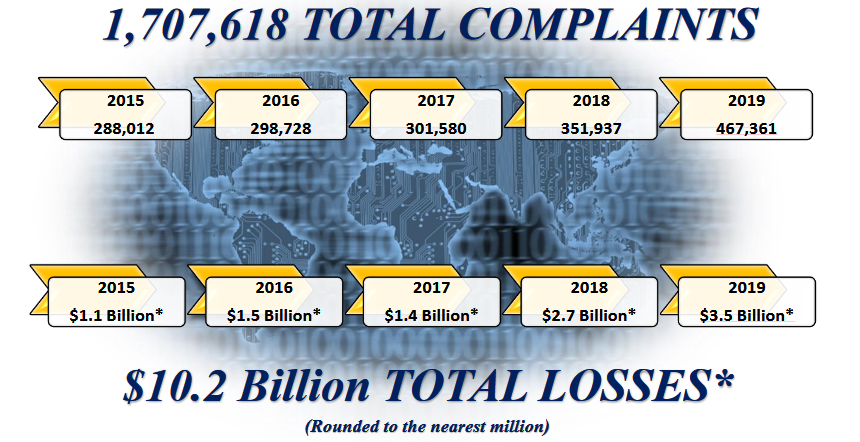
Согласно представленной информации, киберпреступления привели к общим потерям физических лиц и компаний на сумму $3,5 миллиарда. Об этом говорят 467 361 жалоб, полученных IC3 за прошлый год.

По словам представителей, центр получил 4 884 231 с мая 2000 года. В среднем за год приходило около 340 тыс. сообщений, а в день — 1200. По подсчётам экспертов, с 2015 по 2019 год потери от преступлений в киберпространстве составили $10,2 миллиарда.

«Чаще всего физлица и бизнес жалуются на фишинг, мошенничество и вымогательство. К наибольшим потерям приводит взлом корпоративной почты (BEC)», — гласит отчёт IC3.

Глава IC3 Донна Грегори заявила, что в 2019 году злоумышленники сконцентрировались на развитии своей тактики, помогающей избежать детектирования.

«Киберпреступники настолько совершенствуют свой подход, что с каждым годом становится всё сложнее обнаружить их присутствие и отличить легитимное письмо от вредоносного», — подчеркнула Грегори.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru