



Chrome 83 (выйдет в июне) будет блокировать загрузку файлов по HTTP

Chrome 83 (выйдет в июне) будет блокировать загрузку файлов по HTTP

Chrome 83 (выйдет в июне) будет блокировать загрузку файлов по HTTP

Согласно плану Google, с выходом Chrome 83 знаменитый браузер будет блокировать «небезопасные» загрузки файлов. Релиз этой версии интернет-обозревателя запланирован на июнь 2020 года.

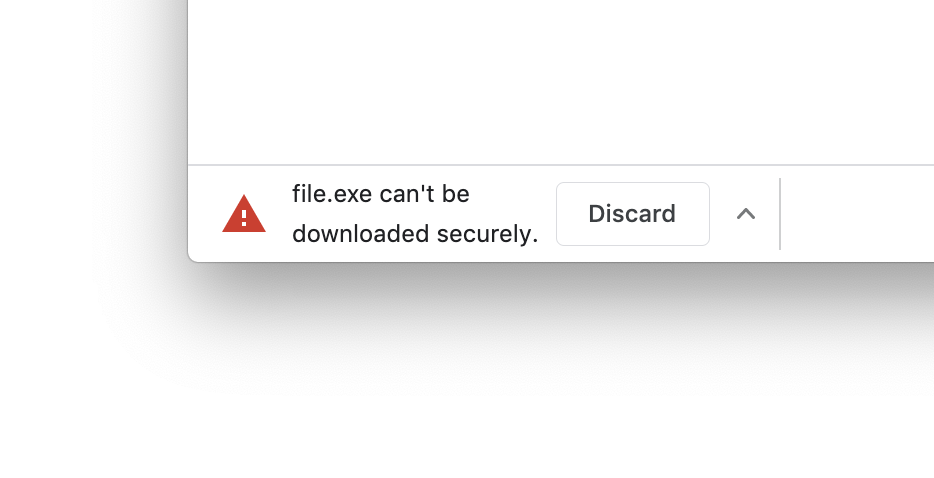
Отчасти речь идёт о скачивании файлов по незащищённому протоколу HTTP, однако корпорация уточняет, что не все такие загрузки будут блокироваться — только некоторые.

В прошлом году Google сознательно не стал блокировать скачивание файлов с HTTP-сайтов, поскольку браузер изначально уведомляет пользователя о рисках посещения ресурсов, работающих через незащищённый протокол. Напомним, что сейчас Chrome выводит надпись «Ненадёжный» в адресной строке рядом с адресом любого HTTP-сайта.

Тем не менее Google планирует ограничить скачивание файлов с веб-ресурсов, работающих по HTTPS, на которых сама загрузка происходит непосредственно по HTTP. Основная причина — введение пользователей в заблуждение, поскольку посетители, убеждённые, что сайт работает по безопасному протоколу, рассчитывают, что загрузка файлов также происходит по HTTPS.

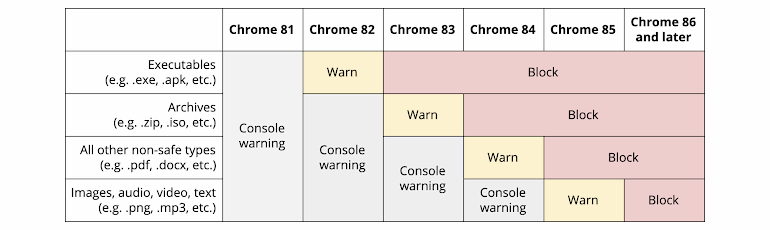
Подобные меры Google будет вводить постепенно, о чём свидетельствует план корпорации, состоящий из шести шагов:

На таблице мы видим, что сначала будут блокироваться исполняемые файлы, затем — архивы и образы, далее — документы разных форматов, последними заблокируют скачивание медиаматериалов: изображений, аудиофайлов и видео.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru