



Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

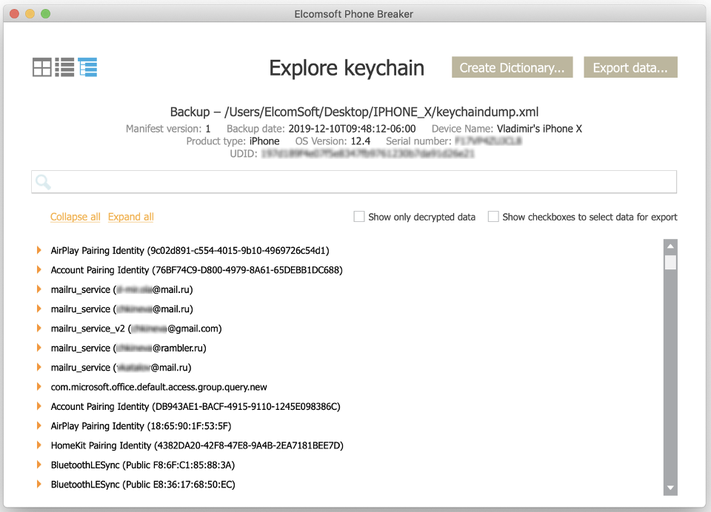
Специалисты российской компании Elcomsoft, занимающейся разработкой инструментов для компьютерной криминалистики, утверждают, что одна из их обновлённых утилит способна извлекать пароли из заблокированных iPhone.

Согласно опубликованной в блоге компании информации, метод извлечения цепочки ключей работает на версиях iOS с 12.0 по 13.3 (последняя на данный момент) включительно.

Оказалось, что эксперты Elcomsoft задействуют уязвимость checkm8, позволяющую провести джейлбрейк, известный под кодовым именем Checkra1n — о нём мы писали в ноябре.

Наиболее удивительный нюанс способа Elcomsoft заключается в возможности извлечь пароли с iPhone, находящего в состоянии «до первой разблокировки». Другими словами, когда устройство было перезагружено, заблокировано, а информация на нём зашифрована.

«Практически все хранящиеся на iPhone данные остаются зашифрованными до тех пор, пока пользователь не введёт свой пароль и не разблокирует смартфон», — объясняет команда Elcomsoft.

«Именно это "практически" и является нашим ключом к успешному извлечению информации. Отдельные "кусочки и биты" — как раз то, что мы искали. Они содержат учётные данные от аккаунтов электронной почты и некоторое число токенов».

Напомним, что ранее Elcomsoft уже подвергалась критике за разработку инструментов для извлечения данных из облачных сервисов Apple, Google и Microsoft.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru