



Павел Дуров раскритиковал WhatsApp, отметив наличие бэкдора в нем

Павел Дуров раскритиковал WhatsApp, отметив наличие бэкдора в нем

Павел Дуров раскритиковал WhatsApp, отметив наличие бэкдора в нем

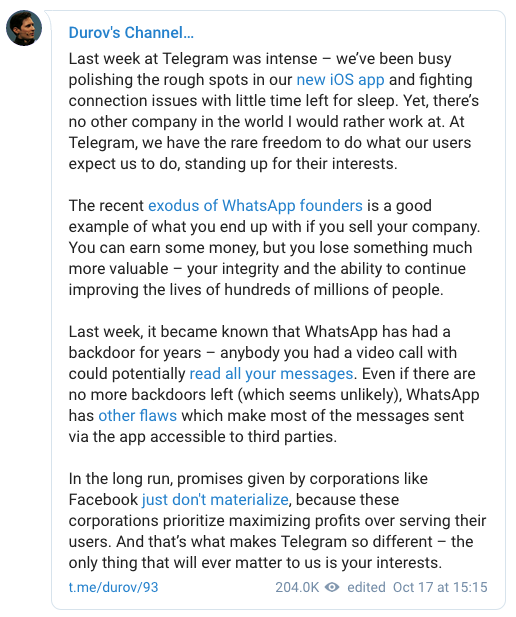
Павел Дуров, основатель мессенджера Telegram, рассказал о принципах и объемах работы компании, а также провел параллели с коллегами по цеху. Критике Дурова на этот раз подверглись представители прямого конкурента Telegram — WhatsApp.

Свою позицию российский предприниматель выразил в своем канале Telegram, отметив практически круглосуточную работу разработчиков, которые полировали новую версию приложения для iOS, параллельно устраняя проблемы с подключением.

«Однако нет во всем мире другой компании, в которой бы я работал с большим энтузиазмом. В Telegram у нас есть уникальная свобода делать то, чего ждут от нас пользователи. Защищать их интересы», — пишет Дуров.

Начиналось все довольно безобидно, вот только потом пошли сравнения с WhatsApp:

«Недавняя ситуация с уходом основателей WhatsApp является хорошим примером того, как все для тебя закончится, если бы продаешь компанию. Ты получаешь деньги, но теряешь что-то более ценное и значимое — целостность и возможность продолжать улучшать жизни сотен миллионов людей».

Далее Дуров вспомнил ситуацию с недавно закрытой уязвимость в WhatsApp, которая позволяла прочитать все сообщения пользователей, инициировав видеозвонок.

«<…> В WhatsApp годами присутствовал бэкдор. А если даже бэкдоров не осталась (что маловероятно), у мессенджера есть другие бреши, которые раскрывают сообщения третьим лицам».

Основатель Telegram подчеркнул, что корпорации вроде Facebook редко выполняют свои обещания, так как у них в приоритете всегда деньги, а не интересы пользователей. Именно этим, отметил Дуров, его компания и отличается от остальных.

На днях мы писали, что разработчики Telegram планируют запустить тестовую версию собственной блокчейн-платформы уже осенью этого года. В настоящее время, как уверяют участвующие в разработке лица, она готова на 70 %. Для этого проекта Павел Дуров, основатель мессенджера, привлек 1,7 миллиарда долларов.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru