



Google предоставила статистику запросов персональных данных из России

Google предоставила статистику запросов персональных данных из России

Google предоставила статистику запросов персональных данных из России

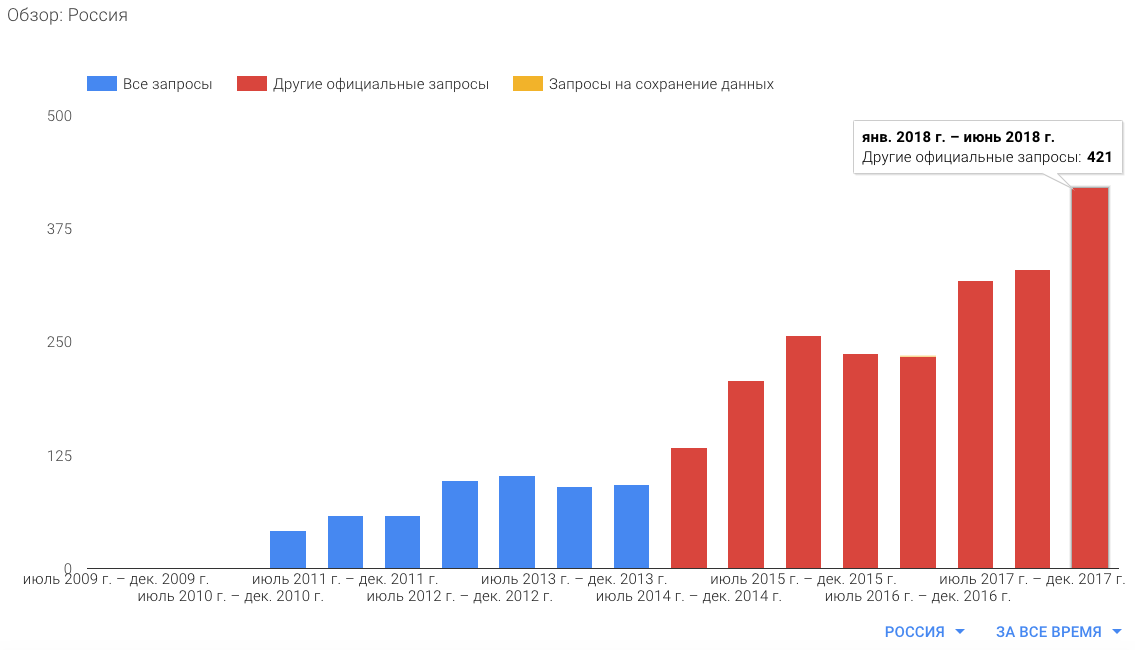
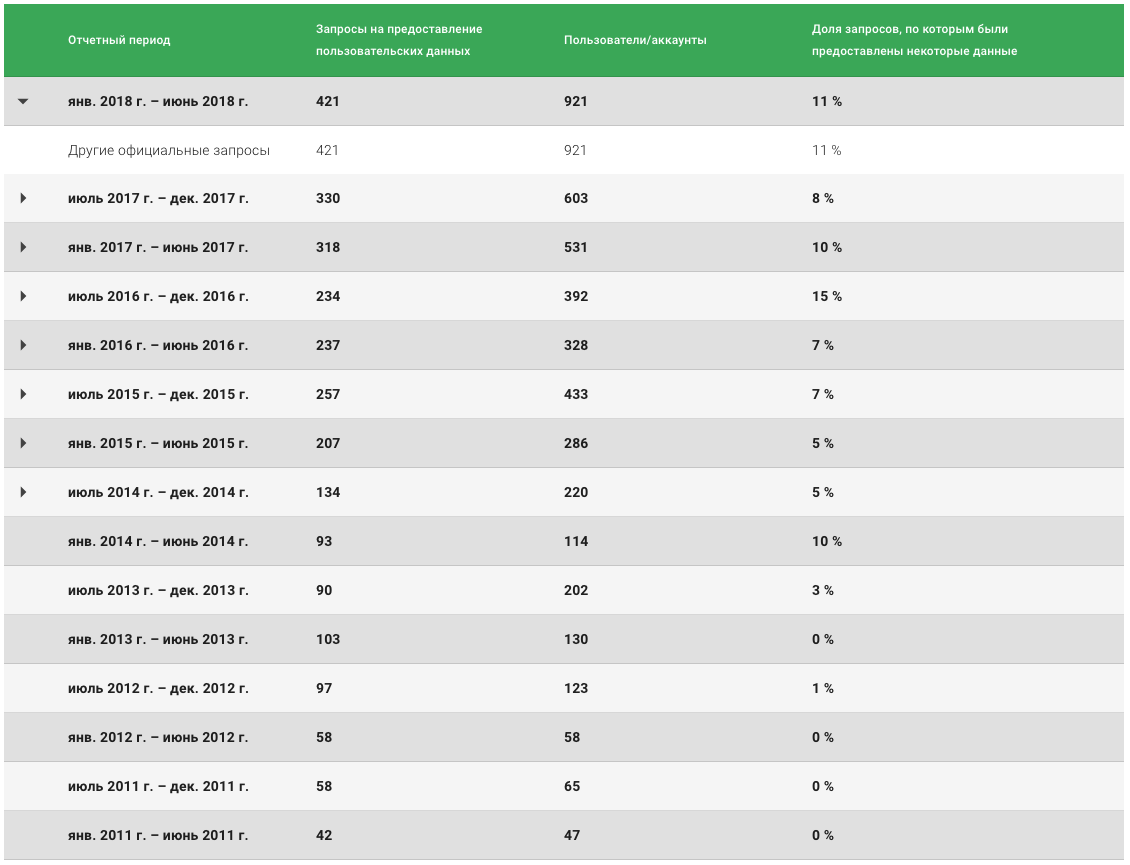
Корпорация Google предоставила подробный отчет запросов госорганов России персональных данных граждан страны. Статистика взята за первую половину 2018 года (с января по июнь). Всего таких запросов пришло 421, они касались 921 учетной записи пользователей сервисов интернет-гиганта.

Из общего числа запросов ИТ-корпорация частично удовлетворила 11 % — по этому количеству запросов были предоставлены некоторые данные.

«За некоторыми ограничениями, мы публикуем сведения о том, сколько запросов персональных данных пользователей поступает к нам от государственных органов каждые полгода, а также о том, какого количества пользователей и аккаунтов касаются эти запросы. Мы стали делиться этой информацией с первой половины 2011 г. и сначала раскрывали только число пользователей и аккаунтов», — пишет Google в своем отчете.

Количество запросов и упоминаемых в них пользователей/аккаунтов по отчетным периодам:

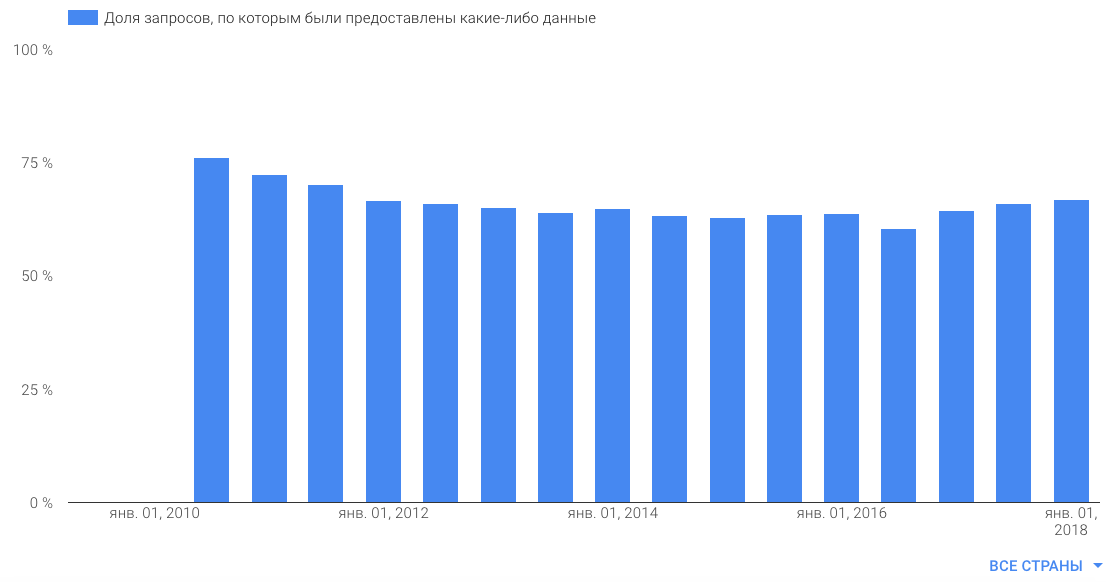
Что касается доли запросов, по которой ИТ-гигант представил информацию:

«На этой диаграмме показан процент запросов, по которым мы согласились предоставить заявителям какую-либо информацию. Рассматривая каждый запрос, мы проверяем его на соответствие действующим законам и правилам компании Google».

«Если мы считаем, что изложенные в нем требования носят слишком широкий характер, то предлагаем заявителю сузить их. В некоторых случаях мы можем отклонить запрос вне зависимости от того, собирается ли пользователь оспаривать его в суде или нет».

Напомним, что на этой неделе Google опубликовала информацию о крупной утечке данных своих пользователей. Согласно заявлению интернет-гиганта, информация учетных записей 500 000 пользователей сервиса Google Plus была раскрыта из-за бага в платформе разработчиков. Благодаря ошибке стали доступны имена пользователей, адреса электронной почты, вид деятельности, пол и возраст.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru