



Google предоставила статистику запросов персональных данных из России

Google предоставила статистику запросов персональных данных из России

Google предоставила статистику запросов персональных данных из России

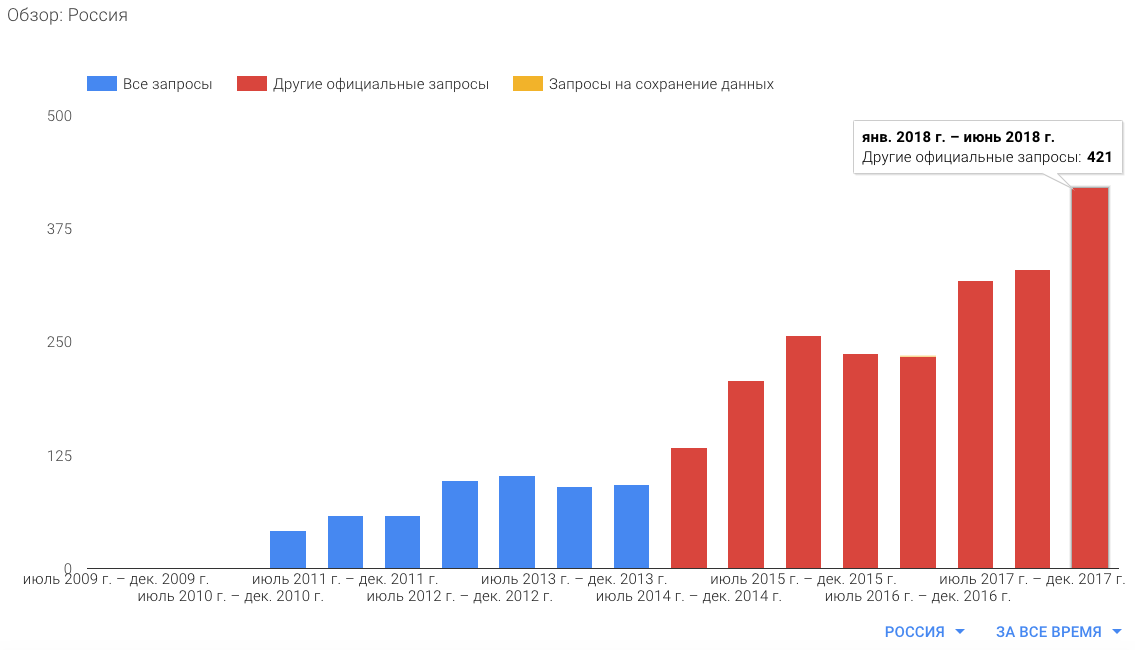
Корпорация Google предоставила подробный отчет запросов госорганов России персональных данных граждан страны. Статистика взята за первую половину 2018 года (с января по июнь). Всего таких запросов пришло 421, они касались 921 учетной записи пользователей сервисов интернет-гиганта.

Из общего числа запросов ИТ-корпорация частично удовлетворила 11 % — по этому количеству запросов были предоставлены некоторые данные.

«За некоторыми ограничениями, мы публикуем сведения о том, сколько запросов персональных данных пользователей поступает к нам от государственных органов каждые полгода, а также о том, какого количества пользователей и аккаунтов касаются эти запросы. Мы стали делиться этой информацией с первой половины 2011 г. и сначала раскрывали только число пользователей и аккаунтов», — пишет Google в своем отчете.

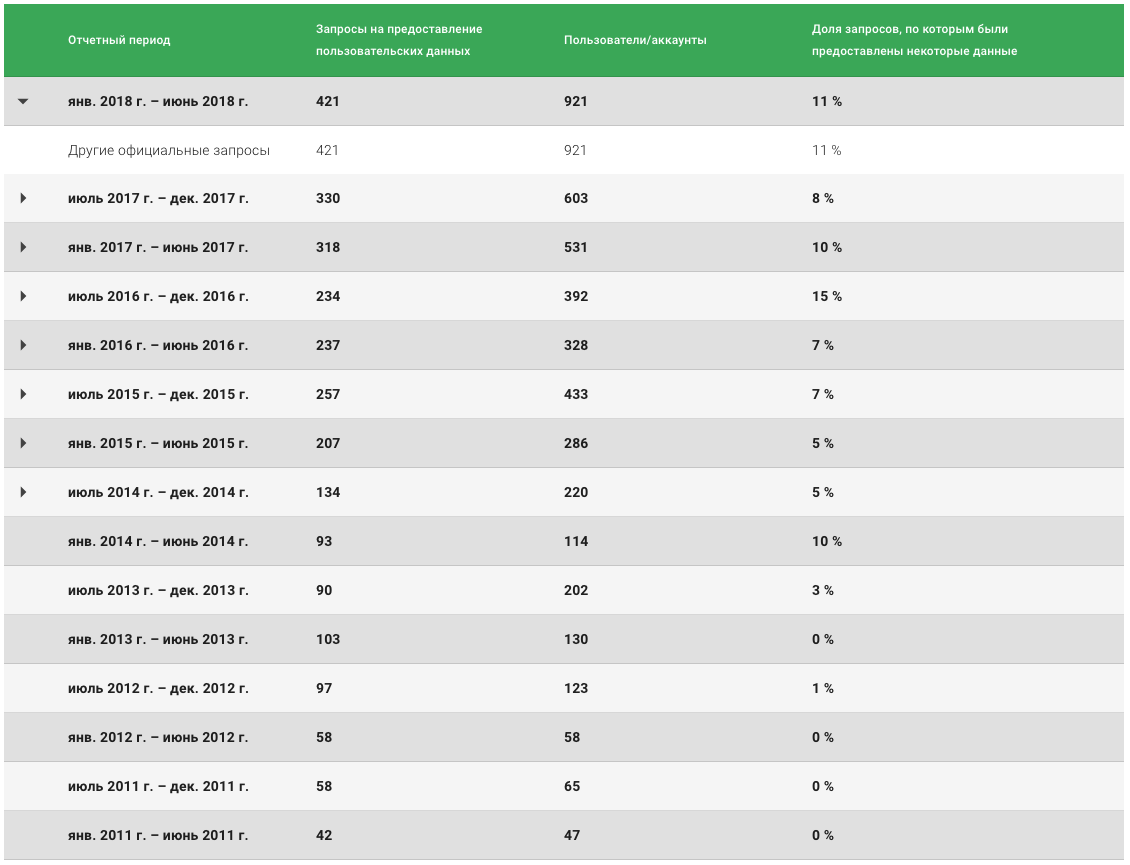
Количество запросов и упоминаемых в них пользователей/аккаунтов по отчетным периодам:

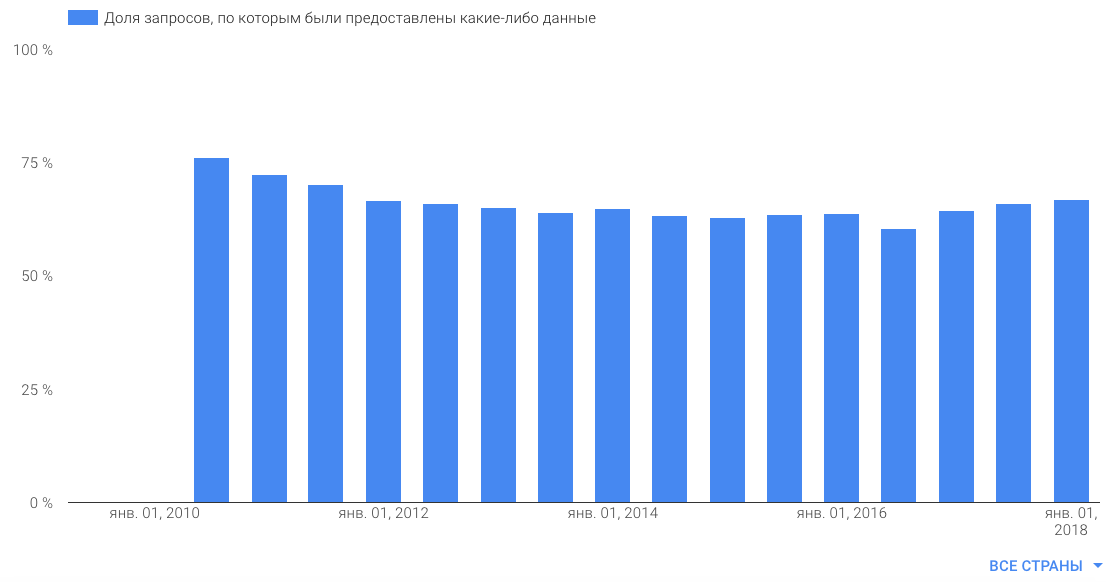
Что касается доли запросов, по которой ИТ-гигант представил информацию:

«На этой диаграмме показан процент запросов, по которым мы согласились предоставить заявителям какую-либо информацию. Рассматривая каждый запрос, мы проверяем его на соответствие действующим законам и правилам компании Google».

«Если мы считаем, что изложенные в нем требования носят слишком широкий характер, то предлагаем заявителю сузить их. В некоторых случаях мы можем отклонить запрос вне зависимости от того, собирается ли пользователь оспаривать его в суде или нет».

Напомним, что на этой неделе Google опубликовала информацию о крупной утечке данных своих пользователей. Согласно заявлению интернет-гиганта, информация учетных записей 500 000 пользователей сервиса Google Plus была раскрыта из-за бага в платформе разработчиков. Благодаря ошибке стали доступны имена пользователей, адреса электронной почты, вид деятельности, пол и возраст.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru