



Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Появились сведения о новой 0-day уязвимости в Windows, которая позволит злоумышленнику повысить свои привилегии в системе. Согласно опубликованной информации, PoC-код эксплойта этой бреши размещен на GitHub.

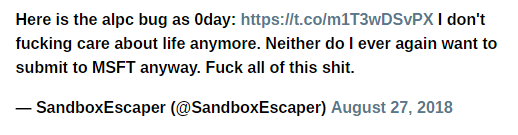
Все началось с сообщения пользователя Twitter с хендлером @SandboxEscaper, которое он оставил вчера. На данный момент этот твит удален, а учетная запись заблокирована или удалена.

В твите SandboxEscaper утверждает, что ему уже все безразлично, и что он не собирается больше связываться с Microsoft относительно обнаруженных уязвимостей. Упомянутый в твите GitHub-репозиторий также удален.

Аналитик уязвимостей класса CERT/CC Фил Дорманн также подтвердил наличие бага в своем Twitter:

«Подтверждаю, что PoC-код полностью работает на 64-битной Windows 10 с последними обновлениями. Повысить свои привилегии можно прямо до SYSTEM».

В CERT/CC уязвимость объясняют следующим образом:

«Планировщик задач в Microsoft Windows содержит уязвимость, которая связана с обработкой ALPC (Advanced Local Procedure Call). Баг позволяет повысить привилегии в системе до SYSTEM».

В примечаниях к этому недостатку безопасности сказано, что известного способа устранения уязвимости не данный момент не существует. Microsoft пообещала как можно скорее устранить уязвимость.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru