



Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Появились сведения о новой 0-day уязвимости в Windows, которая позволит злоумышленнику повысить свои привилегии в системе. Согласно опубликованной информации, PoC-код эксплойта этой бреши размещен на GitHub.

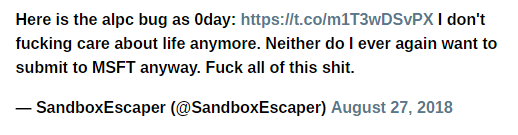
Все началось с сообщения пользователя Twitter с хендлером @SandboxEscaper, которое он оставил вчера. На данный момент этот твит удален, а учетная запись заблокирована или удалена.

В твите SandboxEscaper утверждает, что ему уже все безразлично, и что он не собирается больше связываться с Microsoft относительно обнаруженных уязвимостей. Упомянутый в твите GitHub-репозиторий также удален.

Аналитик уязвимостей класса CERT/CC Фил Дорманн также подтвердил наличие бага в своем Twitter:

«Подтверждаю, что PoC-код полностью работает на 64-битной Windows 10 с последними обновлениями. Повысить свои привилегии можно прямо до SYSTEM».

В CERT/CC уязвимость объясняют следующим образом:

«Планировщик задач в Microsoft Windows содержит уязвимость, которая связана с обработкой ALPC (Advanced Local Procedure Call). Баг позволяет повысить привилегии в системе до SYSTEM».

В примечаниях к этому недостатку безопасности сказано, что известного способа устранения уязвимости не данный момент не существует. Microsoft пообещала как можно скорее устранить уязвимость.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru