



Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

Семь вредоносных расширений Chrome заразили 100.000 пользователей

За два месяца семь расширений Chrome украли учетные данные и установили майнеры криптовалют на компьютеры жертв.

Преступники заразили более 100 000 компьютеров с расширениями браузера Google Chrome, которые украли учетные данные для входа в систему, установили майнеры криптовалют и мошеннические кликеры. Вредоносные расширения были размещены в официальном интернет-магазине Google.

По сообщению сотрудников Radware, по меньшей мере с марта семь злонамеренных расширений Google Chrome официально загружались из интернет-магазина Google. Пять расширений были удалены группой безопасности Google самостоятельно и два после сообщения Radware. В целом, вредоносные расширения заразили более 100 000 пользователей, по крайней мере, одно было установлено в «хорошо защищенной сети» неназванной глобальной производственной компании.

Семь расширений маскируются как законные. Их имена:

  • Nigelify
  • PwnerLike
  • Alt-J
  • Fix-футляр
  • Divinity 2 Original Sin: Wiki Skill Popup
  • Keeprivate
  • iHabno


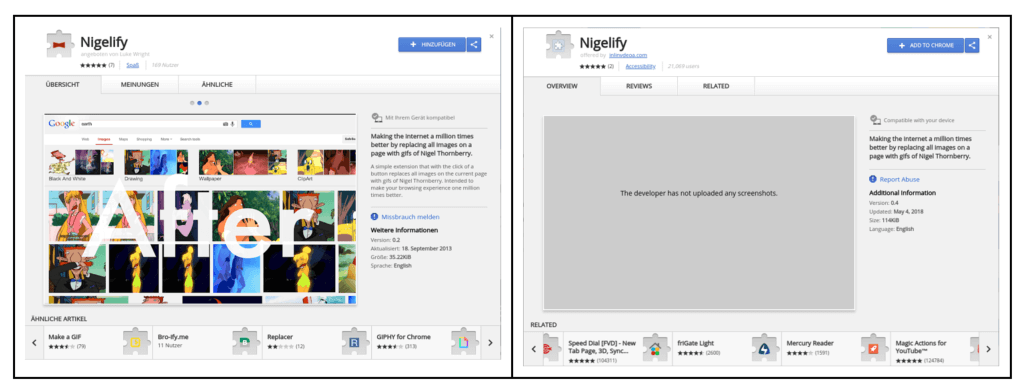
Слева подлинное расширение Chrome. Справа одно из семи недавно обнаруженных вредоносных расширений.

За последние восемь месяцев вредоносные расширения Google оказались очень популярным способом заражения пользователей браузера Google Chrome.

В августе прошлого года были скомпрометированы два расширения, установленных на миллионах компьютеров. 

В двух инцидентах в январе исследователи обнаружили, как минимум, пять вредоносных расширений, установленных более 500 000 раз. Две недели назад компания Trend Micro зарегистрировала возвращение FacexWorm, вредоносного расширения, которое было впервые обнаружено семь месяцев назад .

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru