



Энергетический сектор наиболее страдает от брешей АСУ ТП

Энергетический сектор наиболее страдает от брешей АСУ ТП

Энергетический сектор наиболее страдает от брешей АСУ ТП

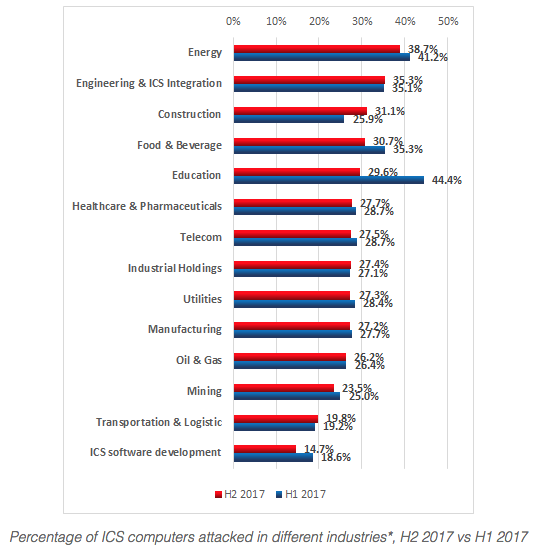
Согласно опубликованному «Лабораторией Касперского» в понедельник отчету, энергетический сектор больше всего подвергся кибератакам, а многие уязвимости, раскрытые в прошлом году, затрагивают продукты, используемые в этом это секторе.

Исследователи компании проанализировали 322 уязвимости, обнаруженные в 2017 году, включая проблемы безопасности, связанные с АСУ ТП, а также программным обеспечением и протоколами, используемыми промышленными организациями.

Из общего числа дыр в системах безопасности 178 затрагивают используемые в энергетическом секторе системы. Субъекты КИИ вроде производителей металлов, машинного и транспортного оборудований были затронуты 164 уязвимостями.

Среди других отраслей, затронутых брешами в безопасности — вода и сточные воды (97 дыр в безопасности), транспорт (74), коммерческие объекты (65), а также продукты питания и сельское хозяйство (61).

Также многие уязвимости затронули компоненты SCADA или HMI (88), промышленные сетевые устройства (66), программируемые логические контроллеры (52) и инженерное программное обеспечение (52). Однако уязвимости в программном обеспечении и протоколах общего назначения также оказали влияние на промышленные организации, включая уязвимости WPA, известные как KRACK, и ошибки, влияющие на технологию Intel.

Что касается типов уязвимостей, то почти четверть связана с сетью, а 21% представляют собой проблемы аутентификации. Большинству недостатков были присвоены средние и высокие степени риска, а 60 уязвимостей получили статус критических. Эксперты «Лаборатории Касперского» отметили, что все критические бреши связаны с аутентификацией, все их можно проэксплуатировать удаленно.

Для 17 уязвимостей в открытом доступе имеются эксплойты.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru