



АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

АНБ знало о WPA2-уязвимости еще в 2010 году

У экспертов появилось основание считать, что Агентству национальной безопасности США давно было известно об уязвимости в WPA2, позволяющей злоумышленнику расшифровывать трафик с помощью эксплойта KRACK.

Представитель АНБ пока никак не прокомментировал эти претензии, но, по словам ZDNet, слухи о том, что агентство давно было в курсе уязвимости, и что даже в его арсенале был специальный эксплойт, продолжают циркулировать.

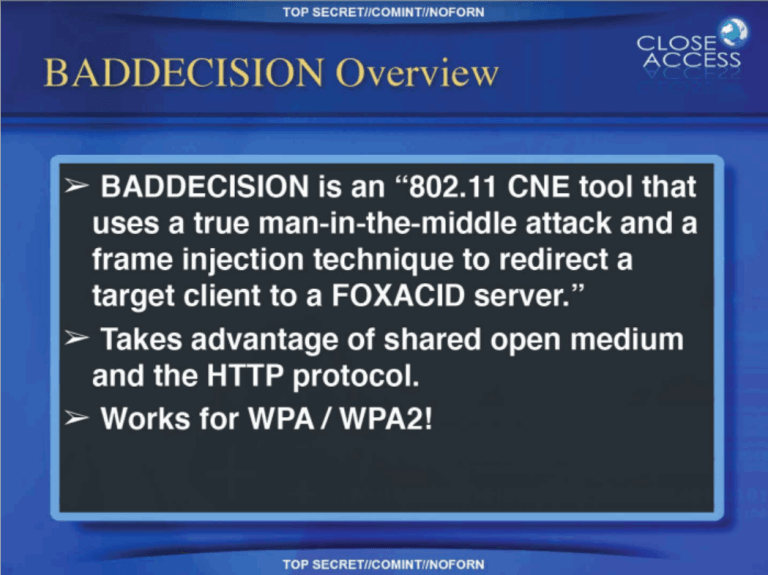
В некоторых случаях американская разведка не раскрывает наличие уязвимости в попытке использовать ее для разведывательных операций. Согласно документу, датированному 2010 годом и опубликованному Эдвардом Сноуденом, арсенал АНБ включал в себя инструмент для взлома под названием BADDECISION. С помощью этого инструмента осуществлялась атака «человек посередине» (Man-in-the-middle) и вставка фреймов, перенаправляющих пользователей на сервер FOXACID.

Эксплойт АНБ был разработан для атак на беспроводные сети WPA и WAP2, то есть BADDECISION может обойти шифрование. Эксперты считают, что BADDECISION является более ранней версией эксплойта KRACK, использующей ту же брешь.

Несмотря на то, что нельзя утверждать это с уверенностью, специалисты полагают, что АНБ было давно известно о наличии нашумевшей в последнее время уязвимости в протоколе WPA2.

Напомним, что недавно был опубликован инструмент, тестирующий беспроводные точки доступа на наличие этой дыры в безопасности.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru