


У Dell утащили 49 млн записей данных пользователей через API

У Dell утащили 49 млн записей данных пользователей через API

У Dell утащили 49 млн записей данных пользователей через API

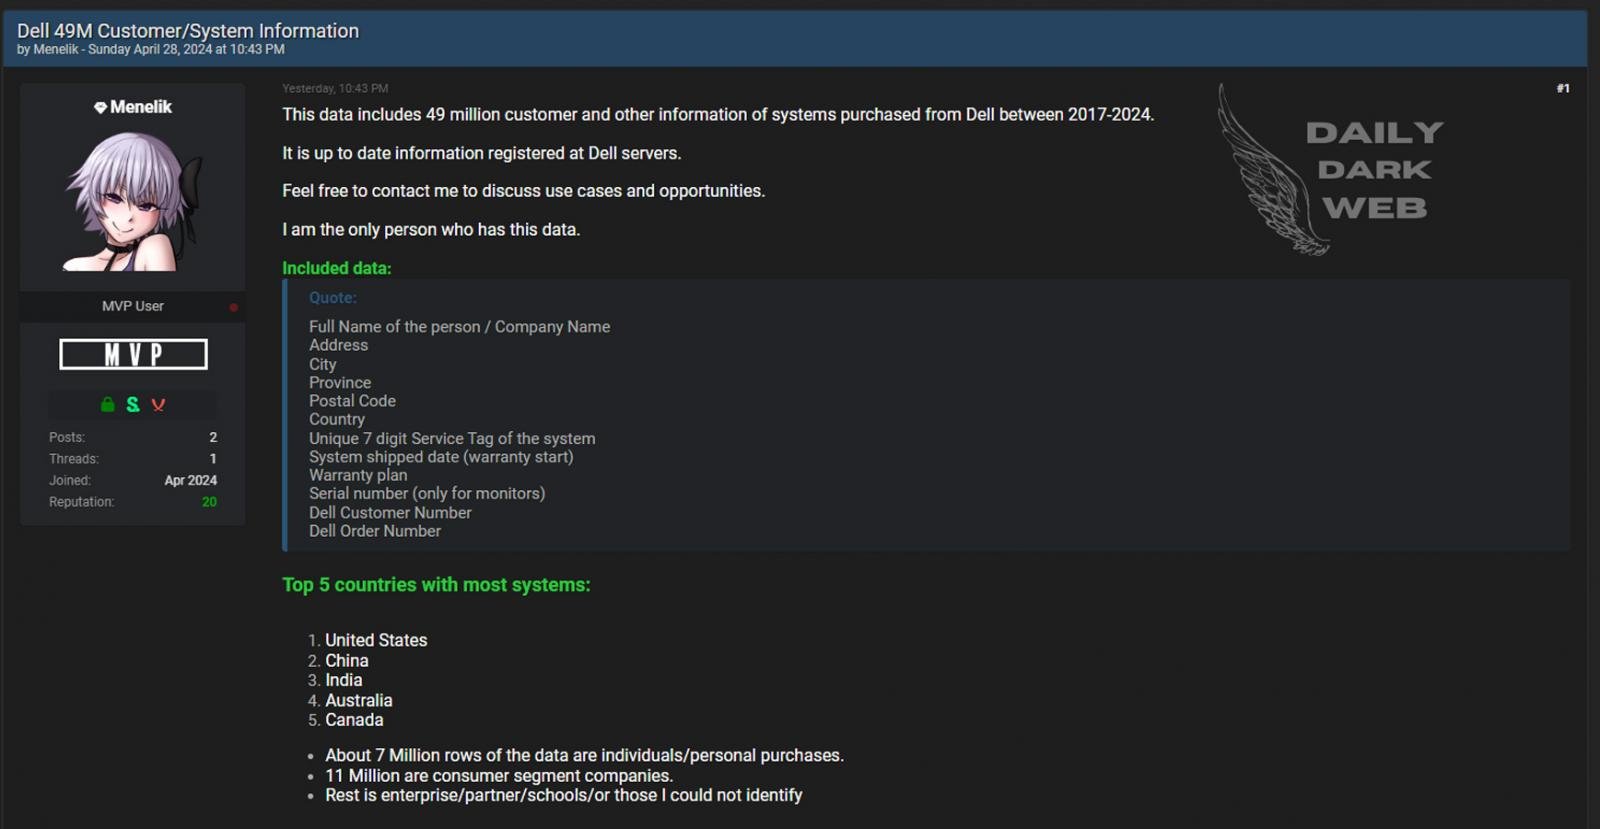
Американский техногигант Dell столкнулся с атакой киберпреступников, которым удалось украсть 49 миллионов записей данных клиентов. Судя по всему, злоумышленники воспользоваться API партнерского ресурса.

В ходе атаки хакеры прикрывались фейковыми организациями. Dell уже разослала затронутым клиентам уведомления о краже персональных данных. В частности, в руки третьих лиц попали:

  • информация о гарантии;
  • сервисные теги;
  • имена пользователей;
  • номера клиентов;
  • номера заказов;
  • установленные локации.

Пользователь хакерского форума Breached, известный под ником Menelik, выставил на продажу данные клиентов Dell 28 апреля. Тем не менее модераторы достаточно быстро прибили пост.


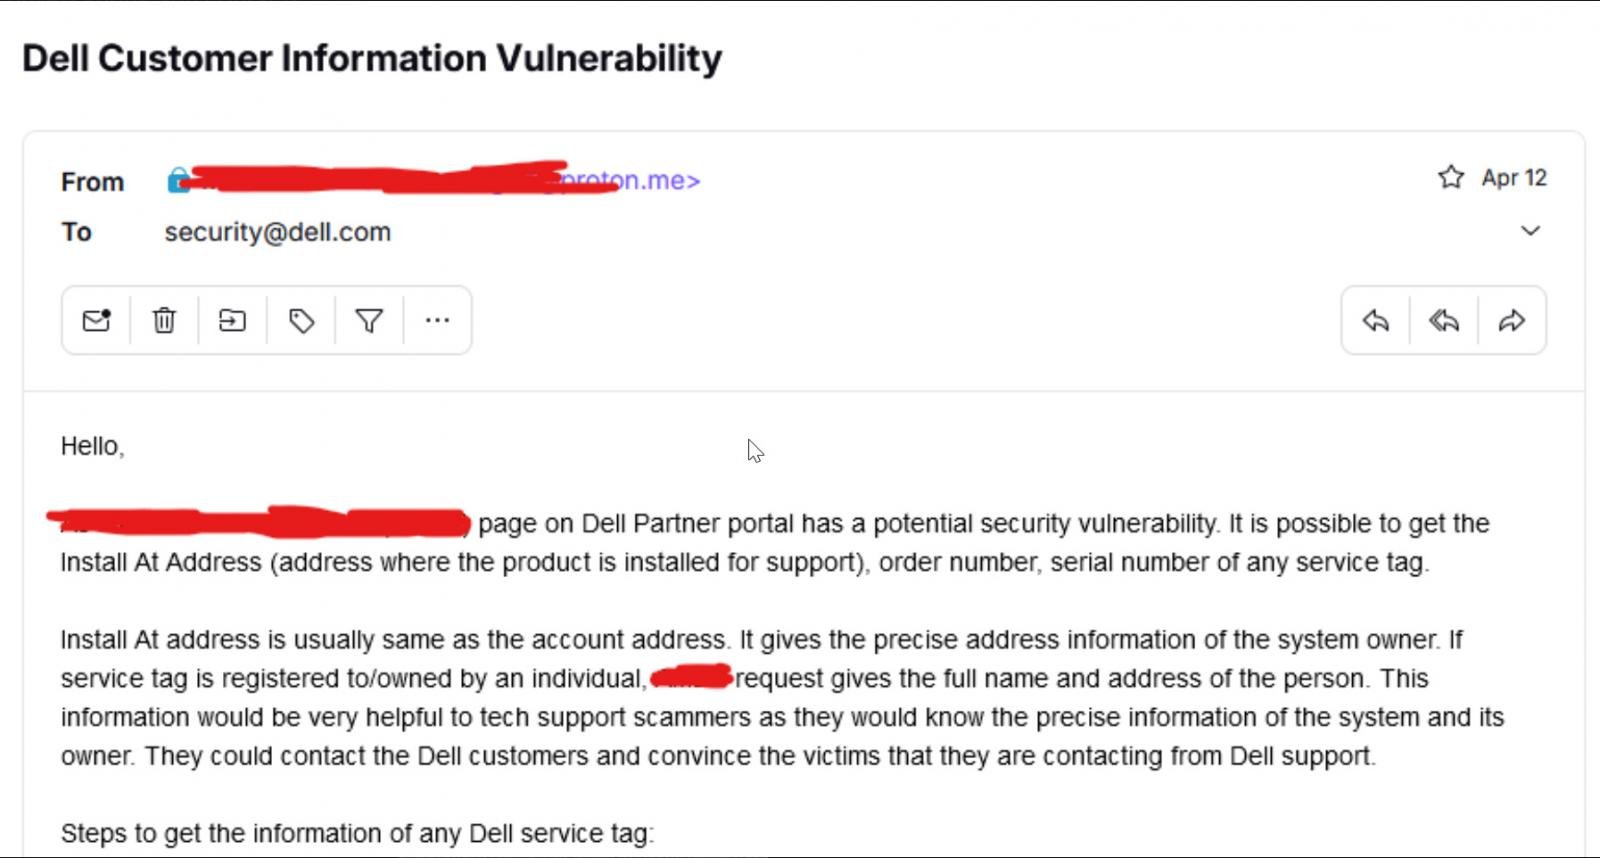
Сотрудникам BleepingComputer Menelik заявил, что ему удалось украсть данные после обнаружения портала для партнеров и реселлеров, с помощью которого можно было получить информацию о заказах.

Menelik в итоге зарегистрировал несколько аккаунтов под фейковыми организациями, что дало ему двухдневный доступ к данным без верификации.

«На самом деле, очень просто зарегистрироваться в качестве партнера: нужно всего лишь заполнить форму заявки. Вводите данные об организации, причину желания стать партнером, после чего они вам предоставляют доступ к этому “авторизованному” ресурсу», — объясняет хакер.

В результате киберпреступник смог собрать 49 миллионов записей данных клиентов, генерировав 5000 запросов в минуту на протяжении трех недель. Dell при этом никак не блокировала эту активность.

Menelik отправил корпорации письмо, однако там отметили, что специалисты вычислили и заблокировали вредоносные действия ещё до получения упомянутого сообщения. Техногигант уже сообщил об инциденте правоохранительным органам, которые взяли дело под контроль.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru