



Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

Устройства ASUS, HP, LG, Acer, Samsung в опасности из-за чипсетов TPM

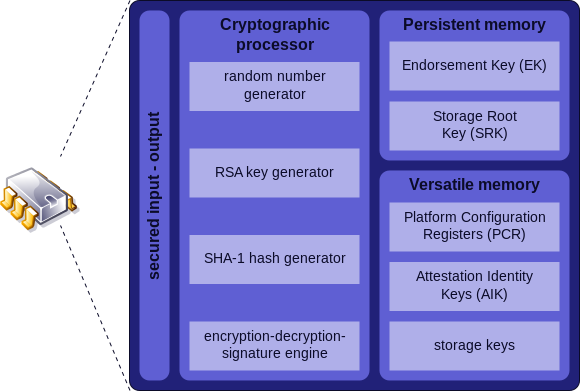
Чипсеты Infineon TPM, которые поставляются со многими современными материнскими платами, генерируют небезопасные ключи шифрования RSA, это делает устройства уязвимыми для атаки. Trusted Platform Module (TPM) является международным стандартом для криптопроцессоров, используемых для хранения критически важных данных, таких как пароли, сертификаты и ключи шифрования.

Согласно официальному сообщению, опубликованному Infineon на прошлой неделе, уязвимость в прошивке Infineon TPM затрагивает только основанные на версиях TCG 1.2 и 2.0 семейства. Infineon выпустила обновление прошивки и отправила обновление производителям материнских плат, которые теперь работают над интеграцией обновления прошивки Infineon TPM во все свои продукты.

TPM обычно используются в бизнес-ноутбуках, маршрутизаторах и IoT-устройствах. К числу известных производителей относятся Acer, ASUS, Fujitsu, HP, Lenovo, LG, Samsung, Toshiba.

HP, Fujitsu и Lenovo работают над выпуском обновлений прошивки, они также опубликовали список затронутых продуктов, использующих Infineon TPM. А Microsoft и Google выпустили обновления, которые затрудняют использование этой бреши.

Кроме того, Google также опубликовала список затронутых хромбуков (Chromebook), параллельно выпустив Chrome OS M60.

«На данный момент эксплуатация этой уязвимости – сложное мероприятие. Несмотря на то, что возможны таргетированные атаки, вряд ли эта проблема будет масштабной», - утверждает Google.

До тех пор, пока производители материнских плат не выпустят обновление прошивки, общая рекомендация заключается в том, чтобы перевести критические операции обработки данных на устройства с обновленной прошивкой или устройства, не затронутые этой уязвимостью.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru