

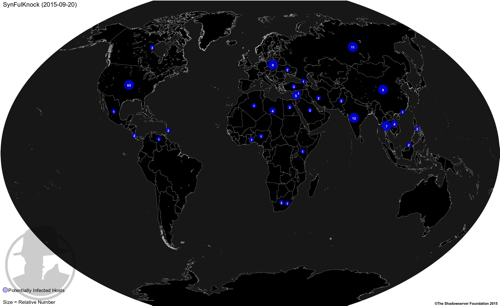

Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные подменной операционной системой коммутаторы Cisco обнаружены в США, России Китае и еще около 30 государств. Всего исследователи сообщили о 199 вредоносных адресах, а не 14, как говорилось ранее.

199 зараженных IP

Количество коммутаторов Cisco, зараженных подменной операционной системой, оказалось гораздо больше, чем обнаружили исследователи из компании Mandiant. На прошлой неделе они сообщили об обнаружении 14 таких устройств на Украине, Филиппинах, в Мексике и Индии.

Однако, по данным некоммерческой организации Shadowserver, в действительности таких коммутаторов 199, и находятся они в гораздо большем числе стран — как минимум в 31. При этом большинство зараженных коммутаторов находится в США — не менее 65. Индия занимает второе место с не менее 12 зараженными коммутаторами. А на третьем месте — Россия, в которой обнаружено не менее 11 коммутаторов Cisco с подменной ОС. В Китае обнаружено 8 коммутаторов с подменной ОС, в Польше - 9, в Таиланде - 7, пишет cnews.ru.

В Mandiant предполагали, что количество зараженных роутеров в мире может быть больше.

Подменная ОС SYNful Knoc

Указанные коммутаторы оснащены SYNful Knoc — это подменная операционная система роутера, установленная хакерами вместо штатной ОС производителя Cisco IOS.

После установки имплантата роутер продолжает работать и исполнять свои функции, как и прежде. Но при этом он также — так как отныне находится под внешним контролем — выполняет дистанционные команды злоумышленников и предоставляет им полный доступ к сетевым данным.


География зараженных коммутаторов Cisco


Замена прошивки

Как утверждают в Cisco, никаких уязвимостей не было использовано для замены прошивки — во всех случаях злоумышленники сделали это, войдя в систему с помощью стандартных логина и пароля либо при физическом контакте с коммутатором.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru