


Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные подменной операционной системой коммутаторы Cisco обнаружены в США, России Китае и еще около 30 государств. Всего исследователи сообщили о 199 вредоносных адресах, а не 14, как говорилось ранее.

199 зараженных IP

Количество коммутаторов Cisco, зараженных подменной операционной системой, оказалось гораздо больше, чем обнаружили исследователи из компании Mandiant. На прошлой неделе они сообщили об обнаружении 14 таких устройств на Украине, Филиппинах, в Мексике и Индии.

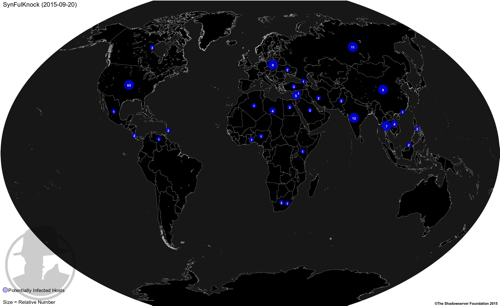
Однако, по данным некоммерческой организации Shadowserver, в действительности таких коммутаторов 199, и находятся они в гораздо большем числе стран — как минимум в 31. При этом большинство зараженных коммутаторов находится в США — не менее 65. Индия занимает второе место с не менее 12 зараженными коммутаторами. А на третьем месте — Россия, в которой обнаружено не менее 11 коммутаторов Cisco с подменной ОС. В Китае обнаружено 8 коммутаторов с подменной ОС, в Польше - 9, в Таиланде - 7, пишет cnews.ru.

В Mandiant предполагали, что количество зараженных роутеров в мире может быть больше.

Подменная ОС SYNful Knoc

Указанные коммутаторы оснащены SYNful Knoc — это подменная операционная система роутера, установленная хакерами вместо штатной ОС производителя Cisco IOS.

После установки имплантата роутер продолжает работать и исполнять свои функции, как и прежде. Но при этом он также — так как отныне находится под внешним контролем — выполняет дистанционные команды злоумышленников и предоставляет им полный доступ к сетевым данным.


География зараженных коммутаторов Cisco


Замена прошивки

Как утверждают в Cisco, никаких уязвимостей не было использовано для замены прошивки — во всех случаях злоумышленники сделали это, войдя в систему с помощью стандартных логина и пароля либо при физическом контакте с коммутатором.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru