


Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные подменной операционной системой коммутаторы Cisco обнаружены в США, России Китае и еще около 30 государств. Всего исследователи сообщили о 199 вредоносных адресах, а не 14, как говорилось ранее.

199 зараженных IP

Количество коммутаторов Cisco, зараженных подменной операционной системой, оказалось гораздо больше, чем обнаружили исследователи из компании Mandiant. На прошлой неделе они сообщили об обнаружении 14 таких устройств на Украине, Филиппинах, в Мексике и Индии.

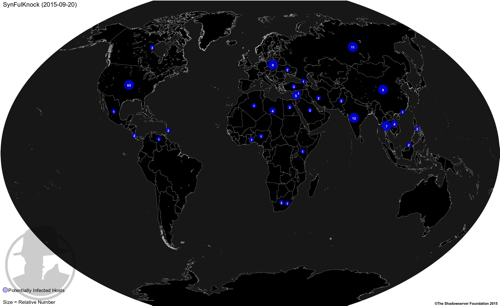
Однако, по данным некоммерческой организации Shadowserver, в действительности таких коммутаторов 199, и находятся они в гораздо большем числе стран — как минимум в 31. При этом большинство зараженных коммутаторов находится в США — не менее 65. Индия занимает второе место с не менее 12 зараженными коммутаторами. А на третьем месте — Россия, в которой обнаружено не менее 11 коммутаторов Cisco с подменной ОС. В Китае обнаружено 8 коммутаторов с подменной ОС, в Польше - 9, в Таиланде - 7, пишет cnews.ru.

В Mandiant предполагали, что количество зараженных роутеров в мире может быть больше.

Подменная ОС SYNful Knoc

Указанные коммутаторы оснащены SYNful Knoc — это подменная операционная система роутера, установленная хакерами вместо штатной ОС производителя Cisco IOS.

После установки имплантата роутер продолжает работать и исполнять свои функции, как и прежде. Но при этом он также — так как отныне находится под внешним контролем — выполняет дистанционные команды злоумышленников и предоставляет им полный доступ к сетевым данным.


География зараженных коммутаторов Cisco


Замена прошивки

Как утверждают в Cisco, никаких уязвимостей не было использовано для замены прошивки — во всех случаях злоумышленники сделали это, войдя в систему с помощью стандартных логина и пароля либо при физическом контакте с коммутатором.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru