


Новый троян опасен для пользователей Java, Android и iOS

Спамеры прикрываются WhatsApp для рассылки Android и iOS-трояна

Специалисты по компьютерной безопасности Trend Micro обнаружили новую спам-кампанию, которая разработана для распространения вредоносного программного обеспечения сразу на нескольких платформах, включая Java, Android и iOS. Владельцы устройств от Apple оказались наиболее защищенными от атаки.

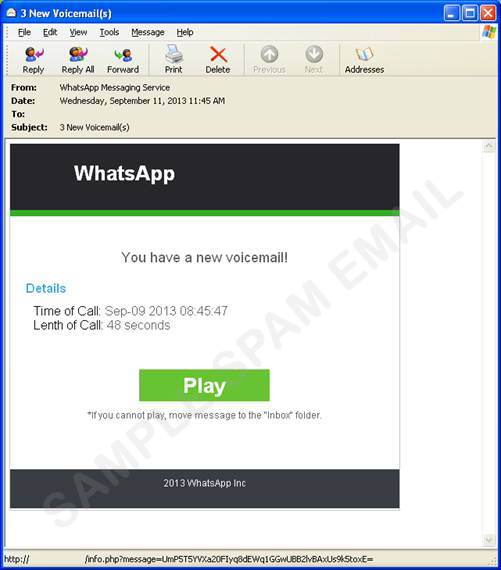
Нападение начинается с поддельного электронного письма от WhatsApp. В этом документе пользователей информируют о том, что они получили голосовое сообщение. Когда жертвы нажимают на кнопку проигрывания аудио, их перебрасывают на вредоносный вебсайт, через который копируются вирусы.

Владельцев персональных компьютеров и старых смартфонов отправляют на сайт, где их просят обновить собственный браузер. На самом деле под обновление замаскирован .jar-файл (browser_update_installer.jar). Он специально был разработан для пользователей, которые читают почту с Java-телефонов.


Если же вы узнаете о поддельном напоминании WhatsApp на Android-устройствах, то вам предложат скачать обновление для браузера в виде .apk-файла. Угрозу определяется компанией Trend как ANDROIDOS_OPFAKE.CTD. После установки программа начинает рассылать текстовые сообщения на различные телефонные номера. Кроме того, троян пытается убедить жертву скачать еще одну вредоносную программу.

iOS-пользователи оказались защищенными от трояна. После того, как они нажмут на ссылку, то перед ними покажется небольшая полоска, показывающая прогресс загрузки. Операционная система может самостоятельно блокировать программу при попытке осуществить инсталляцию. В случае, если жертва использует взломанное устройство, программа сможет найти путь в память телефона или планшета, в обход заводской защиты.

Подпишитесь на новости

Anthropic сообщила полиции об угрозах нападения в чате с Claude

Разговор с ИИ закончился визитом полиции. Во Флориде 30-летнюю Карли Мишель Хеллер обвинили в письменных угрозах насилия после переписки с Claude. По версии следствия, она заявила о намерении устроить стрельбу в офисе шерифа округа Ли, а затем сообщила, что приобрела оружие.

Как пишет Gulf Coast News, сообщения заметили системы безопасности Anthropic. Переписку передали на проверку человеку, после чего компания уведомила правоохранителей.

По сообщениям СМИ, сотрудники установили личность Хеллер и задержали её дома без лишнего шума. Шериф Кармайн Марсено рассказал, что женщина использовала Claude как дневник.

Хеллер предъявили обвинение в преступлении второй степени по закону Флориды. Виновность женщины предстоит установить суду.

История показывает границу, о которой легко забыть за дружелюбным интерфейсом: чат с ИИ нельзя воспринимать как дневник в запертом ящике. В этом случае потенциально опасные сообщения прошли автоматическую проверку, оценку специалиста и дошли до полиции.

При этом делать вывод, что любая резкая фраза автоматически приводит к аресту, оснований нет. Здесь, по версии следствия, переписка содержала конкретную цель предполагаемого нападения и заявление о приобретении оружия. Именно эти обстоятельства теперь будут разбирать в рамках дела.

RSS: Новости на портале Anti-Malware.ru