


Vupen продаёт эксплойт для Windows 8 и IE10

Vupen продаёт эксплойт для Windows 8 и IE10

Французская компания Vupen Security объявила об успешном создании эксплойта для Windows 8, соединив цепочку из множества 0-day уязвимостей в Windows 8 и браузере Internet Explorer 10.

Естественно, компания не намерена сообщать информацию об уязвимостях в Microsoft. Согласно бизнес-модели Vupen Security, фирма продаёт oday-уязвимости и эксплойты клиентам из числа правоохранительных органов, разведывательных агентств западных стран, преимущественно, стран НАТО. Высокий моральный кодекс Vupen Security не позволяет продавать эксплойты в страны с диктаторскими режимами или неразвитой демократией, где эти инструменты могут быть использованы против невинных граждан, пишет xakep.ru.

Vupen Security специализируется на поиске уязвимостей и создании эксплойтов для программ Microsoft, Apple и Google. Компания традиционно побеждает на хакерских конкурсах, где требуется как можно более эффективно использовать 0day-уязвимости.

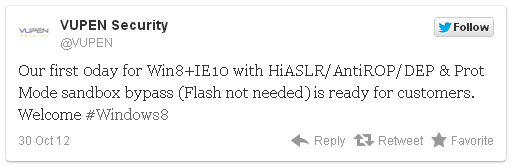
Новый эксплойт Win8+IE10 с HiASLR/AntiROP/DEP & Prot Mode с выходом из песочницы (Flash не требуется) уже в продаже.


Как видим, хакерам Vupen удалось преодолеть защитные механизмы Address Space Layout Randomization (ASLR) и Data Execution Protection (DEP), а также методы AntiROP, которые ориентированы на блокирование техники обхода ASLR и DEP.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru