


Vupen продаёт эксплойт для Windows 8 и IE10

Vupen продаёт эксплойт для Windows 8 и IE10

Французская компания Vupen Security объявила об успешном создании эксплойта для Windows 8, соединив цепочку из множества 0-day уязвимостей в Windows 8 и браузере Internet Explorer 10.

Естественно, компания не намерена сообщать информацию об уязвимостях в Microsoft. Согласно бизнес-модели Vupen Security, фирма продаёт oday-уязвимости и эксплойты клиентам из числа правоохранительных органов, разведывательных агентств западных стран, преимущественно, стран НАТО. Высокий моральный кодекс Vupen Security не позволяет продавать эксплойты в страны с диктаторскими режимами или неразвитой демократией, где эти инструменты могут быть использованы против невинных граждан, пишет xakep.ru.

Vupen Security специализируется на поиске уязвимостей и создании эксплойтов для программ Microsoft, Apple и Google. Компания традиционно побеждает на хакерских конкурсах, где требуется как можно более эффективно использовать 0day-уязвимости.

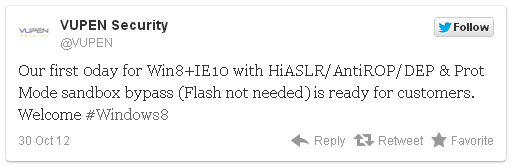
Новый эксплойт Win8+IE10 с HiASLR/AntiROP/DEP & Prot Mode с выходом из песочницы (Flash не требуется) уже в продаже.


Как видим, хакерам Vupen удалось преодолеть защитные механизмы Address Space Layout Randomization (ASLR) и Data Execution Protection (DEP), а также методы AntiROP, которые ориентированы на блокирование техники обхода ASLR и DEP.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru