

WordPress начнёт тормозить опасные обновления плагинов ещё на старте

WordPress начнёт тормозить опасные обновления плагинов ещё на старте

...
WordPress начнёт тормозить опасные обновления плагинов ещё на старте

WordPress запускает автоматическую проверку безопасности каждого нового релиза плагина перед его распространением через API WordPress.org. Обновления с высоким уровнем риска будут блокироваться автоматически, до того, как миллионы сайтов нажмут «Обновить» и впустят проблему внутрь.

Раньше команда WordPress проверяла новые плагины перед добавлением в каталог, но последующие версии выпускались без единого обязательного этапа контроля.

В результате безопасное расширение могло однажды получить уязвимость, бэкдор или нового владельца с очень интересными планами. Перед распространением каждый релиз уже проходит шестичасовую задержку в рамках инициативы Protect The Shire. За это время изменения анализируют несколько ИИ-моделей и Jetpack Scan.

Их выводы сверяются и объединяются в итоговый рейтинг риска. Если оценка оказывается высокой, обновление не попадёт в систему автоматической установки, а разработчики получат письмо с найденными проблемами.

Механизм успел показать зубы ещё до полноценного запуска. 28 июля он обнаружил бэкдор в новой версии неназванного плагина с примерно 20 тысячами активных установок. Релиз находился в периоде ожидания и не успел разлететься по сайтам. Через 26 минут после уведомления от Wordfence плагин закрыли для скачивания.

Высокий рейтинг при этом не доказывает злой умысел. Система одинаково серьёзно отнесётся и к намеренно встроенному вредоносу, и к случайной опасной ошибке. Разработчику предложат изучить замечания, исправить код и выпустить новую версию. Если та пройдёт порог, обновление отправится дальше.

Оспорить результат тоже можно, но WordPress честно предупреждает: исправить релиз обычно быстрее, чем ждать ручного рассмотрения.

Подпишитесь на новости

Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

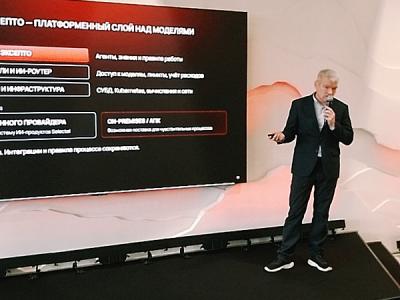
Запустить ИИ-пилот — ещё не значит получить работающий инструмент для бизнеса. Selectel и ИТМО представили совместную компанию «Эксепто», которая займётся внедрением искусственного интеллекта у заказчиков. Инвестиции со стороны Selectel составят около 1 млрд рублей.

Об этом с юбилейной конференции Selectel ТехноДень 2026 сообщил корреспондент Anti-Malware.ru Яков Шпунт. Компанию возглавил Роман Венедиктов.

По озвученным данным, 44% ИИ-проектов застревают на стадии пилота или ещё раньше. До красивой презентации дело доходит, а до полноценного использования — уже не всегда.

«Эксепто» предлагает платформу, которая связывает модели с корпоративными процессами. Она объединяет контекст и знания компании, источники данных и инструменты, права доступа, управление агентами и контроль результатов.

Главная идея — позволить заказчику менять нейросети, сохраняя интеграции и правила работы. Модели обновляются быстро, а процессы предприятий живут годами.

На презентации показали и прикладные продукты. «Сигнал» собирает контекст инициатив, проверяет основания гипотез и готовит работу для инженеров. «Карта» описывает процессы, участников и системы, помогая разобраться, как устроена организация и где принимать решения.

Платформенный слой отделён от доступа к моделям и вычислительной инфраструктуры. На слайдах предусмотрены облачный сценарий с Selectel и развёртывание внутри организации.

RSS: Новости на портале Anti-Malware.ru