

Лаборатория Касперского выпустила бесплатный продукт для защиты смартфонов

Лаборатория Касперского выпустила бесплатный продукт для защиты смартфонов

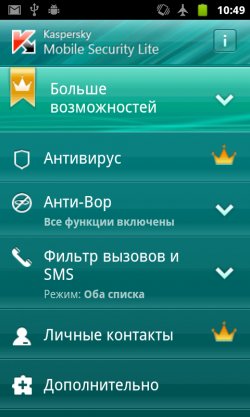
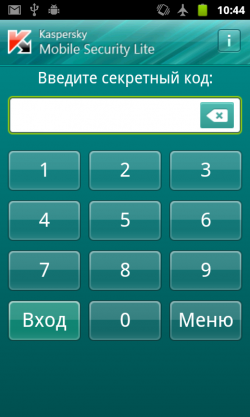
Kaspersky Mobile Security Lite новое решение обеспечивает базовый уровень защиты, который включает в себя такие важные функции как «анти-вор», фильтрацию звонков и SMS-сообщений. Kaspersky Mobile Security Lite доступен только в Android Market.


Согласно исследованию компании «O+K», проведенному для «Лаборатории Касперского» в 2011 году, около 20% всех пользователей теряли свои телефоны или становились жертвами воришек. Украв телефон, злоумышленник получает доступ ко всем персональным данным жертвы, что с большой вероятностью может привести к исчезновению денег со счета пользователя.

Kaspersky Mobile Security Lite позволяет защитить данные владельца мобильного устройства с помощью функции «анти-вор», которая дает возможность заблокировать украденный аппарат, отослав специальное SMS-сообщение. Аналогичным образом можно удаленно очистить все папки с персональными данными (контакты, историю звонков, SMS-сообщения, почту, календарь и прочее), а также активизировать функцию поиска телефона «FIND», которая позволяет отследить местонахождение по картам Google. Приложение Kaspersky Mobile Security Lite также поддерживает фильтрацию звонков и SMS-сообщений. Таким образом, пользователь может оградить себя от нежелательной коммуникации.


Kaspersky Mobile Security Lite Kaspersky Mobile Security Lite


Для тех же, кто серьезно озабочен безопасностью своего смартфона – хранит в нем большое количество ценной информации, пользуется социальными сетями, почтой и мессенджерами, создана расширенная версия защитного решения для смартфонов – Kaspersky Mobile Security. Платная версия продукта предоставляет антивирусную защиту, работающую в режиме реального времени, поддержку сканирования по запросу и по расписанию, регулярные обновления антивирусной базы через GPRS или Wi-Fi-каналы связи. Перейдя на платную версию продукта, пользователь также получает больше возможностей для модуля «анти-вор». Например, функция SIM Watch позволит заблокировать телефон по факту изъятия из него сим-карты. Становится доступной также функция Privacy, которая позволяет скрывать записи в телефонной книге, смс-сообщения и прочую информацию от посторонних глаз.

«Представляя российскому пользователю «облегченную» версию Kaspersky Mobile Security, мы намерены на простом примере продемонстрировать удобство и практичность защитных функций, которые просто необходимы в современном динамичном мире, где так важна безопасность конфиденциальных данных пользователя», – комментирует Виктор Дронов, старший менеджер по развитию мобильных продуктов «Лаборатории Касперского».

Обновление до платной версии Kaspersky Mobile Security не вызовет никакого труда и доступно прямо из интерфейса бесплатной версии продукта. При этом все настройки приложения сохранятся без изменений.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
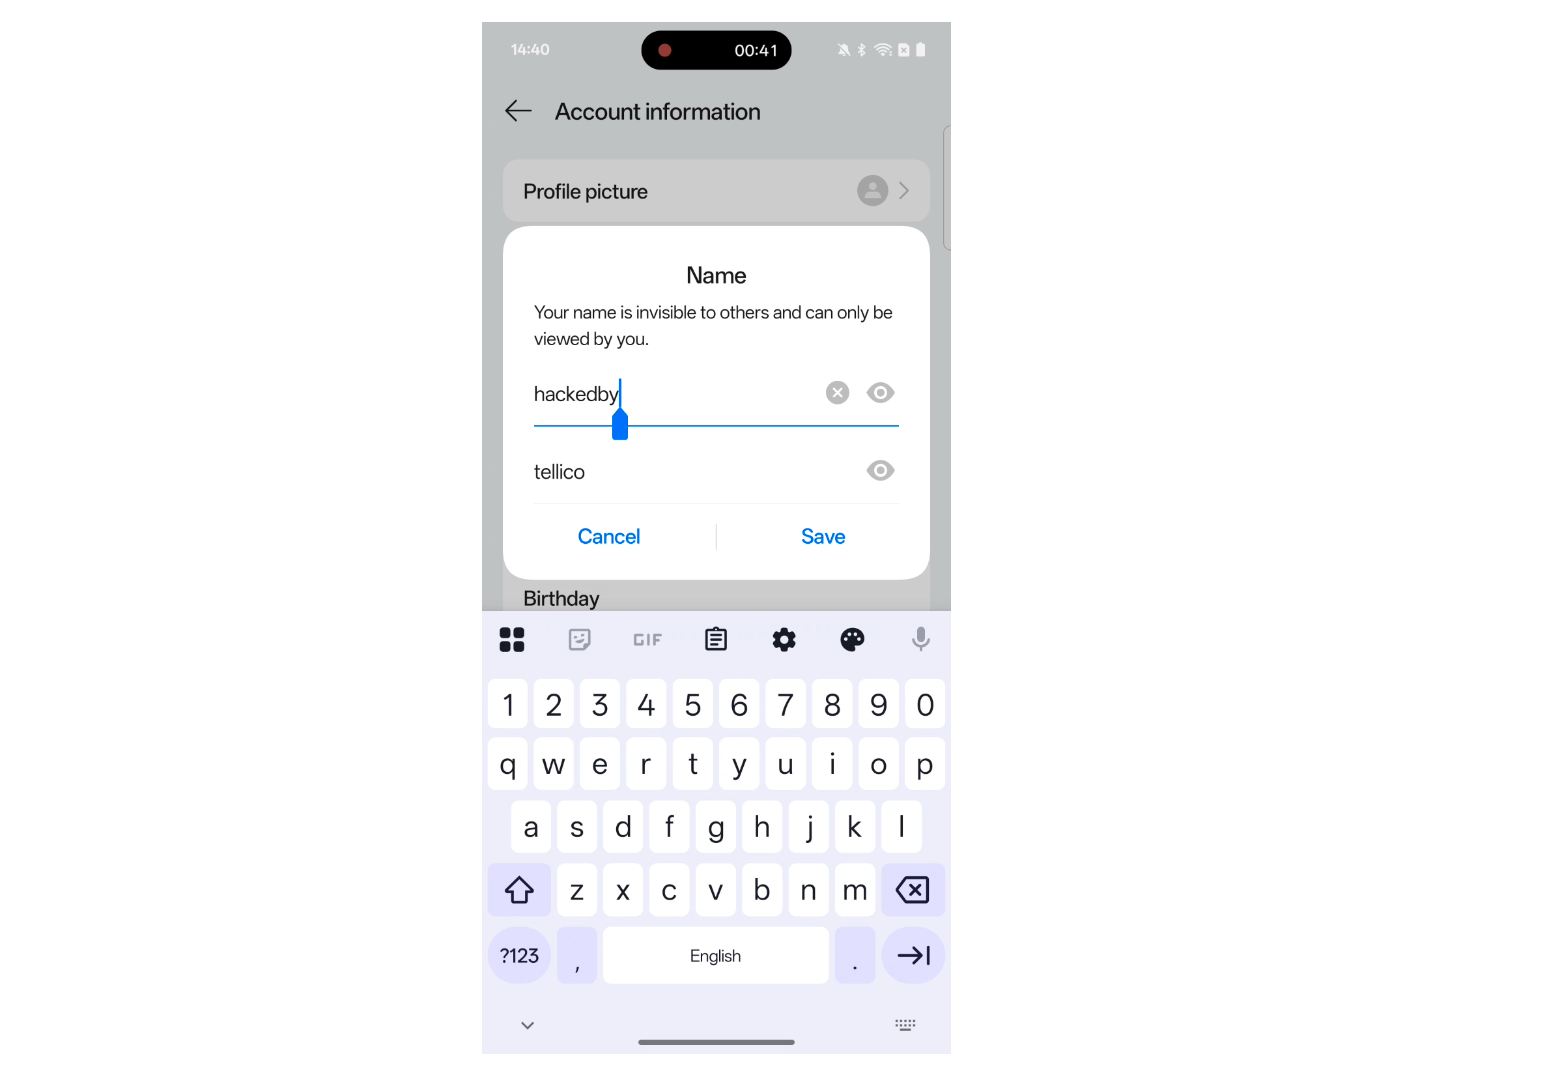

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru