


Борзохакеры Scattered LAPSUS$ Hunters 4.0 заявили, что отходят от дел

Борзохакеры Scattered LAPSUS$ Hunters 4.0 заявили, что отходят от дел

Борзохакеры Scattered LAPSUS$ Hunters 4.0 заявили, что отходят от дел

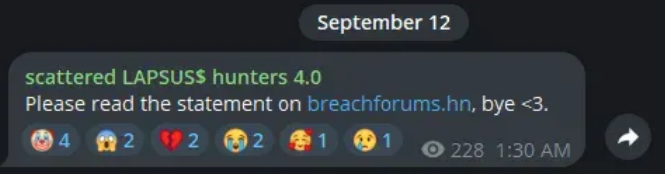
В телеграм-канале криминальной группировки Scattered LAPSUS$ Hunters 4.0 появилось неожиданное известие — прощальный привет с отсылкой к заявлению на хакерском форуме, в котором озвучено решение свернуть операции.

Насколько известно, в состав Scattered LAPSUS$ Hunters 4.0 входят бывшие участники Scattered Spider, LAPSUS$ и ShinyHunters — отсюда и столь причудливое название.

Дерзкие налетчики и бахвалы не объявлялись в Telegram трое суток, их фанатам оставалось только гадать о причинах столь долгого молчания. Заявление на BreachForums прояснило ситуацию: взяв паузу, авторы громких атак, по их словам, посоветовались с близкими и окончательно утвердились в намерении уйти в тень.

В постинге также сказано, что нашумевшие нападения на Salesforce, CrowdStrike, Google, производственные мощности Jaguar Land Rover, американские, французские и британские авиакомпании — лишь дымовая завеса, помогающая отвлечь всеобщее внимание от истинных целей кибергруппы.

Заявив об этом, хакеры не преминули лишний раз подразнить ФБР и ИБ-экспертов, упрекнув их в близорукости и тщеславии. По их утверждению, аресты по итогам расследований зачастую были ошибочными: они умышленно подставляли сторонних людей, но так, чтобы это не имело серьезных последствий.

Лес рубят — щепки летят, спецслужбы прекрасно знают эту пословицу, хотя родственников без вины виноватых автору поста искренне жаль (по крайне мере, так сказано). Вместе с тем он подчеркнул: многие инциденты еще не раскрыты, однако спасать козлов отпущения LAPSUS$ Hunters больше не будут.

В пространном заявлении встречаются и философские сентенции, которые могут говорить о том, что печально известные хвастуны и киберхулиганы, наконец, остепенились. Например, такие:

«Таланта и мастерства в наше время недостаточно, миром правят те, принимает решения и имеет власть».

В заключение LAPSUS$ Hunters пишут: их цели достигнуты, пришло время попрощаться. Накопленных миллионов достаточно, чтобы утешить самых недалеких соратников, остальные продолжат изучать и совершенствовать техническое наследие либо просто уйдут на покой.

Что это, действительно прощальный привет или очередная дымовая завеса, на сей раз в духе exit scam, покажет будущее.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru