


Мошенники научились подделывать FARM жестких дисков

Мошенники научились подделывать FARM жестких дисков

Мошенники научились подделывать FARM жестких дисков

В январе стали известны случаи массовых продаж бывших в употреблении жестких дисков Seagate под видом новых. С тех пор проблема не утратила актуальности: мошенники продолжают придумывать новые способы выдачи б/у оборудования за новое.

На продажи бывших в употреблении накопителей Seagate под видом новых впервые обратило внимание издание Tom’s Hardware Guide.

Изначально злоумышленники заменяли заводские наклейки и подделывали данные SMART (технология самоконтроля и анализа состояния дисков).

Выявить такие подделки удалось только с помощью специализированных диагностических инструментов, предназначенных для анализа состояния жестких дисков.

Недавно немецкое издание Heise сообщило о появлении новой схемы мошенничества: злоумышленные продавцы научились обходить ранее эффективные методы диагностики. Теперь они манипулируют не только данными SMART, но и метриками, используемыми ранее для выявления подделок. Таким образом, прежние способы диагностики, применявшиеся в январе, больше не дают гарантированного результата.

Наибольшее распространение подобные схемы получили среди жестких дисков формфактора 2,5 дюйма, ёмкостью от 4 до 20 Тбайт, используемых преимущественно в системах хранения данных.

Эксперты рекомендуют обращать внимание на признаки, позволяющие заподозрить контрафактную продукцию. В частности, на оригинальных дисках всегда присутствует фирменная наклейка на лицевой стороне. Её отсутствие может указывать на подделку.

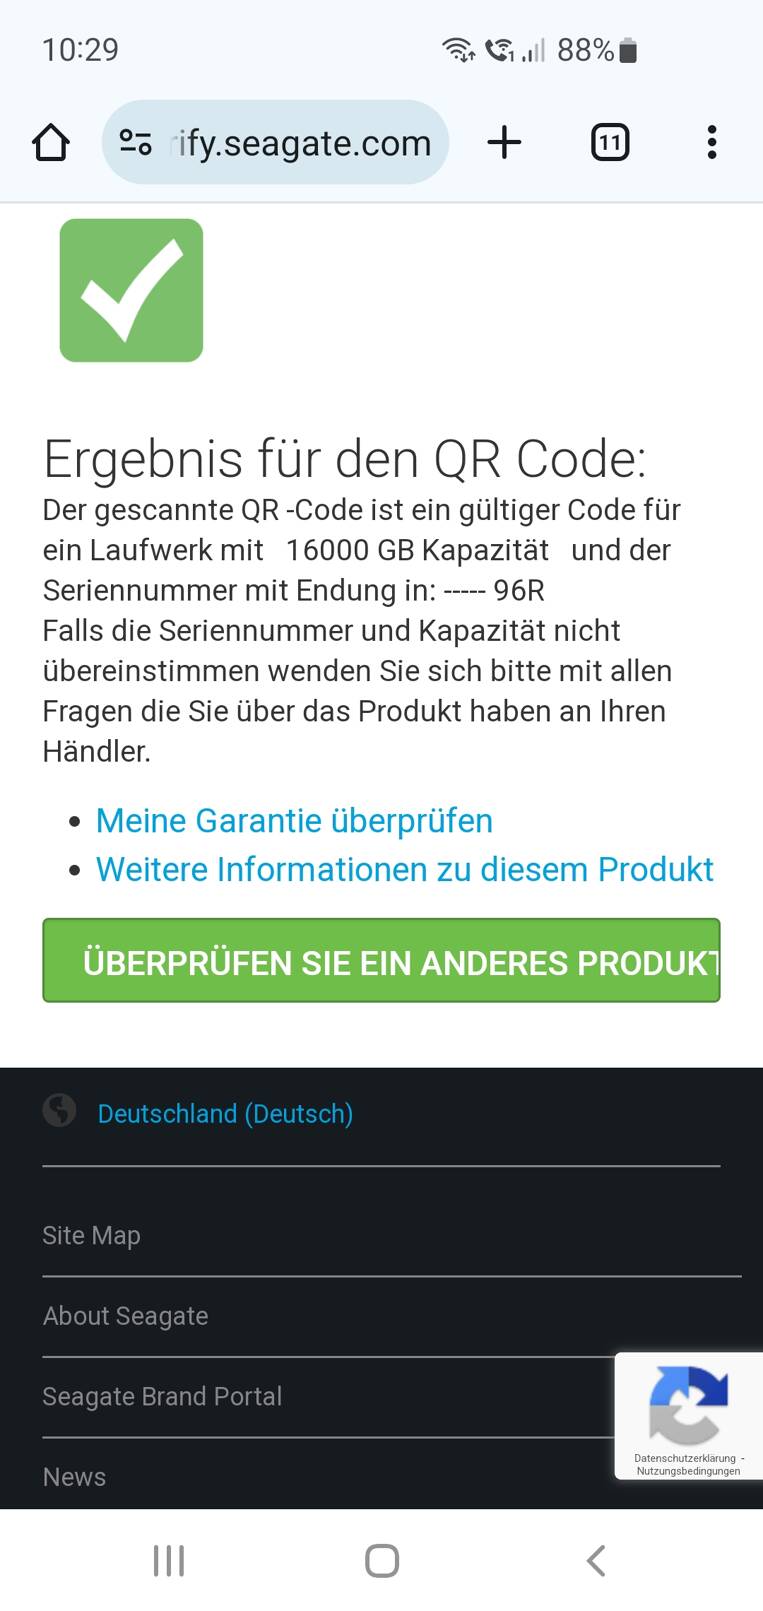
Кроме того, при считывании штрихкода с подлинного накопителя пользователя автоматически перенаправляет на официальный сайт гарантийного обслуживания. У поддельных дисков такая функция, как правило, отсутствует.


Не так давно мы приводили интересную статистику: 42% бывших в употреблении жестких дисков, продаваемых на площадке eBay, содержат персональные данные.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru