


Администрация Telegram передала данные 33 тыс. пользователей

Администрация Telegram передала данные 33 тыс. пользователей

Администрация Telegram передала данные 33 тыс. пользователей

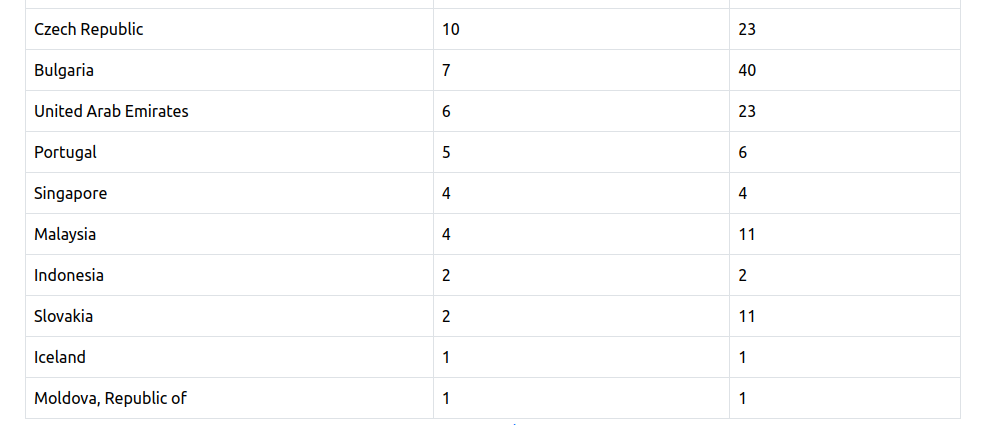
С сентября 2024 года администрация Telegram передала данные более 33 тысяч пользователей, включая IP-адреса и номера телефонов, по запросам правоохранительных органов 29 стран. Наибольшее число запросов поступило от властей Индии, Германии, США, Франции и Бразилии.

Эти данные были собраны с использованием официального бота @transparency, а затем агрегированы группой энтузиастов на специально созданной GitHub-странице.

До сентября 2024 года Telegram редко сотрудничал с правоохранительными органами, делая исключения только для случаев, связанных с террористической деятельностью. До 30 сентября мессенджер удовлетворил всего 14 запросов, касающихся 108 пользователей.

Однако в сентябре 2024 года политика Telegram изменилась. Это произошло спустя месяц после ареста Павла Дурова во Франции. Новая политика гласила:

«Если Telegram получит действительный запрос от судебных органов, подтверждающий, что вы являетесь подозреваемым в преступной деятельности, нарушающей условия обслуживания Telegram, мы проведем юридический анализ запроса и можем передать ваш IP-адрес и номер телефона соответствующим органам».

К этому моменту Telegram активно использовался не только традиционными преступниками, но и кибергруппировками. Платформа применялась для продажи запрещенных товаров, включая наркотики, оружие, редких животных, а также для торговли украденными данными, проведения кибератак и размещения серверов управления вредоносными программами и ботнетами.

«Мы оптимизировали и унифицировали нашу политику конфиденциальности в разных странах. Однако наши ключевые принципы остаются неизменными. Мы всегда стремились соблюдать местные законы, если они не противоречат нашим ценностям свободы и конфиденциальности, — прокомментировал изменения Павел Дуров. — Telegram был создан для защиты активистов и обычных людей от коррумпированных правительств и корпораций. Однако мы не позволяем преступникам злоупотреблять нашей платформой или уходить от правосудия».

Согласно статистике Telegram, почти половина всех запросов поступила из Индии. Значительное число обращений также пришло от властей США, Бразилии и стран ЕС, особенно Германии и Франции. При этом данные о запросах со стороны российских властей в статистике отсутствуют.

Кроме того, администрация Telegram заблокировала более 15 миллионов групп и каналов, нарушавших правила мессенджера. Это привело к массовой миграции преступников с платформы уже к концу октября.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru