


Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

В Cado Security выявили новую схему распространения инфостилера Realst. Потенциальной жертве поступает деловое предложение; обсудить его можно по видеосвязи, скачав по подсказке профильную программу, а на самом деле — трояна.

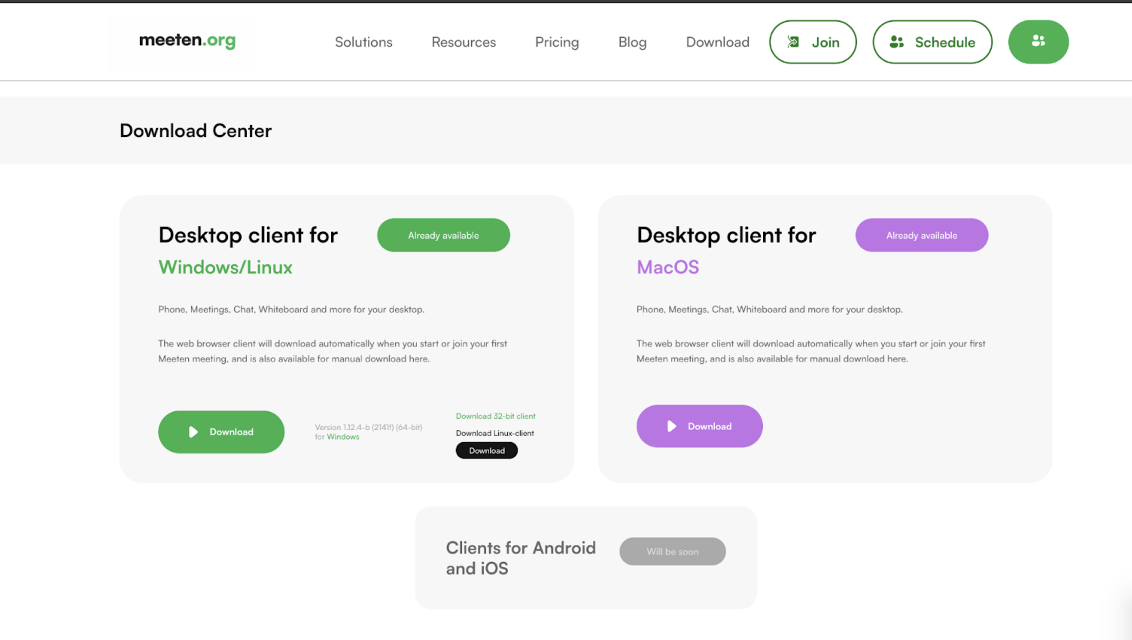
Сайт вымышленного поставщика инструментов для видеоконференций заполнен контентом, сгенерированным ИИ; для него также созданы аккаунты в соцсетях. Название фейковой компании с сентября менялось несколько раз; зафиксированы Clusee, Cuesee, Meeten, Meetone и Meetio (текущее).

Сценарии привлечения пользователей на вредоносный сайт различны. Мошенники могут, к примеру, создать в Telegram поддельный аккаунт кого-то из знакомых своей мишени и от его имени озвучить желание обсудить коммерческое предложение по видеосвязи.

Многим жертвам предлагали сотрудничество в качестве инженера Web3. Зафиксирован также случай, когда работнику неназванной компании от ее имени пригласили присоединиться к инвестиционному проекту и даже прислали презентацию.

На всех сайтах мифического разработчика решений для видео-конференц-связи обнаружен JavaScript, который пытается вытащить криптовалюту из расширений кошельков в браузерах. Сценарий отрабатывает еще до загрузки замаскированного Realst, который предлагается в двух версиях: для macOS и Windows.


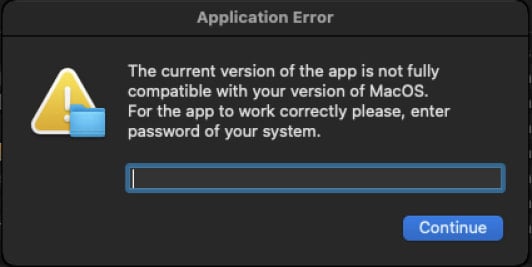
Версия для macOS отдается в виде файла CallCSSetup.pkg (возможен также формат DMG). При его открытии выводятся два сообщения об ошибке: сервер недоступен и несовместимость с версией ОС. Для исправления ситуации предлагается ввести пароль пользователя системы.


Чтобы выманить таким образом ключ, позволяющий повысить привилегии, троян использует инструмент командной строки osascript. Аналогичным образом действуют и другие стилеры — Atomic, Cuckoo, MacStealer, Banshee.

Версия Realst для Windows (MeetenApp.exe) распространяется как файл NSIS с валидной цифровой подписью. Сертификат, по словам аналитиков, был украден у британской компании Brys Software.

В инсталлятор встроено приложение Electron, загружающее с внешнего сервера исполняемый файл инфостилера, написанного на Rust. Постоянное присутствие зловреда в системе обеспечивается внесением изменений в реестр.

Троян Realst умеет собирать и отсылать на свой сервер следующую информацию:

  • системные данные;
  • учетки Telegram;
  • данные банковских карт;
  • пароль к связке ключей (macOS-версия);
  • куки и учетки, сохраненные в Google Chrome, Opera, Brave, Microsoft Edge, Arc, CocCoc, Vivaldi;
  • данные криптокошельков Ledger, Trezor, Phantom, Binance.
Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru