


Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Уязвимость macOS TCC позволяла вытащить данные юзера в обход защиты

Эксперты Microsoft раскрыли детали уязвимости, обнаруженной ими в защитном механизме macOS TCC. Проблема, уже устраненная Apple, позволяла обойти этого охранника и получить несанкционированный доступ к пользовательским данным.

Уязвимости, нареченной HM Surf, присвоен идентификатор CVE-2024-44133, Патч вышел в прошлом месяце в составе версии macOS Sequoia 15.

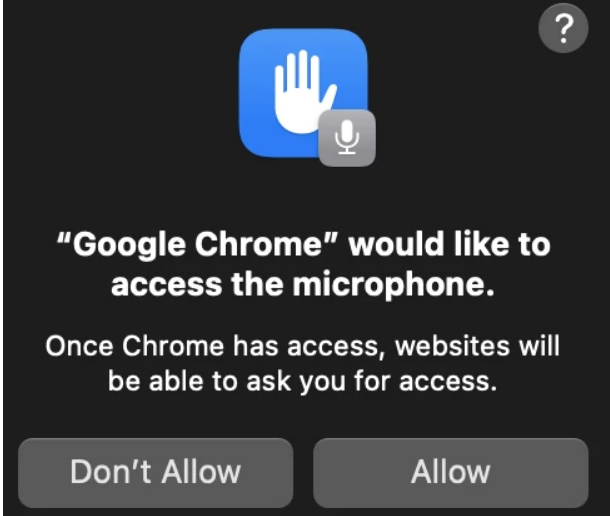
Защитник TCC предотвращает доступ приложений к охраняемым ресурсам без согласия пользователя. При первой попытке использования микрофона, камеры либо данных геолокации софт подвергается проверкам на полномочность, и TCC выводит юзеру диалоговое окно с запросом разрешения.


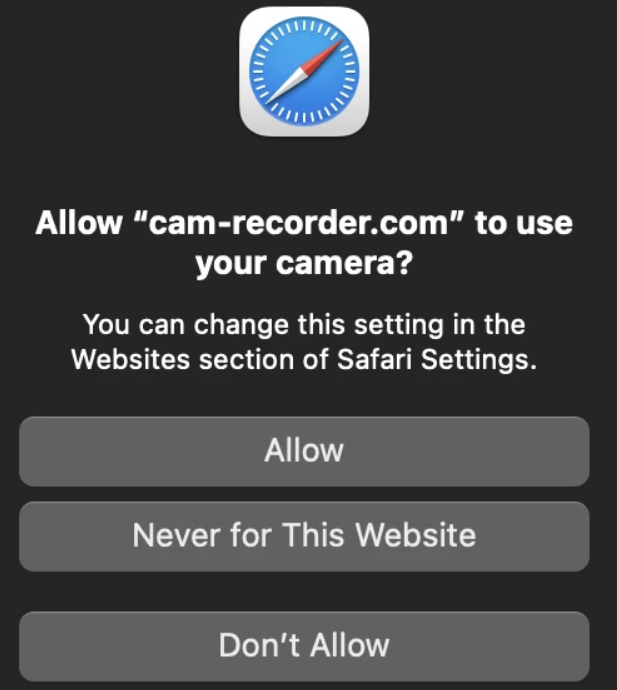
Программы Apple имеют больше привилегий, чем сторонние разработки, и могут вообще не проходить TCC-проверку. Тем не менее Safari при первом визите на сайт, требующий доступа к камере или геолокации, по умолчанию испрашивает согласие пользователя, а затем сохраняет его выбор в папке ~/Library/Safari.


Разработанная исследователями PoC-атака проводится поэтапно:

  1. Изменение домашнего каталога текущего пользователя с помощью утилиты dscl.
  2. Модификация конфигурационных файлов (хранимых преференций пользователя) в ~/Library/Safari.
  3. Откат смены домашнего каталога.
  4. Запуск Safari для открытия сайта, которому теперь разрешен доступ к камере, микрофону, геолокации.


Похожее подозрительное поведение было недавно замечено у рекламного зловреда AdLoad, однако эксперты не могут с уверенностью сказать, что это следствие эксплойта HM Surf.

Ранее команда Microsoft находила в десктопной ОС Apple другие способы обхода защиты — Shrootless, powerdir, Achilles, Migraine. В недавно вышедшей Sequoia тоже объявился аналогичный баг, его уже взяли на вооружение распространители нового macOS-стилера.

Подпишитесь на новости

Подросток месяцами обсуждал суицид с ИИ Google, школьная защита запоздала

Школьный ноутбук, ИИ в поисковике и система мониторинга — внушительный набор технологий, который всё равно не обеспечил своевременную помощь ребёнку. Родители 13-летней девочки из Северной Каролины подали иск против Google и Alphabet. Они утверждают, что общение с ИИ через школьный Chromebook способствовало развитию у дочери суицидального кризиса.

Как рассказывает WIRED, девочка месяцами обсуждала с ИИ депрессию и самоубийство.

Школьная система мониторинга неделями не поднимала тревогу. Когда уведомление наконец появилось, оно попало бывшему школьному консультанту, который переслал его действующим сотрудникам. После этого вмешалась мать.

По данным Reuters, родители узнали о происходящем после того, как защитное ПО пометило документ с планами похорон. В иске также утверждается, что бот помогал девочке скрывать своё состояние от близких.

По мнению родителей, Google встроила ИИ в привычные продукты, не предупредив школы и семьи о рисках.

Google заявила, что изучает иск. Корпорация добра подчёркивает, что работала с медицинскими специалистами и экспертами над защитными функциями, которые должны направлять молодых пользователей к реальной помощи.

RSS: Новости на портале Anti-Malware.ru