



Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

Microsoft нашла в macOS дыру Shrootless, позволяющую установить руткит

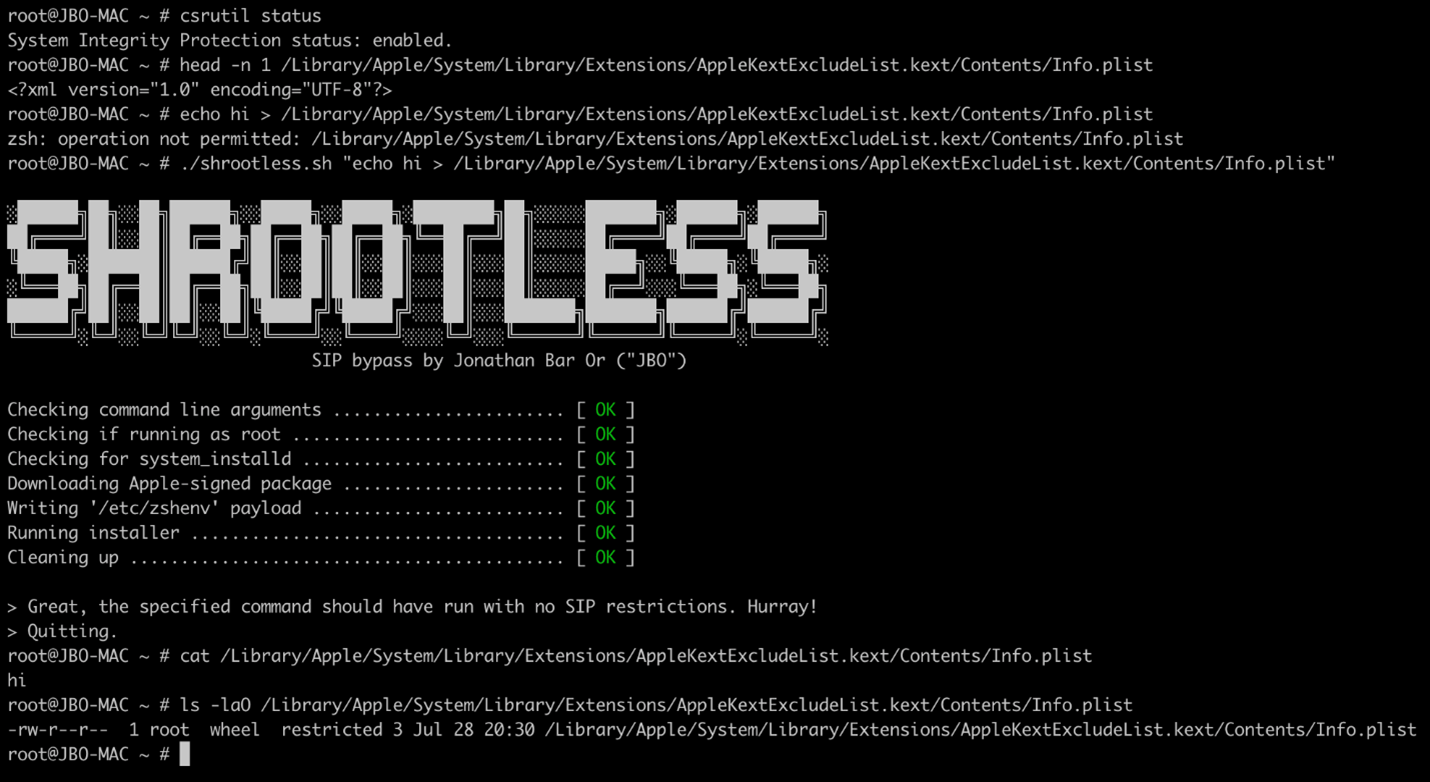
Специалисты Microsoft обнаружили уязвимость в операционной системе macOS, с помощью которой потенциальные злоумышленники могут обойти защитную функцию System Integrity Protection (SIP), выполнить операции в ОС, повысить привилегии до root и даже установить руткиты.

Проблема в безопасности попалась на глаза команде Microsoft 365 Defender Research, которая присвоила бреши имя «Shrootless». Позже уязвимость получила собственный идентификатор — CVE-2021-30892.

Основная угроза Shrootless заключается в обходе SIP, которую Apple специально разработала для блокировки запуска потенциально вредоносных программ в системе macOS. Задача SIP — не давать софту модифицировать защищённые файлы и директории. По умолчанию эта функция позволяет менять критические компоненты лишь системным установщикам, подписанным самой Apple.

Специалисты Microsoft выявили Shrootless после того, как обратили внимание на демон system_installd, который располагал правами com.apple.rootless.install.inheritable. На деле это означало, что любой дочерний процесс может полностью обойти ограничения SIP.

«Мы обнаружили, что уязвимость присутствует в процессе установки подписанных Apple пакетах. Киберпреступник может создать специальный файл, который перехватить процесс инсталляции», — объясняют исследователи.

«После обхода SIP атакующий сможет установить вредоносный драйвер уровня ядра (руткит) и перезаписать системные файлы. Такую вредоносную составляющую будет крайне трудно детектировать в системе».


На этой неделе Apple выпустила патч, устраняющий проблему Shrootless. Всем пользователям рекомендуется срочно установить апдейт.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru