


Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

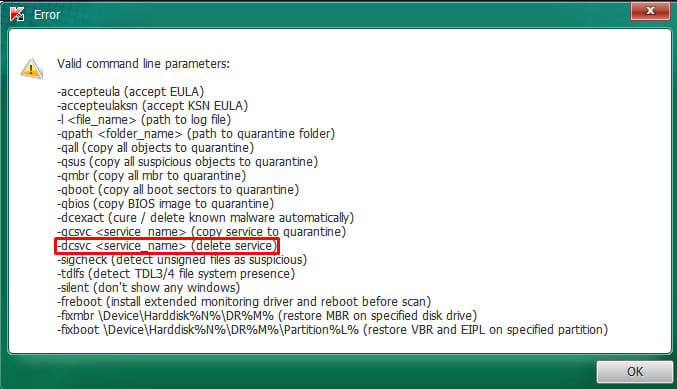
Группировка кибервымогателей RansomHub использует легитимную утилиту «Лаборатории Касперского» — TDSSKiller. С помощью последней атакующие отключают защитные системы.

TDSSKiller в этих атаках фигурирует как первая ступень, затем, когда защитный софт уже отключён, злоумышленники устанавливают в систему жертвы LaZagne, инструмент для извлечения учётных данных.

Напомним, изначально TDSSKiller разрабатывалась для детектирования руткитов и буткитов, тем не менее функциональность утилиты имеет ценность и для киберпреступников.

Например, согласно отчёту Malwarebytes, операторы RansomHub задействуют TDSSKiller для взаимодействия со службами уровня ядра с помощью сценария командной строки или пакетного файла.

Задача — отключить службу MBAMService (Malwarebytes Anti-Malware Service), запущенную на атакованной машине.


TDSSKiller, как известно, запускается из временной директории — C:\Users\<User>\AppData\Local\Temp\, при этом имя файла генерируется динамически: {89BCFDFB-BBAF-4631-9E8C-P98AB539AC}.exe.

У утилиты есть валидная подпись, поэтому она не вызывает подозрений у защитных решений.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru