


Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Группировка кибервымогателей RansomHub использует легитимную утилиту «Лаборатории Касперского» — TDSSKiller. С помощью последней атакующие отключают защитные системы.

TDSSKiller в этих атаках фигурирует как первая ступень, затем, когда защитный софт уже отключён, злоумышленники устанавливают в систему жертвы LaZagne, инструмент для извлечения учётных данных.

Напомним, изначально TDSSKiller разрабатывалась для детектирования руткитов и буткитов, тем не менее функциональность утилиты имеет ценность и для киберпреступников.

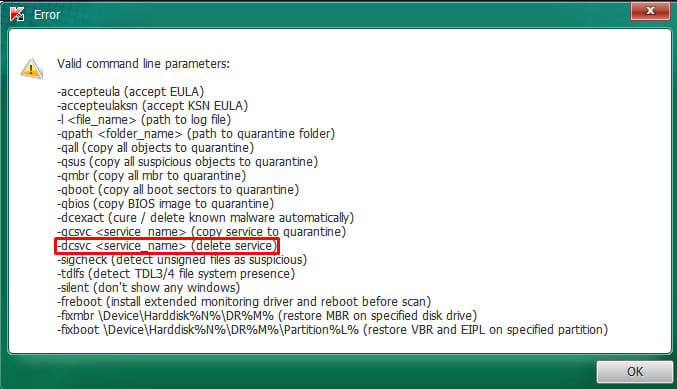
Например, согласно отчёту Malwarebytes, операторы RansomHub задействуют TDSSKiller для взаимодействия со службами уровня ядра с помощью сценария командной строки или пакетного файла.

Задача — отключить службу MBAMService (Malwarebytes Anti-Malware Service), запущенную на атакованной машине.


TDSSKiller, как известно, запускается из временной директории — C:\Users\<User>\AppData\Local\Temp\, при этом имя файла генерируется динамически: {89BCFDFB-BBAF-4631-9E8C-P98AB539AC}.exe.

У утилиты есть валидная подпись, поэтому она не вызывает подозрений у защитных решений.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru