


Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

Три четверти кибератак в пределах СНГ нацелены на Россию

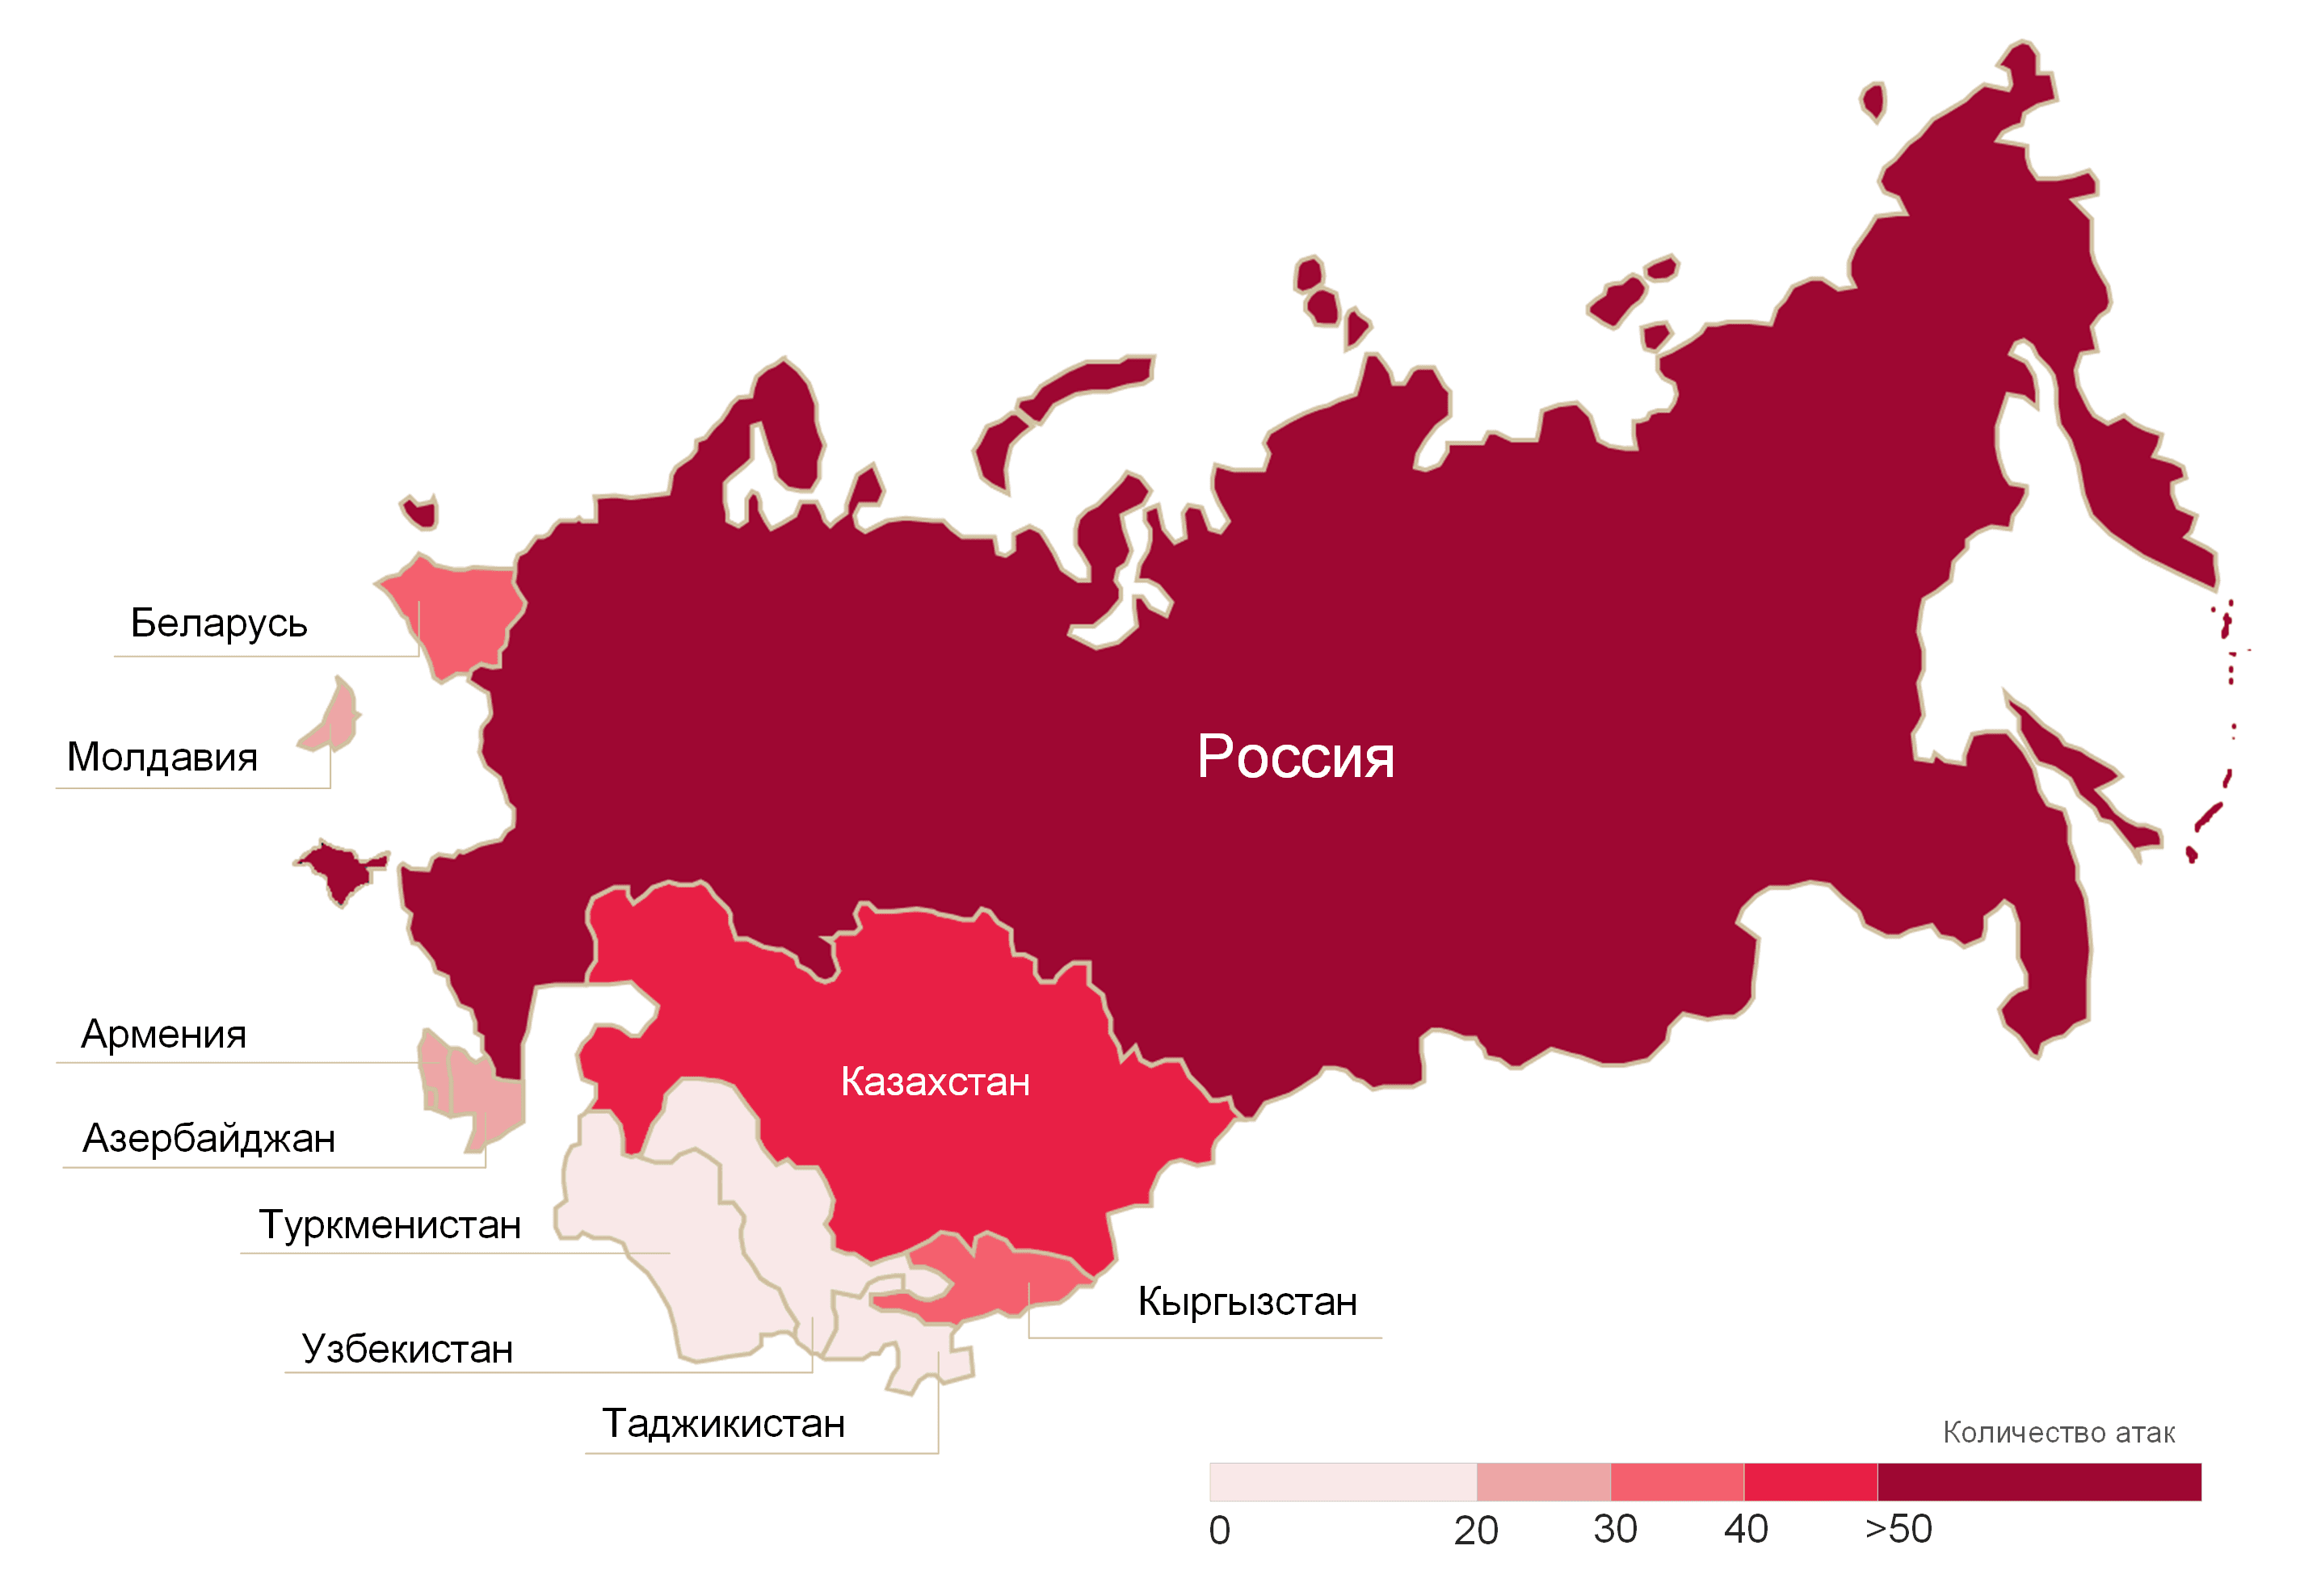
По данным Positive Technologies, в минувшем квартале число атак в странах СНГ в 2,6 раза превысило показатель за такой же период годом ранее. В 2023-24 гг. 73% инцидентов в регионе пришлись на Россию, 8% — Казахстан, 7% — Белоруссию.

Увеличилось также количество связанных с СНГ объявлений в даркнете: в первом полугодии таких находок оказалось на 35% больше в сравнении с первой половиной 2023-го. Чаще всего (40% уникальных постов) авторы предлагали базы данных, в 79% случаев — бесплатно.


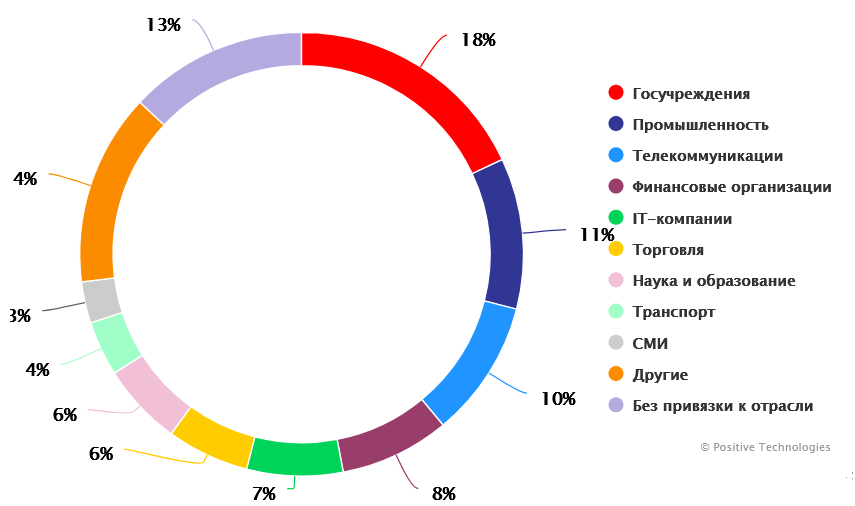
Согласно статистике ИБ-компании, наибольшее количество инцидентов было зафиксировано в госучреждениях, на промпредприятиях и в телеком-компаниях.

«Во-первых, эти сферы стратегически важны для экономики, — поясняет Яна Авезова, старший аналитик исследовательской группы PT. — Во-вторых, в таких организациях хранятся большие объемы конфиденциальной информации, прежде всего персональные данные и сведения, составляющие коммерческую тайну».


В случае успеха атаки на предприятия чаще всего влекли утечку конфиденциальной информации (41% инцидентов) или нарушение основной деятельности (37%). Индивидуальные пользователи обычно теряли персональные данные (69%) и деньги (32%).

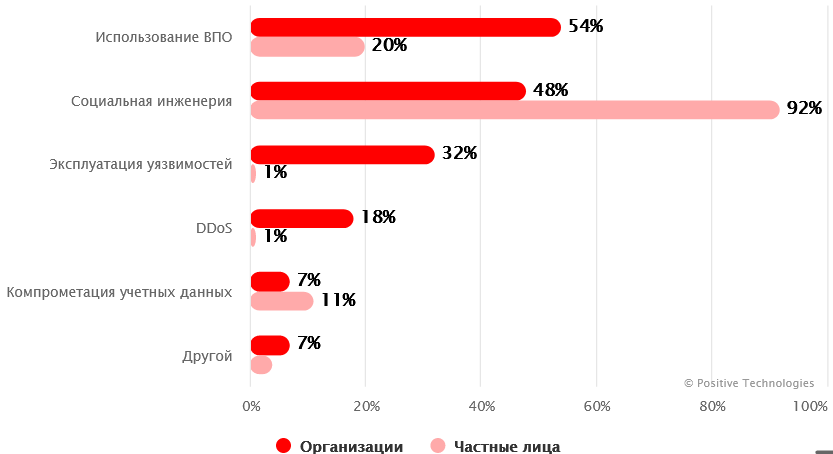
При проведении атак на территории СНГ, как и в прочих регионах, злоумышленники предпочитают использовать вредоносов и социальную инженерию.


В I квартале 2023 года в странах Содружества была зафиксирована высокая активность операторов шифровальщиков, в IV — группировок, нацеленных на шпионаж (XDSpy, Core Werewolf, Sticky Werewolf, Cloud Atlas, Hellhounds). Эксперты также отметили повышенный DDoS-фон из-за разгула хактивизма: на такие атаки в отчетный период пришлось 18% киберинцидентов, тогда как глобальный показатель составил лишь 8%.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru