



Жертвами APT-группы Hellhounds стали как минимум 20 российских организаций

Жертвами APT-группы Hellhounds стали как минимум 20 российских организаций

Жертвами APT-группы Hellhounds стали как минимум 20 российских организаций

Кибергруппа, которую в Positive Technologies условно назвали Hellhounds, проводит целевые атаки только на территории РФ и уже собрала как минимум 20 жертв. Используемый ею RAT-троян Decoy Dog был недавно обновлен и стал еще более скрытным.

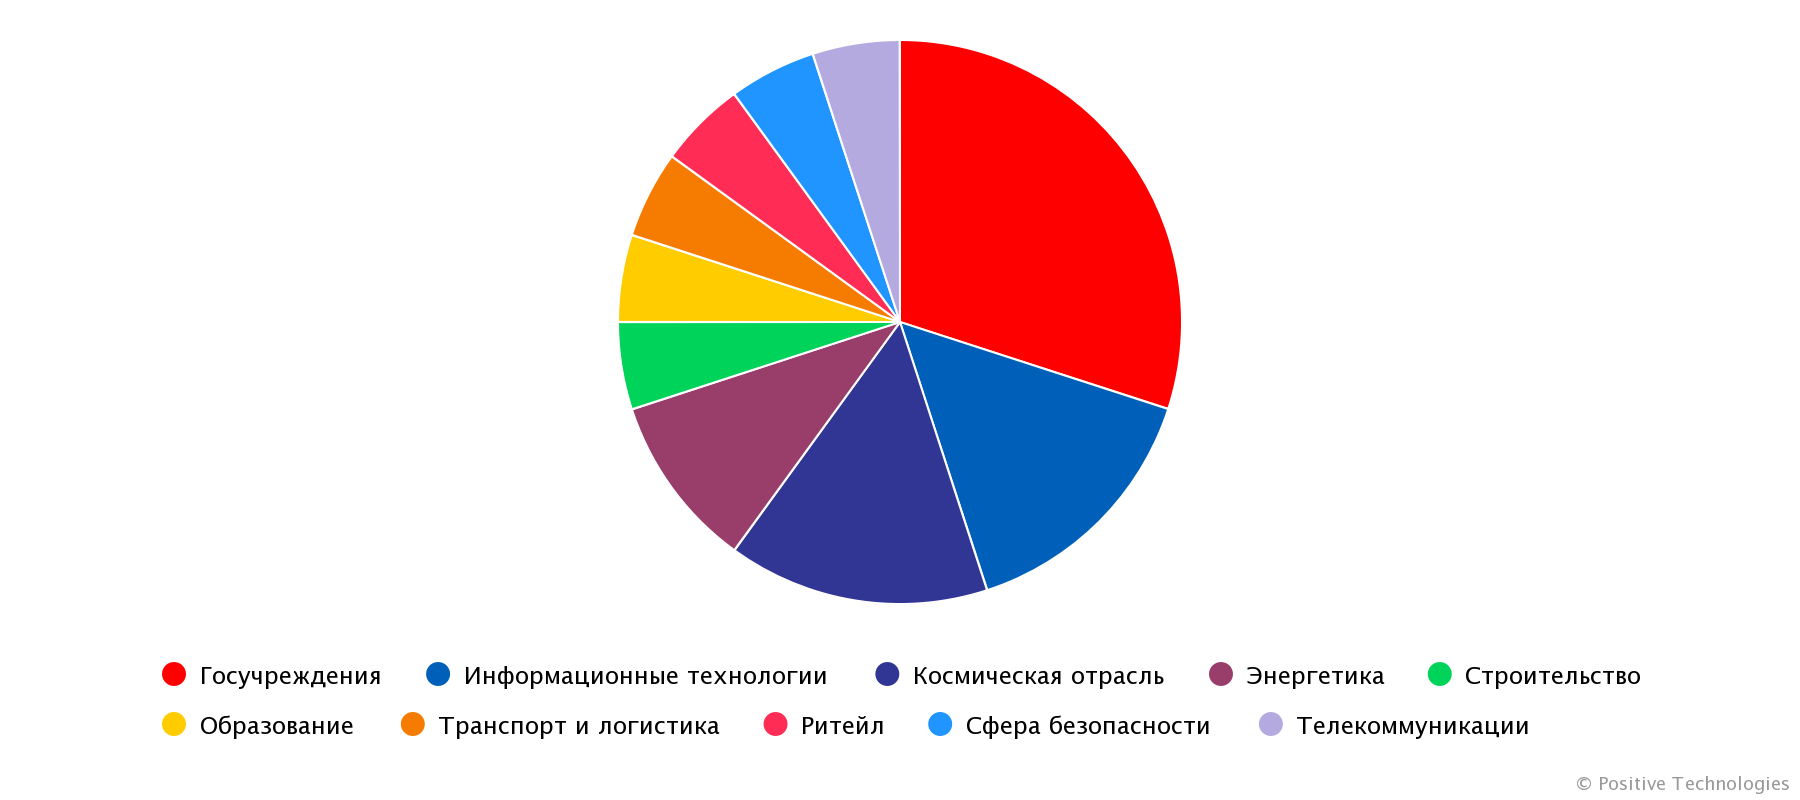
Проведенное в ИБ-компании исследование показало, что Hellhounds больше всего интересуют госсектор, ИТ, а также космическая и энергетическая отрасли. Злоумышленники тратят большие усилия на сокрытие своей активности в сетях жертв; примечательно, что один из задействованных в атаках C2-доменов именовался maxpatrol[.]net ( был замаскирован под ресурс PT, разработчика продуктов линейки MaxPatrol).

Конечная цель данной APT-группы пока неясна, хотя эксперты зафиксировали один факт уничтожения ИТ-инфраструктуры, приостановившего деятельность компании-жертвы. Успеху атак Hellhounds в большой мере способствует отсутствие дополнительных средств мониторинга и антивирусов на Linux-серверах мишеней.


При разборе одной из недавних атак Hellhounds аналитики обнаружили новый вариант трояна Decoy Dog — модификации Pupy, инструмента удаленного администрирования и постоэксплуатации, совместимого с Windows и Linux.

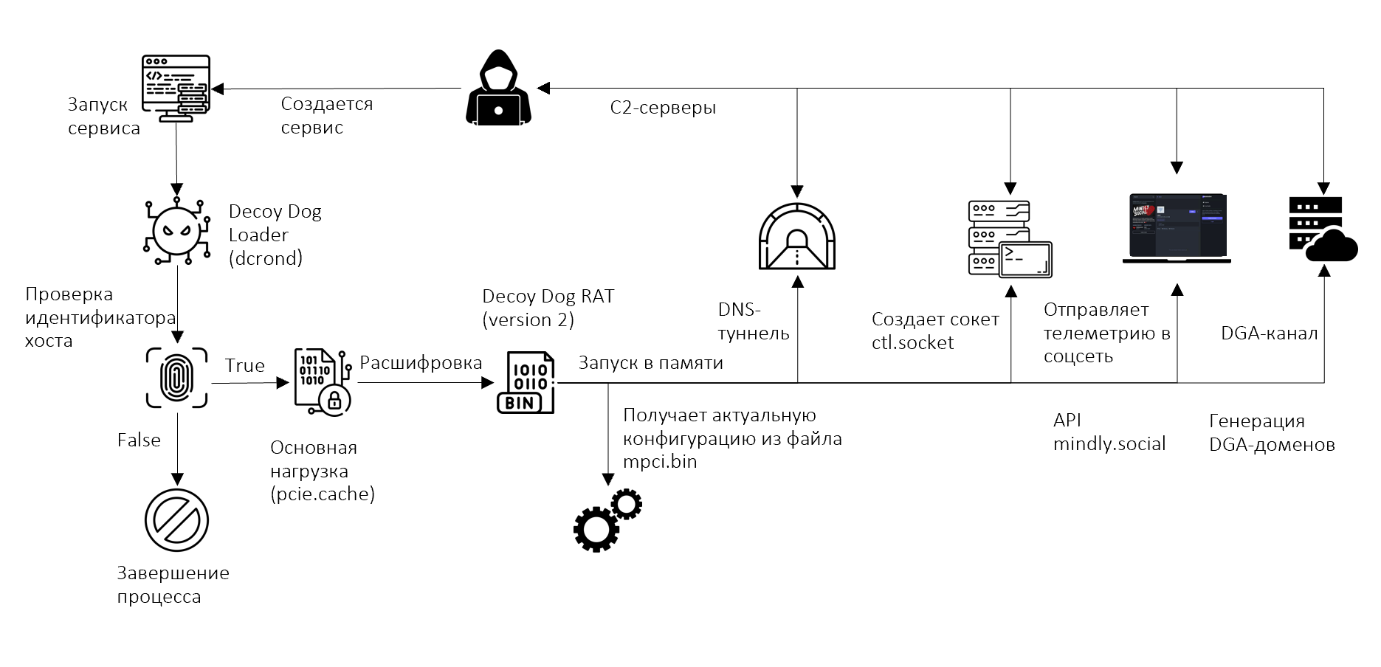
Вредонос и его загрузчик скрывались в исполняемом файле /usr/bin/dcrond весом 9 Кбайт, защищенном с помощью модификации упаковщика UPX (на момент расследования ее детектировал лишь один антивирус из коллекции VirusTotal). В отличие от обычного UPX эта вариация распаковывает не исполняемый файл, а написанный на ассемблере шеллкод, использующий системные вызовы Linux.

Загрузчик Decoy Dog при работе обычно маскируется под легитимный сервис (cron, irqbalance) или библиотеку lib7.so. После запуска он сначала ищет признаки запуска под отладчиком, а затем считывает идентификаторы зараженного хоста и на их основе создает ключ для расшифровки конфигурации и основной нагрузки (CLEFIA 128-бит).

Подвергнутый анализу образец Decoy Dog имел ряд существенных отличий от Pupy RAT:

  • код клиента переписан под Python 3.8, количество модулей сократилось;
  • добавлены новые функции, связанные с внедрением кода в ВМ Java;
  • добавлена функция телеметрии (отправляет данные на аккаунт @lahat в соцсеть mindly.social через API);
  • добавлены новые транспорты, изменена криптосистема (ECPV и RC4 вместо RSA и AES);
  • реализована возможность загрузки динамического конфигурационного файла (обновления) с сохранением в зашифрованном виде на диске (AES-CTR и brainpoolP384r1);
  • добавлен новый канал связи (локальное соединение с помощью IP-адреса и порта или файлового сокета);
  • встроен DGA-генератор для организации C2-связи (в качестве резервного способа).


«Decoy Dog — интересный и сложный троян, а новая модификация сделала его почти невидимкой, — отметил Денис Кувшинов, руководитель отдела исследования ИБ-угроз экспертного центра PT. — Он хорошо скрывает себя в потоке данных, мимикрируя под легитимный трафик, собирает интересные APT-группировке данные и выгружает их в малоизвестную социальную сеть на основе открытого движка Mastodon».

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru