



Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

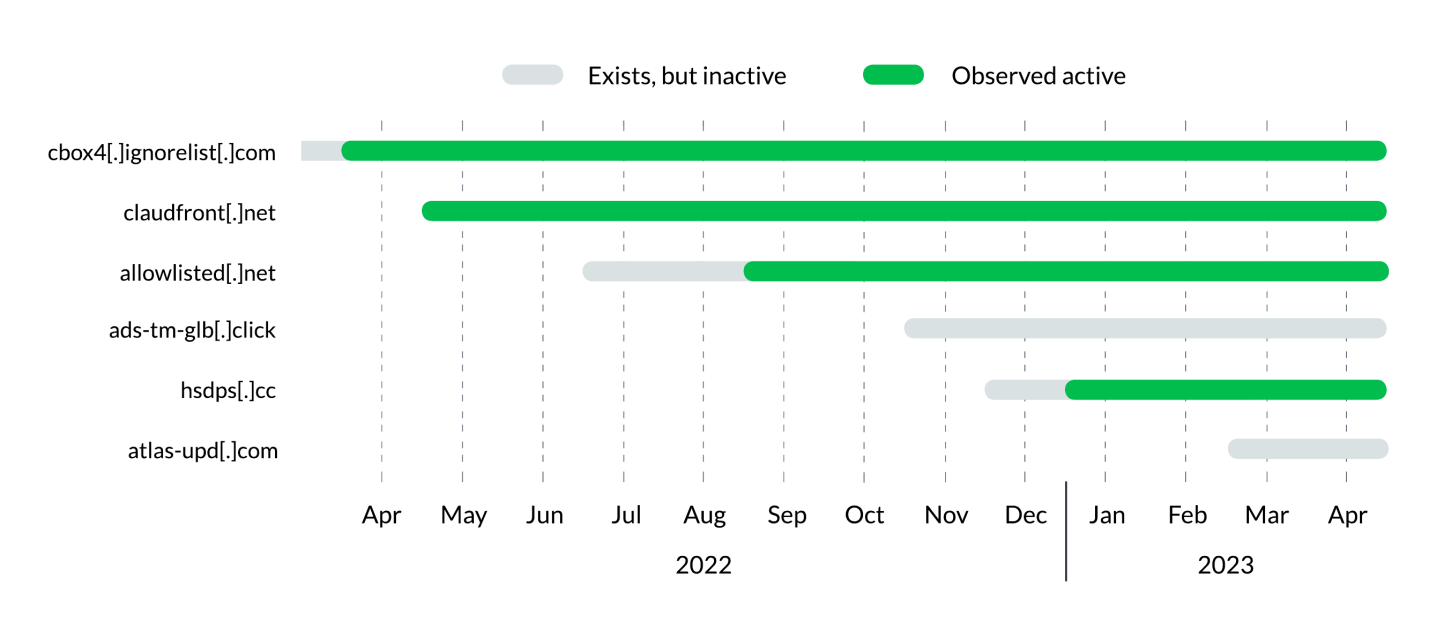
В ходе очередной проверки DNS-трафика на наличие подозрительных аномалий специалисты Infoblox обнаружили тулкит для развертывания инструмента удаленного администрирования Pupy. Как оказалось, вредонос, условно нареченный Decoy Dog, существует в интернете уже год, умело скрывая свои C2-домены.

Операторы зловреда берегут центры управления, искусственно состаривая домены (регистрация и отложенное использование), а также клонируя DNS-запросы. Для обмена с C2 выстраиваются DNS-туннели, при этом используются кастомные серверы, расположенные в России, либо бесплатные услуги DDNS.

Цифровой отпечаток (DNS-фингерпринт) Decoy Dog уникален, что упрощает идентификацию и отслеживание. Найдя один C2-домен зловреда, исследователи с легкостью обнаружили еще несколько. Примечательно также использование пинг-поддоменов; эти маячки, установленные во взломанных сетях, работают с разным интервалом генерации DNS-запросов.

Кросс-платформенный инструмент постэксплуатации Pupy — это проект с открытым исходным кодом, доступный на GitHub. Злоумышленники ценят его за скрытность (бесфайловый способ загрузки) и возможность шифрованных C2-коммуникаций.

В данном случае Pupy развертывается как DNS C2; подобная задача нетривиальна и требует определенных знаний и опыта. Выявленные индикаторы компрометации Decoy Dog приведены и в бюллетене Infoblox, и в репозитории ИБ-компании на GitHub.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru