


Wildberries без анонса открыла мессенджер WB Chat для всех

Wildberries без анонса открыла мессенджер WB Chat для всех

Wildberries без анонса открыла мессенджер WB Chat для всех

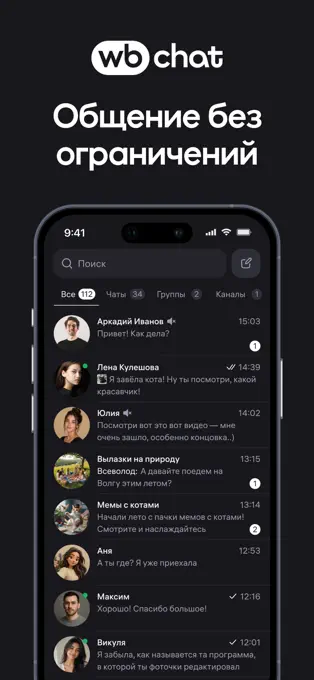
Wildberries без официального анонса открыла доступ к мессенджеру WB Chat. Аутентификация проходит через WB ID. Интерфейс предлагает знакомый набор: личные чаты, группы и каналы, которые можно создавать прямо с главного экрана.

Работающее приложение обнаружило издание «Код Дурова». Сервис уже можно скачать в Google Play, App Store и RuStore, а для любителей не устанавливать лишнее доступна веб-версия.

Диалоги распределены по вкладкам «Все», «Чаты», «Группы» и «Каналы». Также предусмотрены папки, «Избранное», статусы и юзернеймы.

Пользователи могут отправлять фотографии и видео, пересылать сообщения и отвечать на них. Есть и расшифровка голосовых: отдельная кнопка превращает аудиозапись в текст. Наконец-то можно узнать, что человек наговорил за три минуты, не включая его монолог в общественном транспорте.


Навигация построена вокруг плавающей панели с разделами профиля, чатов и настроек. В профиле доступны аватар, имя, статус и выбор уникального имени пользователя.

WB Chat находится на стадии бета-тестирования, поэтому разработчики предупреждают о возможных ошибках. В Google Play приложение собрало более тысячи загрузок и получило рейтинг 2,5 балла на основе 27 отзывов. Издателем указана компания WB FZE, зарегистрированная в свободной экономической зоне Хамрия в эмирате Шарджа.

Ранее Wildberries зарегистрировала десятки доменов, связанных с мессенджером. Глава компании Татьяна Ким рассказывала, что после российского запуска сервис планируют вывести и на зарубежные рынки.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru