В 2025 году белые хакеры, или баг-хантеры, нашли 13 690 уязвимостей в системах российских компаний и госучреждений. Такие данные следуют из совокупной статистики двух крупнейших отечественных платформ — Standoff Bug Bounty (Positive Technologies) и BI.ZONE Bug Bounty.
Отчёты обеих площадок оказались в распоряжении «Ведомостей».
Рынок баг-баунти за год заметно подрос. На платформе Positive Technologies количество полученных отчётов увеличилось на 34% — до 7 870, у BI.ZONE рост составил 20,1% — до 5 800. При этом далеко не все найденные проблемы были оперативно закрыты: у Standoff Bug Bounty за год закрыли 2 909 уязвимостей, у BI.ZONE — около 2 500.
По отраслям картина тоже показательная. На Standoff Bug Bounty больше всего отчётов пришлось на финансовый сектор, а на BI.ZONE лидировали онлайн-сервисы и ИТ-компании. Это неудивительно: именно у таких организаций много публичных веб-сервисов и сложная инфраструктура, за которой нужно следить постоянно.
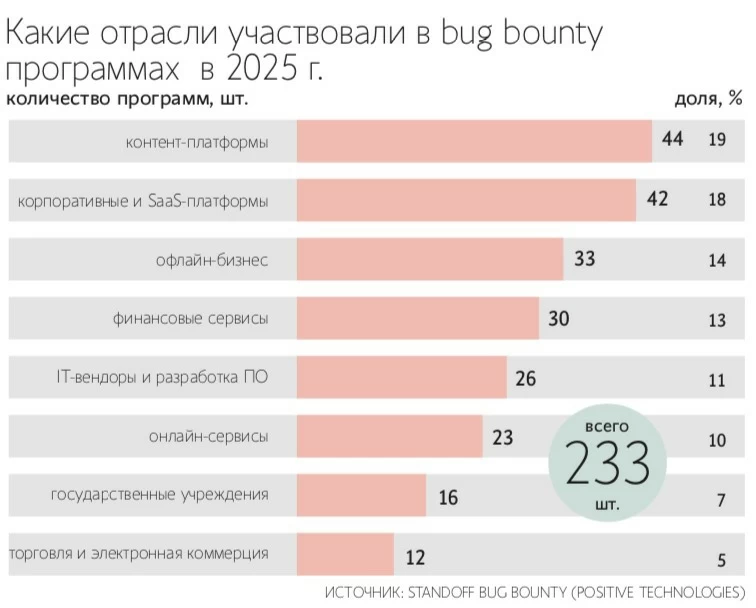
Параллельно росло и число самих программ баг-баунти. К концу 2025 года на платформе Positive Technologies действовало 233 программы — в 2,2 раза больше, чем годом ранее. У BI.ZONE их стало 150, что в полтора раза больше, чем в 2024 году.
Компании всё чаще запускают не одну программу, а сразу несколько, постепенно расширяя скоуп — сначала ключевые сервисы, затем дочерние продукты. По такому пути, например, шли «Сбер», Альфа-банк и ГК «Астра». К этой практике начинает подключаться и госсектор — в частности, Минцифры.
А вот с выплатами ситуация отличается от площадки к площадке. У Positive Technologies среднее вознаграждение в 2025 году составило 65 416 рублей — на 12% больше, чем годом ранее, а максимальная выплата достигла 4,97 млн рублей.
Общая сумма выплат баг-хантерам за год выросла в два раза и составила 161 млн рублей. У BI.ZONE средняя выплата осталась на уровне 40 000 рублей, максимальная — 1,8 млн рублей, а общий объём выплат вырос на 35% — до 100 млн рублей.
Разница в цифрах объясняется спецификой программ, отмечают эксперты. На BI.ZONE много программ от ФГУПов и региональных структур с небольшими максимальными выплатами. Кроме того, сами баг-хантеры обычно работают сразу на нескольких платформах и выбирают либо самые «дорогие» программы, либо те, где уязвимости проще найти, пусть и за меньшие деньги. В итоге размер вознаграждения почти всегда зависит от критичности проблемы, её влияния на бизнес и возможных последствий эксплуатации.
По оценкам самих исследователей, значительная часть находок действительно серьёзная. На BI.ZONE 35% принятых уязвимостей имели высокий уровень критичности и выше. На Standoff Bug Bounty 14% отчётов были признаны критическими, ещё 18% — высокими. Чаще всего баг-хантеры сталкивались с проблемами контроля доступа — уязвимостями класса IDOR, которые по-прежнему остаются одной из самых распространённых болей.
В BI.ZONE отмечают, что в 2025 году баг-баунти окончательно перестал быть экспериментом. Компании всё чаще воспринимают его как полноценный элемент управления киберрисками, а не разовую активность «для галочки». Классические практики безопасной разработки не дают стопроцентной гарантии, и взгляд внешних исследователей, мыслящих как злоумышленники, помогает увидеть реальные слабые места.
Рост вовлечённости заметен и со стороны государства. По данным Минцифры, с момента выхода министерства на площадки баг-баунти исследователи отправили более 700 отчётов, из которых 271 был принят. С 2023 года ведомство выплатило за найденные уязвимости свыше 13 млн рублей.
В итоге 2025 год стал переломным для рынка: баг-баунти в России всё чаще используется не реактивно, а превентивно — как часть регулярной модели защиты. И судя по темпам роста программ, отчётов и выплат, эта практика уже прочно закрепилась и в бизнесе, и в госсекторе.