


Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

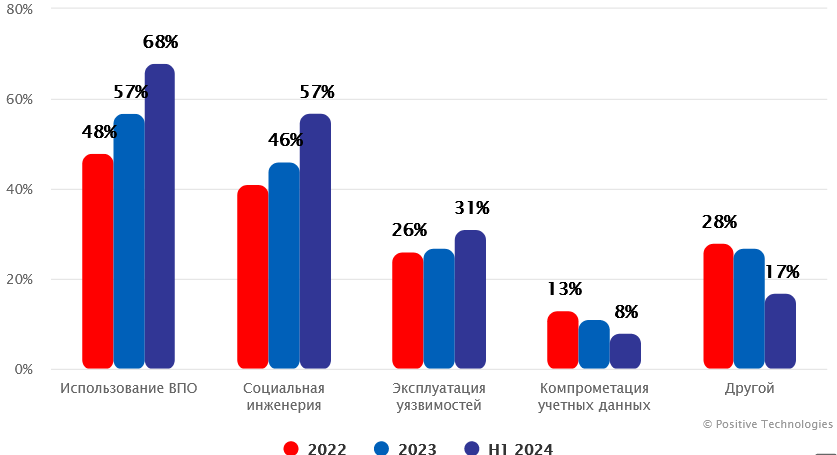
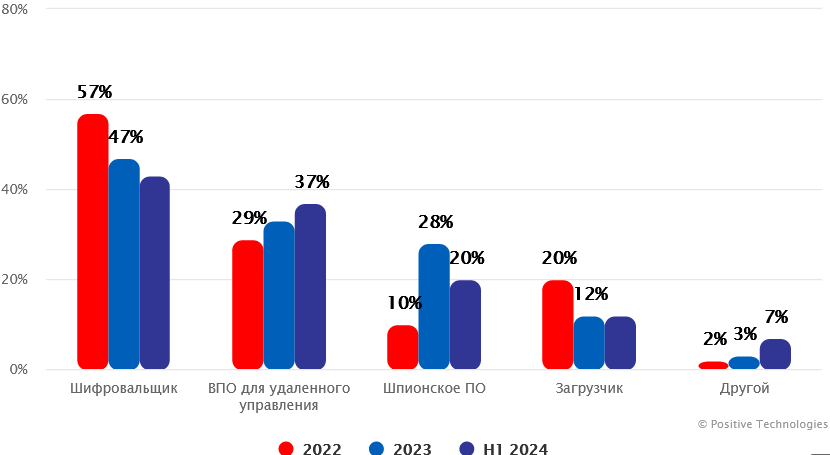
По данным Positive Technologies, в период с 2022 года по июль 2024-го 56% атак на госсектор проводились с участием вредоносных программ. В 49% случаев использовались шифровальщики, однако их популярность падает, на первый план выходят RAT.

Госструктуры редко платят выкуп, поэтому основная цель злоумышленников — нарушение работы таких мишеней либо кража конфиденциальных данных. Кроме того, сотрудники таких учреждений активно используют имейл и другие средства коммуникаций, и их рабочие места потенциально могут служить точками входа в целевую сеть.


Госсектор чаще прочих вертикалей привлекает внимание APT-групп. В 83% таких случаев, зафиксированных исследователями, использовались вредоносные программы — в основном трояны удаленного доступа (65%) и шпионский софт (35%).


Для внедрения вредоноса в инфраструктуру злоумышленники могут использовать эксплойты, подбор паролей, готовый доступ, приобретенный в даркнете. Однако самым популярным способом доставки зловредов остаются адресные рассылки: по оценке PT, за 2,5 года с их помощью было проведено 64% успешных атак.

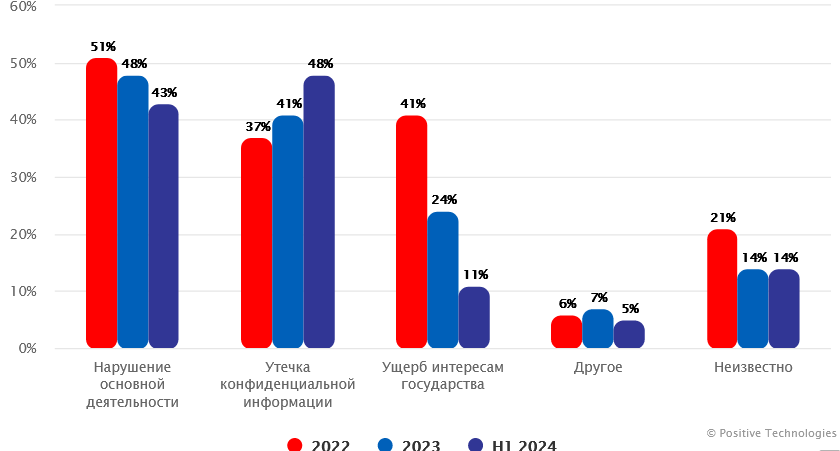
Непрошеные таргетированные вторжения чаще всего приводили к нарушению нормальной работы организации (48% случаев) или утечке важных данных (41%).

«Колоссальный объем конфиденциальных данных, хранящихся в государственных ИТ-системах, наряду с критической значимостью непрерывной работы ведомств, делает эту сферу целью для всех: профессиональных APT-группировок, опытных злоумышленников-одиночек, хактивистов, — отметила аналитик Анна Вяткина из PT. — По данным наших исследований, на протяжении шести лет госучреждения возглавляют рейтинг самых успешно атакуемых отраслей».


Кроме России, высокая вредоносная активность в госсекторе наблюдалась в странах Азии (33% атак), Африке и Северной Америке (по 12%).

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru