


Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

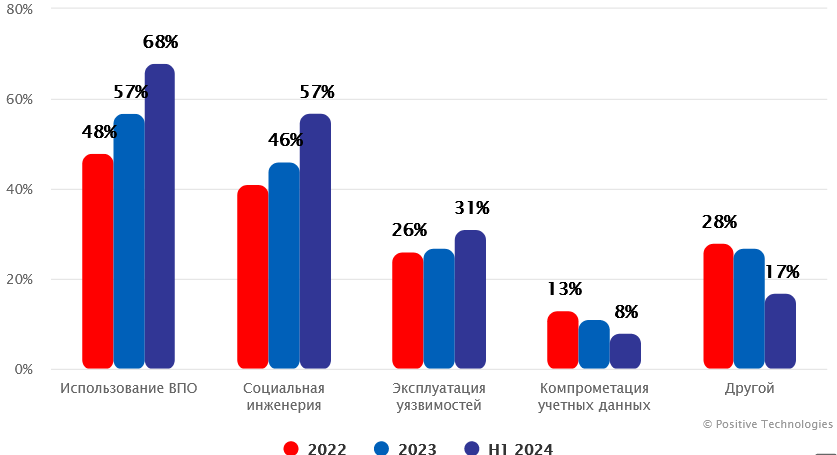
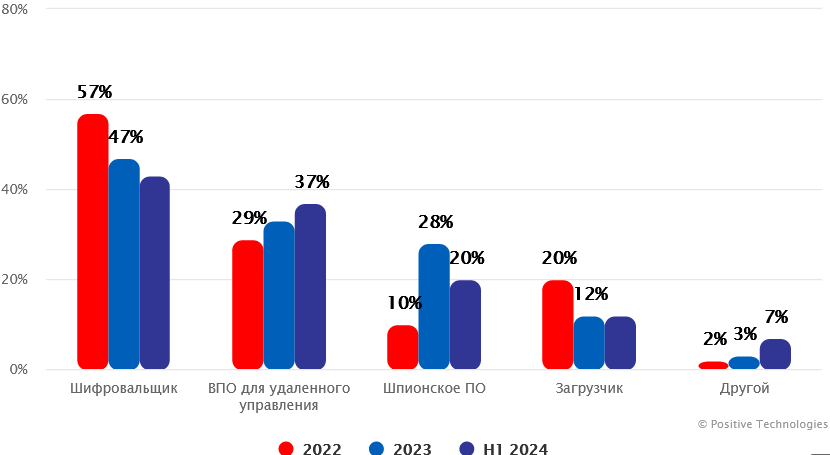
По данным Positive Technologies, в период с 2022 года по июль 2024-го 56% атак на госсектор проводились с участием вредоносных программ. В 49% случаев использовались шифровальщики, однако их популярность падает, на первый план выходят RAT.

Госструктуры редко платят выкуп, поэтому основная цель злоумышленников — нарушение работы таких мишеней либо кража конфиденциальных данных. Кроме того, сотрудники таких учреждений активно используют имейл и другие средства коммуникаций, и их рабочие места потенциально могут служить точками входа в целевую сеть.


Госсектор чаще прочих вертикалей привлекает внимание APT-групп. В 83% таких случаев, зафиксированных исследователями, использовались вредоносные программы — в основном трояны удаленного доступа (65%) и шпионский софт (35%).


Для внедрения вредоноса в инфраструктуру злоумышленники могут использовать эксплойты, подбор паролей, готовый доступ, приобретенный в даркнете. Однако самым популярным способом доставки зловредов остаются адресные рассылки: по оценке PT, за 2,5 года с их помощью было проведено 64% успешных атак.

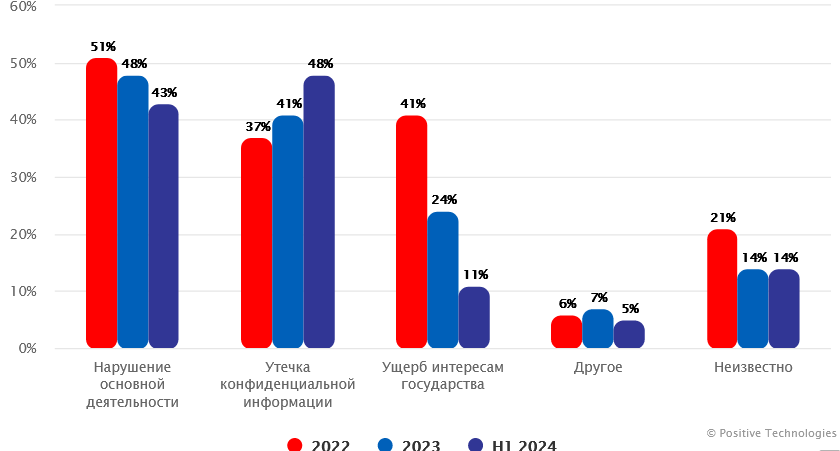
Непрошеные таргетированные вторжения чаще всего приводили к нарушению нормальной работы организации (48% случаев) или утечке важных данных (41%).

«Колоссальный объем конфиденциальных данных, хранящихся в государственных ИТ-системах, наряду с критической значимостью непрерывной работы ведомств, делает эту сферу целью для всех: профессиональных APT-группировок, опытных злоумышленников-одиночек, хактивистов, — отметила аналитик Анна Вяткина из PT. — По данным наших исследований, на протяжении шести лет госучреждения возглавляют рейтинг самых успешно атакуемых отраслей».


Кроме России, высокая вредоносная активность в госсекторе наблюдалась в странах Азии (33% атак), Африке и Северной Америке (по 12%).

Подпишитесь на новости

ГигаЧат написал продолжение Мёртвых душ под руководством экспертов

У Чичикова появились новые приключения, на этот раз при участии нейросети. «ГигаЧат» создал продолжение «Мёртвых душ» под руководством историков, литературоведов, лингвистов и инженеров. Гоголь уничтожил рукопись второго тома в 1852 году, а команда проекта предложила собственную версию дальнейшей истории.

Как сообщает «Сбер», модель обучали на сочинениях Гоголя, его письмах и черновиках, произведениях современников, а также философских и религиозных текстах, которыми мог вдохновляться писатель.

По словам создателей, каждый фрагмент проверяли эксперты: задача состояла в создании новых образов и смыслов, а не в сборке знакомых гоголевских фраз. Насколько убедительно получилось продолжение, теперь предстоит оценить читателям.

Иллюстрации тоже сгенерировала нейросеть. За основу взяли работы Александра Агина, оформлявшего первый том ещё при жизни Гоголя. Получился литературный эксперимент с ИИ и в тексте, и на страницах с изображениями.

В «Сбере» называют две цели проекта: показать возможности нейросетей как инструментов анализа и творчества в руках специалистов и привлечь молодую аудиторию к русской классике. Владислав Крейнин подчёркивает, что работа не закрывает споры об утраченном втором томе.

И это существенная оговорка: перед читателем новое продолжение, созданное ИИ и людьми. Узнать, что именно написал и сжёг Гоголь, нейросеть не может. Зато повод перечитать первый том появился вполне настоящий.

RSS: Новости на портале Anti-Malware.ru