


Всё под контролем: PT X получил единую консоль киберзащиты

Всё под контролем: PT X получил единую консоль киберзащиты

Всё под контролем: PT X получил единую консоль киберзащиты

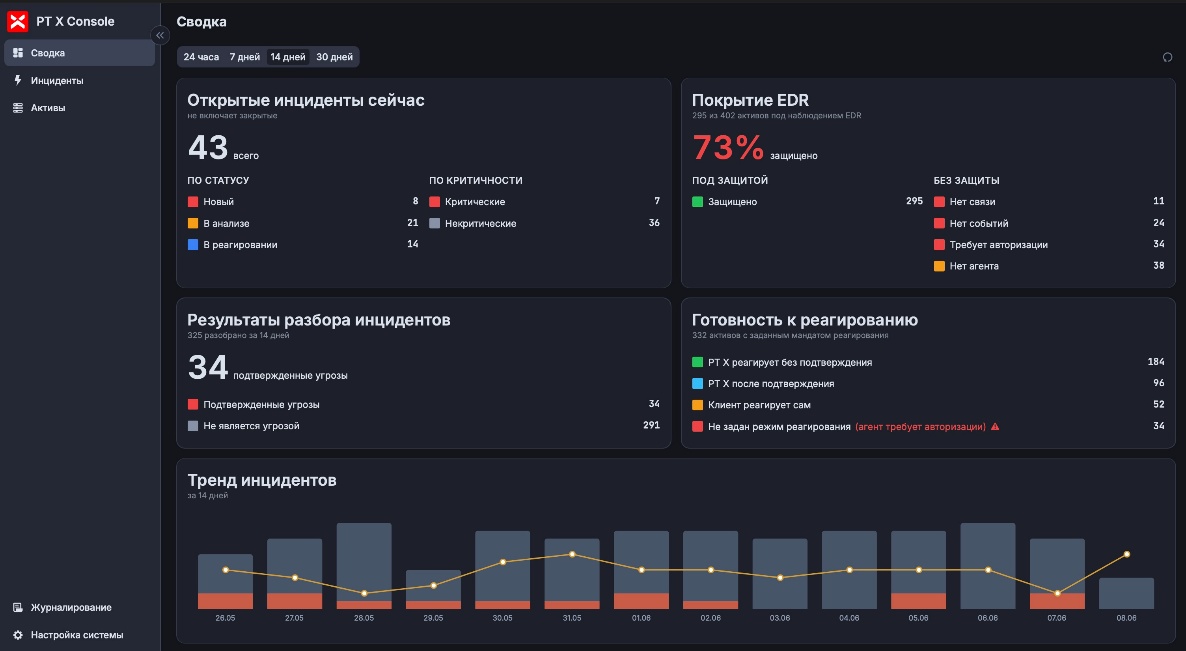
В PT X появилась единая консоль для управления инцидентами и активами. Теперь клиентам не придётся бегать между разными окнами, отчётами и списками хостов: следить за атаками, контролировать реагирование и оценивать защищённость инфраструктуры можно в одном личном кабинете.

Сервис круглосуточно показывает попытки атак, их возможные причины и статус отработки инцидентов. События ранжируются по приоритету, чтобы специалисты сразу видели, где требуется их участие, а где команда PT X может разобраться самостоятельно.

Клиент заранее определяет, на каких активах Positive Technologies разрешено проводить реагирование. Для каждого узла можно назначить ответственного и выбрать сценарий: действия злоумышленника блокирует команда заказчика, PT X действует автоматически либо запрашивает согласование. После завершения работ система формирует отчёт — кто, что и когда сделал.

Отдельный дашборд показывает полноту мониторинга. Защищённые с помощью MaxPatrol EDR хосты отмечаются в интерфейсе, а «белые пятна» подсвечиваются. Логика простая: если актив существует, но агент на нём не установлен, то для атакующего это может оказаться весьма гостеприимным местом.


Через личный кабинет также можно скачать дистрибутивы и инструкции для установки PT X.

В обновлении расширили применение машинного обучения. Сочетание больших языковых и классических ML-моделей должно ускорить выявление атак на ранних стадиях и реагирование. Анализ инцидентов низкой и средней опасности автоматизирован, чтобы эксперты не тратили время на цифровую мелочь, пока где-то начинается настоящее веселье.

Ещё одна новая возможность — анализ защищённости внешнего периметра. PT X показывает доступные из интернета ресурсы глазами потенциального злоумышленника и помогает найти слабые места до того, как это сделают незваные гости.

По оценке Positive Technologies, в каждой второй подключённой компании PT X уже обнаружил и помог остановить серьёзные атаки. Финальная проверка — кибериспытания: исследователи пытаются реализовать недопустимое событие, а если им это удаётся, получают вознаграждение. Бизнес — рекомендации по усилению защиты и довольно убедительный повод ими воспользоваться.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru