




Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

APT-группировка, известная под именами Dragon Breath, Golden Eye Dog и APT-Q-27, задала новый тренд хорошо подготовленных киберпреступников: использовать несколько сложных вариаций классической сторонней загрузки DLL (DLL sideloading). Такой подход позволил злоумышленникам уйти от детектирования.

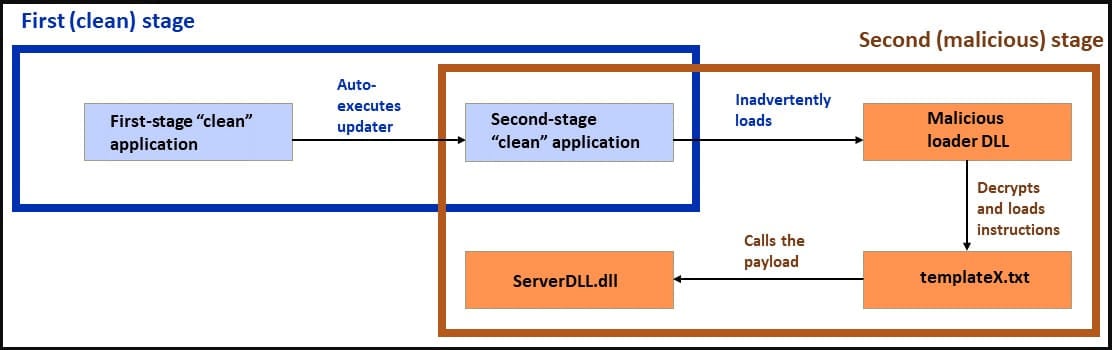
Эти атаки начинаются с использования легитимного приложения (чаще всего это Telegram), которое загружает пейлоад второй ступени (зачастую безобидный). Последний же осуществляет стороннюю загрузку вредоносной DLL.

Помимо Telegram, в качестве приманки киберпреступники используют приложения LetsVPN и WhatsApp для операционных систем Android, iOS и Windows. Чтобы продвинуть свои копии софта, атакующие используют «чёрный СЕО» и рекламные кампании.

Как выяснили аналитики Sophos, основная цель преступников — пользователи Windows из Китая, Японии, Сингапура, Гонконга, а также с Филиппин и Тайваня. Схема атак выглядит так:


Напомним, что технику DLL sideloading используют хорошо подготовленные профессиональные киберпреступники. Для этого вредоносная библиотека помещается в ту же директорию, из которой «подтягивается» легитимная DLL с тем же именем.

В новой кампании жертвы запускали установщик вышеупомянутых программ, который сбрасывал в систему определённые компоненты, а также создавал ярлык на рабочем столе и пункт автозапуска.

Если жертва открывала ярлык, на компьютере выполнялась следующая команда:


Приведённая команда запускала переименованную версию regsvr32.exe (appR.exe), которая в свою очередь подтягивала переименованную библиотеку — scrobj.dll (appR.dll). Дополнительно подключался DAT-файл (appR.dat), содержащий код JavaScript. Последний запускал интерфейс приложения Telegram, а в фоновом режиме устанавливал вредоносные компоненты.

Конечный пейлоад в виде DLL расшифровывается из текстового файла (templateX.txt) и точно так же выполняется в системе.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru