




Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

Двойная сторонняя загрузка DLL помогает APT-группе уйти от детектирования

APT-группировка, известная под именами Dragon Breath, Golden Eye Dog и APT-Q-27, задала новый тренд хорошо подготовленных киберпреступников: использовать несколько сложных вариаций классической сторонней загрузки DLL (DLL sideloading). Такой подход позволил злоумышленникам уйти от детектирования.

Эти атаки начинаются с использования легитимного приложения (чаще всего это Telegram), которое загружает пейлоад второй ступени (зачастую безобидный). Последний же осуществляет стороннюю загрузку вредоносной DLL.

Помимо Telegram, в качестве приманки киберпреступники используют приложения LetsVPN и WhatsApp для операционных систем Android, iOS и Windows. Чтобы продвинуть свои копии софта, атакующие используют «чёрный СЕО» и рекламные кампании.

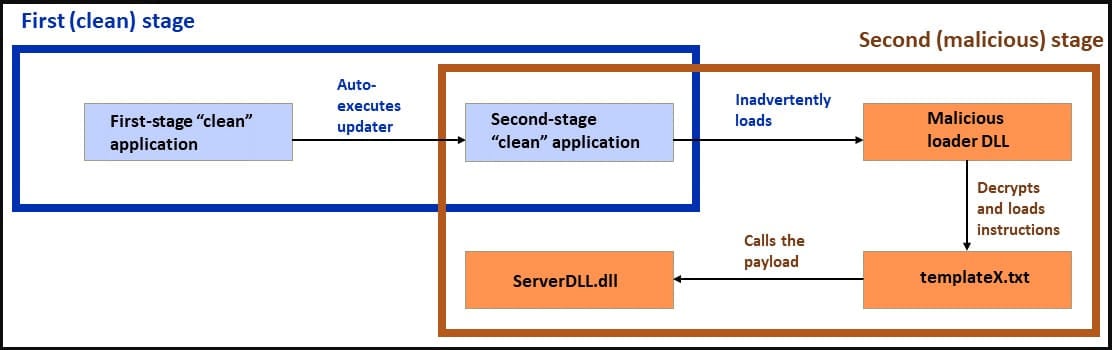
Как выяснили аналитики Sophos, основная цель преступников — пользователи Windows из Китая, Японии, Сингапура, Гонконга, а также с Филиппин и Тайваня. Схема атак выглядит так:


Напомним, что технику DLL sideloading используют хорошо подготовленные профессиональные киберпреступники. Для этого вредоносная библиотека помещается в ту же директорию, из которой «подтягивается» легитимная DLL с тем же именем.

В новой кампании жертвы запускали установщик вышеупомянутых программ, который сбрасывал в систему определённые компоненты, а также создавал ярлык на рабочем столе и пункт автозапуска.

Если жертва открывала ярлык, на компьютере выполнялась следующая команда:


Приведённая команда запускала переименованную версию regsvr32.exe (appR.exe), которая в свою очередь подтягивала переименованную библиотеку — scrobj.dll (appR.dll). Дополнительно подключался DAT-файл (appR.dat), содержащий код JavaScript. Последний запускал интерфейс приложения Telegram, а в фоновом режиме устанавливал вредоносные компоненты.

Конечный пейлоад в виде DLL расшифровывается из текстового файла (templateX.txt) и точно так же выполняется в системе.

Подпишитесь на новости

GTA V запустили в браузере без облака, сайт вскоре перестал работать

Лос-Сантос ненадолго переехал во вкладку браузера. Энтузиасты представили неофициальный порт GTA V, который выполняет игру на устройстве пользователя через WebAssembly. Облачный стриминг не нужен, за физику и графику отвечает собственное железо.

Автор технического разбора проекта сообщил, что изучил файлы сборки и проверил ее запуск.

По его данным, внутри работает оригинальный движок RAGE, скомпилированный под wasm64. Основой, предположительно, стали утекшие исходники Rockstar: в сборке сохранились отладочные сведения и пути к файлам разработчиков.


Чтобы графика заработала в браузере, авторы создали прослойку между DirectX 11 и WebGPU. Игровые данные загружались по HTTP, управление и сохранения обслуживал JavaScript, а звук — AudioWorklet. В порт перенесли физику Euphoria и интерфейсы Scaleform, но убрали видеоролики Bink.


Проект предлагал сюжетный режим и свободную песочницу: прогулки по городу, машины и перестрелки. При этом браузерная версия не превращала GTA V в легкую мини-игру — заявленные требования к оперативной памяти составляли от 3 до 16 ГБ.


Однако праздник оказался коротким. Вскоре сайт проекта перестал работать: сначала игру сменило сообщение «Thanks for playing», затем появился редирект на изображение для взрослых.

RSS: Новости на портале Anti-Malware.ru