

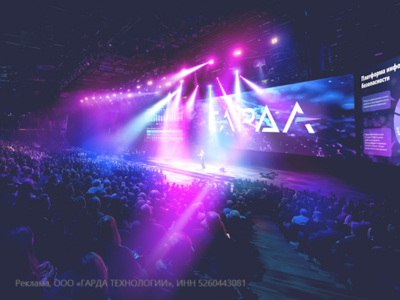

На конференции «Гарды» обсудят будущее киберугроз и защиту данных в 2026

На конференции «Гарды» обсудят будущее киберугроз и защиту данных в 2026

На конференции «Гарды» обсудят будущее киберугроз и защиту данных в 2026

За первые шесть месяцев 2025 года в России зафиксировали 35 утечек персональных данных. В результате «утекло» больше 39 миллионов записей. И что важно — в 68% случаев виноват оказался человеческий фактор. Исследование hh.ru и Staffcop показало, что 38% сотрудников компаний никогда не проходили обучение по правилам информационной безопасности.

А у более чем 10% бывших сотрудников доступ к корпоративным системам сохраняется даже после увольнения. Всё это только подтверждает: защита данных давно уже не вопрос отдельных отраслей, а задача абсолютно каждой организации.

По данным центра компетенций «Гарда», в 2025 году киберпреступники по-прежнему активно используют социальную инженерию, фишинг и атаки на цепочки поставок. Всё чаще они подключают искусственный интеллект — и для проверки кода при создании зловредов, и для автоматизации атак. К тому же растёт число DDoS-атак, и в 2024 году до 40% из них имели идеологический подтекст.

«Ежегодно конференция “Гарда: Сохранить все. Безопасность информации” становится площадкой для открытого диалога между стейкхолдерами по вопросам защиты данных, ‒ говорит бизнес-партнер по инновационному развитию в Департаменте продуктового развития группы компаний «Гарда» Лука Сафонов. ‒ Эксперты рынка ИТ- и ИБ-, регуляторы, которые сегодня определяют стратегическое развитие отрасли, разрабатывают действенные решения для сложных задач защиты данных, ведь их потеря влечет не только убытки, но и снижение доверия со стороны клиентов и партнеров».

В программе конференции — пленарное заседание с участием министра цифрового развития и руководителей крупнейших компаний, прогнозы по киберугрозам на 2026 год, презентация новых технологий для защиты данных и «открытый микрофон» с представителями Минцифры, СМИ и отраслевых объединений.

Конференция пройдёт 16 октября в конгресс-центре Soluxe (Москва, ул. Вильгельма Пика, 16).
Участие бесплатное, но нужна предварительная регистрация.

[Регистрация на мероприятие!]

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru