


Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

Сбербанк: в 2025 году ущерб России от кибератак возрос до 1,5 трлн рублей

По оценкам Сбера, за восемь месяцев 2025 года количество кибератак в России увеличилось в три раза. Совокупный ущерб экономике от действий злоумышленников в этот период тоже возрос и может составить около 1,5 трлн рублей.

Эти неутешительные цифры озвучил на проходящем во Владивостоке Восточном экономическом форуме (ВЭФ) зампредседателя правления банка Станислав Кузнецов.

Рост числа киберинцидентов в российских организациях зафиксировали и другие специалисты. При этом непрошеные гости все чаще вторгаются в сети избирательно; в первом полугодии две трети целевых атак имели целью шпионаж, в остальных случаях мотивом служила финансовая выгода либо хактивизм.

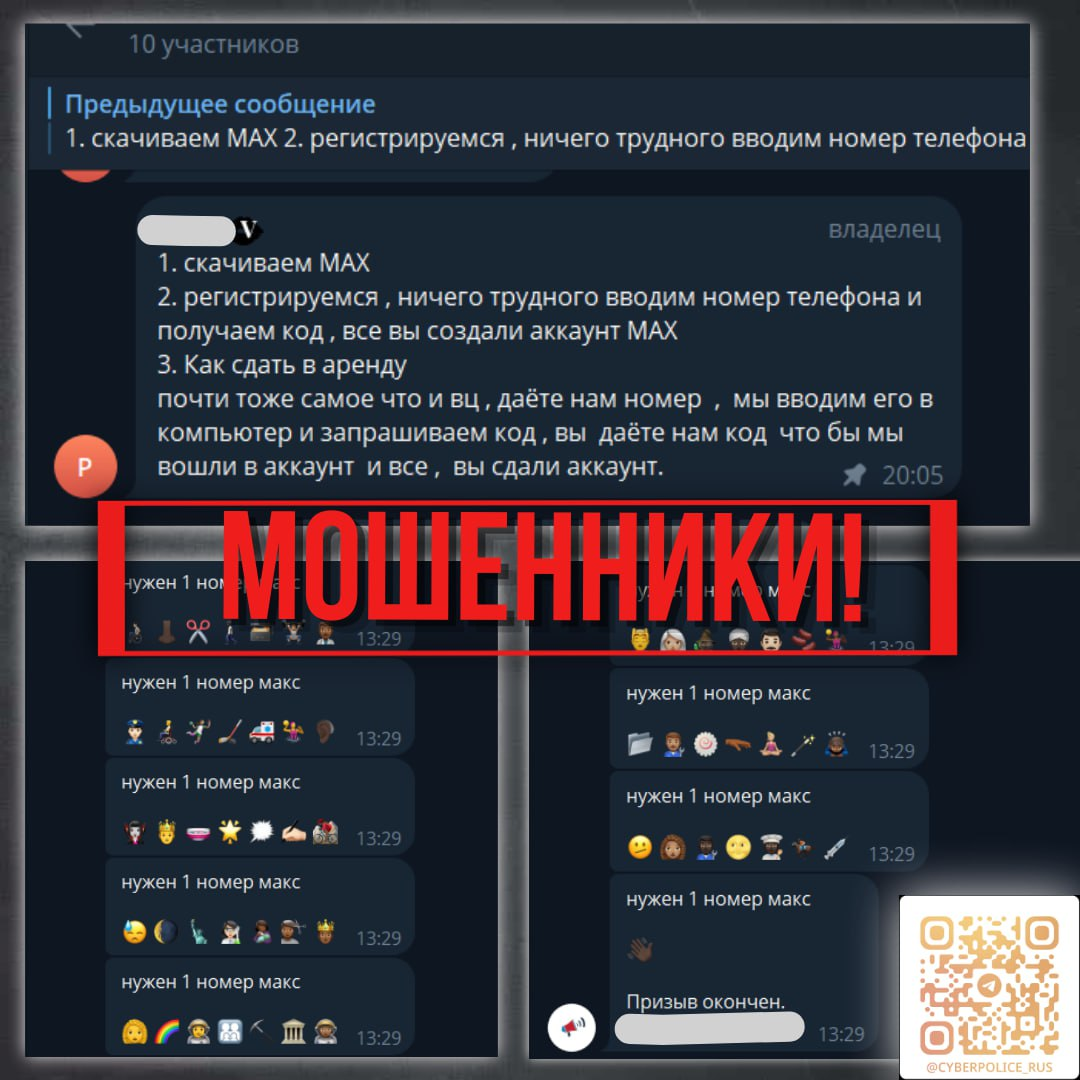
Выступая на ВЭФ, представитель Сбера также отметил повышенное внимание киберпреступников к российскому MAX. Онлайн-мошенники активно осваивают новый мессенджер, пытаясь реализовать схемы обмана, уже обкатанные в Telegram и WhatsApp (принадлежит компании Meta, деятельность которой признана в России экстремистской и запрещена).

В июле в MAX было удалено свыше 32 тыс. вредоносных файлов и заблокировано более 10 тыс. номеров телефона онлайн-мошенников. Зафиксированы первые случаи компрометации аккаунтов, доступ к которым злоумышленники пытаются получить через фишинг либо арендуют у зарегистрированных пользователей — в основном школьников и студентов, хотя такие случаи пока редки.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru