


Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Инфостилеры собрали данные 3324 посетителей сайтов для педофилов

Вредоносные программы собирающие данные жертв (инфостилеры), помогли выявить тысячи педофилов. Выложенные на площадки дарквеба логи демонстрируют масштабы использования скомпрометированных паролей в полицейских расследованиях.

На данные, украденные инфостилером, обратили внимание исследователи из Insikt Group, которая входит в Recorded Future.

В отчёте специалисты объясняют, как им удалось обнаружить 3324 уникальных аккаунта, которые пытались зайти на нелегальные ресурсы, распространяющие взрослые материалы с несовершеннолетними.

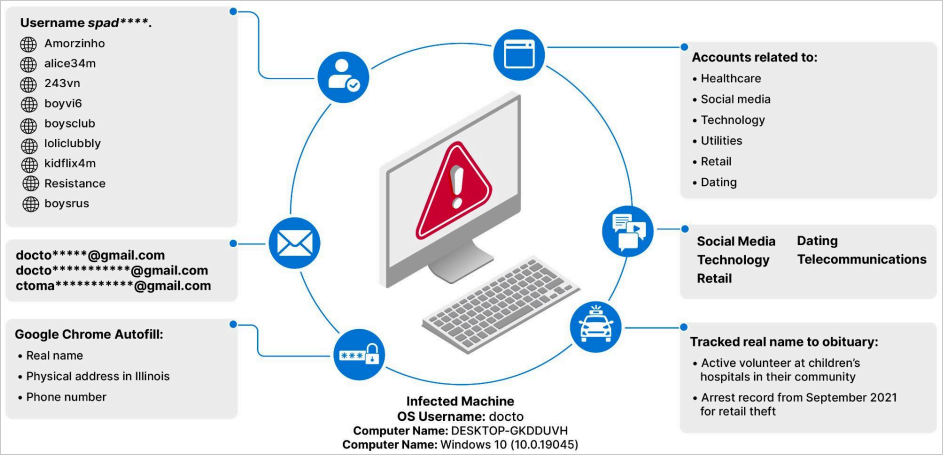
Анализируя все скомпрометированные сведения, эксперты Insikt пришли к выводу, что аккаунты педофилов можно связать с никнеймами на других онлайн-платформах, а также с IP-адресами и информацией об ОС.

Собранные данные Insikt передала правоохранительным органам, чтобы у тех была возможность раскрыть личности любителей непотребного контента с детьми.

В частности, изучались логи таких вредоносных программ, как Redline, Raccoon и Vidar. Попав в систему, эти вредоносы могут вытаскивать из браузеров историю посещений веб-сайтов, собирать файлы cookies, данные автозаполнения, информацию о криптовалютных кошельках, снимать скриншоты и добывать информацию о системе.

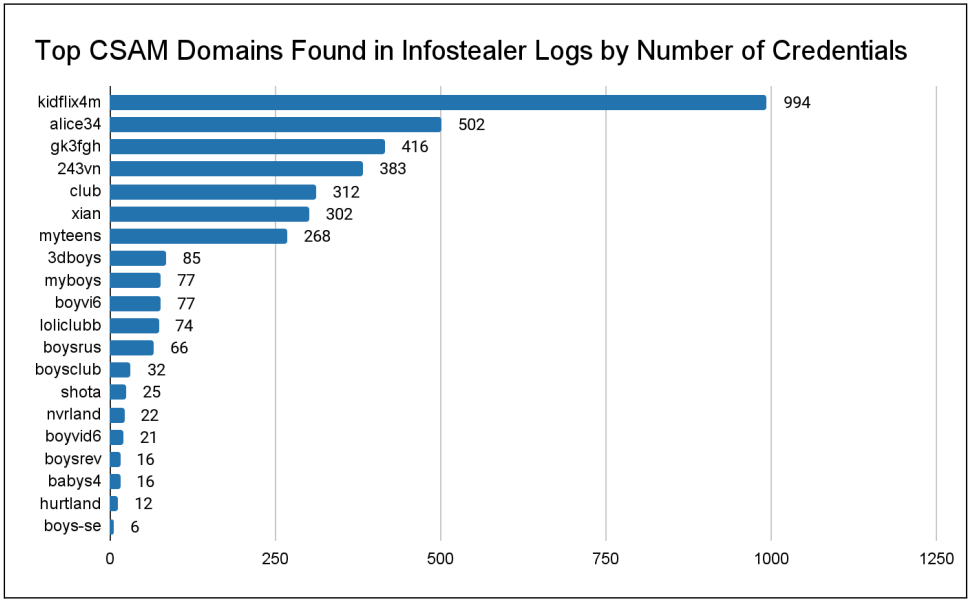
По словам Insikt, все сведения собирались в период с февраля 2021 года по февраль 2024-го. В результате удалось вычленить 12 известных доменов, распространяющих контент для педофилов. Специалисты также получили 3324 уникальные пары «юзернейм-пароль».


Напомним, в прошлом месяце владельцы мессенджера Signal высказались против инициативы Евросоюза — сканировать личные сообщения на наличие запрещенного контента с эксплуатацией детей (CSAM). По их мнению, она угрожает сквозному шифрованию.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru