



Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Троян Vidar меняет IP-адреса и начал использовать Tor-релеи

Киберпреступники, стоящие за Vidar, продолжают вносить изменения в бэкенд-инфраструктуру, стремясь сократить свой след в Сети. Меняя хостинг, владельцы инфостилера, по данным Team Cymru, отдают предпочтение провайдерам Молдавии и России.

В начале года исследователи заметили, что операторы криминального сервиса на основе трояна разделили свою инфраструктуру на две части: одну выделили постоянным клиентам, другую оставили для собственных нужд и, возможно, для VIP-персон.

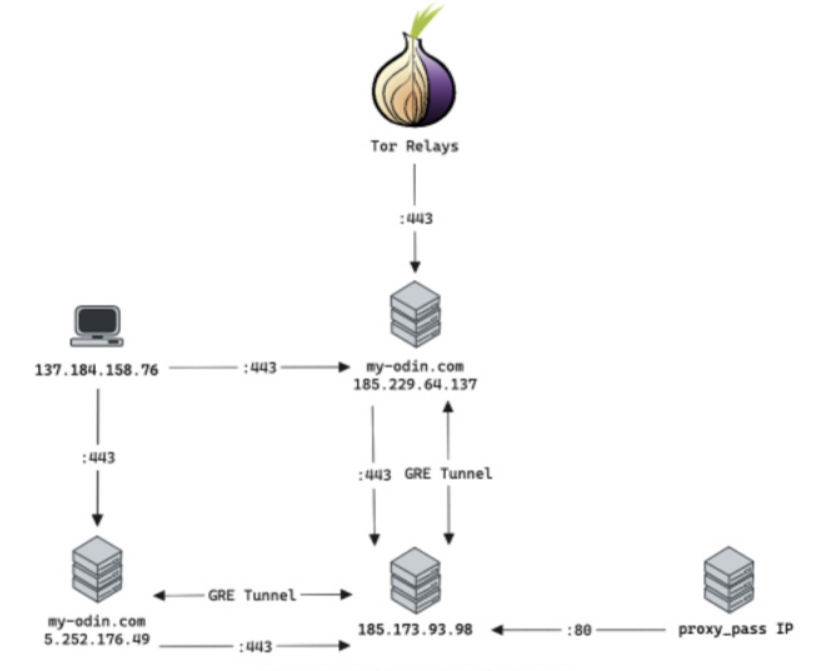
Основным доменом во всех операциях Vidar является my-odin[.]com; он используется и для размещения панелей управления, и для аутентификации аффилиатов, и для расшаривания файлов. До недавнего времени файлы с сайта можно было загружать без авторизации, а теперь, по словам экспертов, пользователя перенаправляют на страницу входа.

Сервер, на котором размещен этот сайт, за три месяца трижды сменился. Вначале домен разрешался в IP 186.2.166[.]15, затем в 5.252.179[.]201, а в конце марта — уже в 5.252.176[.]49.

Примерно в то же время был реализован доступ к my-odin[.]com через VPN. На 5.252.176[.]49 были также зафиксированы исходящие соединения с легитимным сайтом blonk[.]co и хостом, расположенным в России (185.173.93[.]98:443).

К началу мая у головного сайта Vidar появился новый IP-адрес — 185.229.64[.]137, а операторы трояна получили возможность доступа к аккаунтам и репозиториям через Tor-релеи.


Коммерческий инфостилер Vidar активен в интернете с 2018 года и предоставляется в пользование как услуга (Malware-as-a-Service, MaaS). Зловред обычно распространяется через спам-рассылки и сайты, рекламирующие пиратский софт. Злоумышленники также могут с этой целью использовать Google Ads или программы-загрузчики вроде Bumblebee.

Подпишитесь на новости

VPN и защита от DDoS за 1,3 млрд: суды и СИЗО свяжут защищенной сетью

Информационно-аналитический центр поддержки ГАС «Правосудие» ищет подрядчика для обслуживания сетевой и вычислительной инфраструктуры системы. Начальная цена контракта составляет до 1,32 млрд рублей. Закупку разместили на портале госзакупок 3 ноября, победителя выберут 20 ноября, а услуги нужно оказывать с 1 декабря 2026 года по 30 июня 2027 года.

Подробности технического задания разобрал CNews. ГАС «Правосудие» объединяет федеральные суды общей юрисдикции, арбитражные суды и органы Судебного департамента.

К сети также подключены объекты ФСИН, включая следственные изоляторы и колонии, а еще ЦОД Роскомнадзора и собственный ЦОД заказчика.

Основу услуги составляет корпоративная сеть IP VPN на MPLS-инфраструктуре исполнителя. Не менее половины объектов должны подключаться по оптоволокну, для ЦОД нужен резервный канал по другому маршруту.

Данные между объектами шифруются сертифицированными средствами криптозащиты, а исполнитель отвечает за учет ключей и уничтожение скомпрометированных.

Отдельным пунктом идет защита от DDoS-атак мощностью до 20 Гбит/с как минимум для 128 IPv4-адресов. При атаке трафик можно перенаправить в центр очистки.

В контракт также входят доступ в интернет, удаленное администрирование маршрутизаторов и коммутаторов, поддержка ведомственной телефонии и видеосвязи.

Подрядчик должен разместить оборудование заказчика в стороннем дата-центре, где поместятся не менее 34 телекоммуникационных шкафов. На перевозку техники с площадки на улице Бутлерова и монтаж отводится не больше 10 дней.

Доступность канала до ЦОД заказчика должна составлять не менее 99,9%, для остальных объектов не менее 99,44%. Без замены оборудования связь нужно восстанавливать за 4 часа, при обрыве кабеля допускается до трех рабочих дней.

RSS: Новости на портале Anti-Malware.ru