


Треть уязвимостей в российских компаниях представляют серьезную опасность

Треть уязвимостей в российских компаниях представляют серьезную опасность

Треть уязвимостей в российских компаниях представляют серьезную опасность

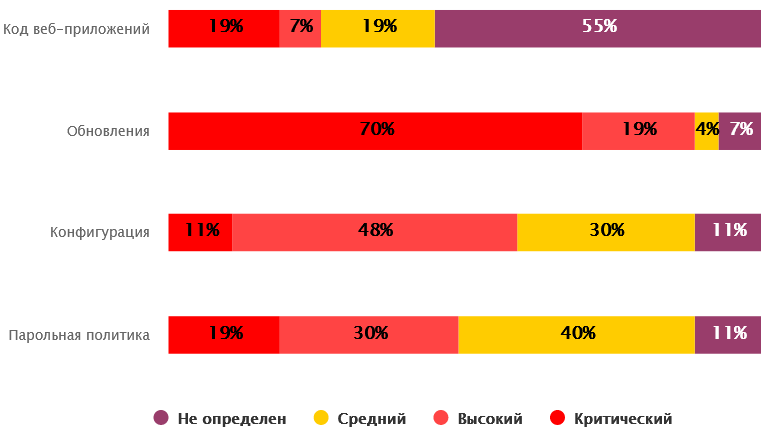
В ходе внешних пентестов, проведенных Positive Technologies в 2023 году, в системах заказчиков были найдены 423 уязвимости; 34% из них имеют высокую и критическую степень риска. Внутреннее тестирование выявило критические уязвимости в 38% компаний.

За год специалисты реализовали 28 проектов по оценке защищенности организаций разного профиля. Больше трети из них числятся в списке RAEX-600.

Большинство обнаруженных серьезных угроз связаны с использованием устаревшего софта. Для проникновения во внутренние сети заказчиков исследователи также использовали, и с успехом, недостатки парольной политики, уязвимости веб-приложений в том числе сторонних, ошибки в конфигурации сервисов на периметре (VPN, Citrix и др.).

Напомним, уязвимости, используемые в атаках или с вероятным эксплойтом в ближайшем будущем, в PT называют трендовыми. При патчинге им следует назначать высший приоритет.


В подавляющем большинстве случаев выявленные векторы позволяли провести атаку низкой (38%) или средней (50%) сложности. Возможности первой категории не требуют объема знаний выше базовых и могут быть использованы при наличии общедоступного эксплойта и инструментов автоматизации.

В качестве примера эксперты привели две уязвимости в Microsoft Exchange — CVE-2022-41082 и CVE-2022-41080, для которых уже созданы эксплойты. В связке они позволяют приникнуть в систему, повысить привилегии на хосте и в итоге реализовать недопустимое для жертвы событие.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru