


Шпионы Shedding Zmiy проникли в десятки российских организаций

Шпионы Shedding Zmiy проникли в десятки российских организаций

Шпионы Shedding Zmiy проникли в десятки российских организаций

По данным ГК «Солар», нацеленная на шпионаж APT-группа с условным именем Shedding Zmiy объявилась в России в 2022 году. На ее счету уже несколько десятков атак на госструктуры, промпредприятия, телеком-сети и другие объекты критической важности.

Обнаружив в ходе анализа бэкдор CobInt, эксперты предположили, что автор целевых атак — группировка Cobalt (это ее «фирменный» инструмент). Однако расследование показало, что это не так: взломщики не искали финансовой выгоды, они воровали данные с тем, чтобы использовать их в дальнейших атаках или слить в Telegram.

Обширный набор инструментов и техник позволяет Shedding Zmiy каждый раз менять тактику. Кибершпионы также подняли множество C2-серверов на территории России, воспользовавшись услугами облачных и хостинг-провайдеров, что помогает им обходить блокировки по GeoIP.

В атаках применяются и выложенные в паблик зловреды, и спецразработки под конкретные цели (загрузчики, бэкдоры, веб-шеллы). Для хранения вредоносного кода иногда используются взломанные серверы.

В арсенале Shedding Zmiy исследователи суммарно насчитали 35 инструментов разного назначения и 20 используемых уязвимостей — в основном хорошо известных, таких как Log4Shell, ProxyShell и PrintNightmare .

Один эксплойт оказался редким и замысловатым. Соответствующую уязвимость в ASP.NET (десериализация ненадежных данных в параметре VIEWSTATE) разработчики Microsoft пытались устранить еще десять лет назад, но затем оставили эту затею — в «Солар» полагают, из-за сложности использования лазейки.

«В процессе расследований мы нашли как знакомые по деятельности группы Cobalt вредоносные инструменты, так и не встречавшиеся ранее уникальные образцы ВПО, в частности, бэкдор Bulldog и загрузчик XDHijack, — отметил эксперт из команды Solar 4RAYS Антон Каргин. — Кроме того, группировка разработала целый фреймворк для эксплуатации уязвимости десериализации VIEWSTATE. Всё это говорит о высоком профессионализме злоумышленников и немалых ресурсах».

Участники Shedding Zmiy также активно используют элементы социальной инженерии. Так, в ходе одной из атак они создали в Telegram поддельный аккаунт ИБ-специалиста целевой компании и от его имени выманили у сотрудника учетные данные для доступа к внутренних хостам.

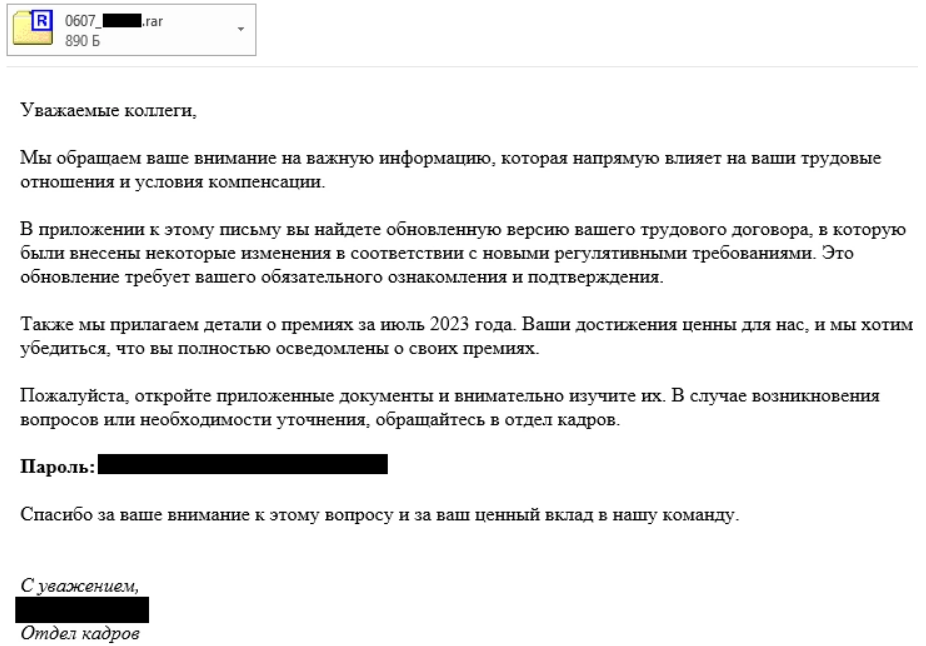
В другом случае злоумышленники сыграли на доверии между компаниями-партнерами (атака типа Trusted Relationship): взломав сеть телеком-провайдера, разослали от его имени десятки вредоносных писем в другие организации.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru