


Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Специалисты «Лаборатории Касперского» проанализировали данные о кибератаках, зафиксированных в России и странах СНГ в 2023 году и I квартале 2024-го, и составили отчет об актуальных угрозах, в том числе уязвимостях.

Кроме нацеленных на шпионаж APT-групп и корыстолюбивых взломщиков (таких, как операторы программ-шифровальщиков), последние полгода в регионе наблюдается учащение атак хактивистов. Эти варвары, как правило, выбирают мишенью слабые в отношении ИБ организации и используют публично доступные инструменты.

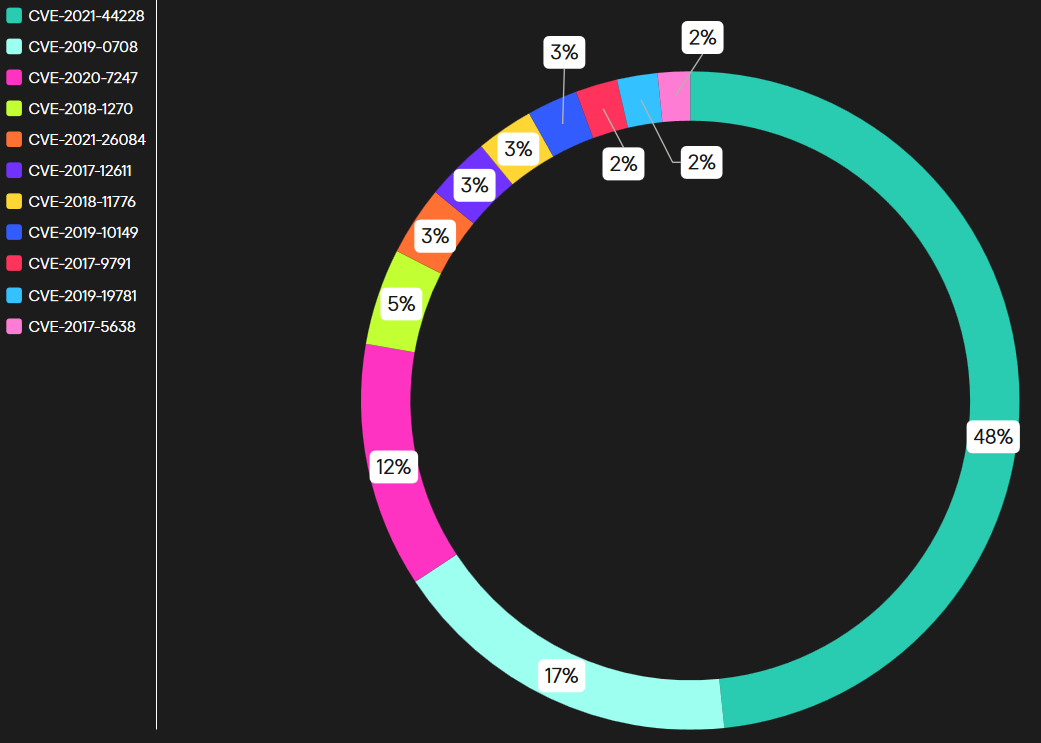
Согласно статистике Kaspersky, в отчетный период в атаках на российские корпоративные сети в основном использовались хорошо известные уязвимости — чаще всего CVE-2021-44228 (Log4Shell), CVE-2019-0708 (BlueKeep) и CVE-2020-7247 в почтовом сервере OpenSMTPD.


Для атак через конечные устройства компаний злоумышленники выбирали дыры поновее и в большинстве случаев пытались через эксплойт протащить в систему и выполнить вредоносный код. В итоговый Топ-10 вошли следующие уязвимости:

Эксплойты в числе прочего использовались для внедрения в сети шифровальщиков. В минувшем квартале список наиболее агрессивных угроз этого класса возглавили Dcryptor, он же Mamba, Lockbit и Conti. Год назад лидером по частоте использования числился Phobos, теперь спустившийся на четвертую ступень.

Отчёт «Ландшафт угроз для России и СНГ» (PDF) также содержит перечень тактик, техник и процедур злоумышленников и рекомендации по снижению рисков. Аналитики надеются, что их труд по достоинству оценят сотрудники SOC, специалисты по Threat Intelligence, DFIR и Threat Hunting, эксперты ИБ, топ-менеджеры и админы доменов.

«Нашей целью при подготовке отчёта было представить полноценное исследование актуального ландшафта киберугроз, а также ещё раз показать, что правильно выстроенные процессы информационной безопасности и анализ тактик, техник и процедур атакующих остаются надёжным средством противодействия киберугрозам», — отметил Никита Назаров, соавтор отчета и руководитель отдела расширенного исследования угроз в Kaspersky.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru